








在 java 单元测试中验证权限控制,核心做法是使用 spring security test 提供的 @withmockuser 或 @withanonymoususer 注解来模拟不同角色的请求上下文,配合 mockmvc 发起 http 请求并断言返回的 http 状态码(如 200、403)。

如何模拟特定用户角色进行接口测试
通过 @WithMockUser(roles = "ADMIN") 可以注入一个具有指定角色的安全上下文,使受保护的端点正常响应。若未配置该注解,默认将使用匿名访问,此时通常会被拦截器拒绝。
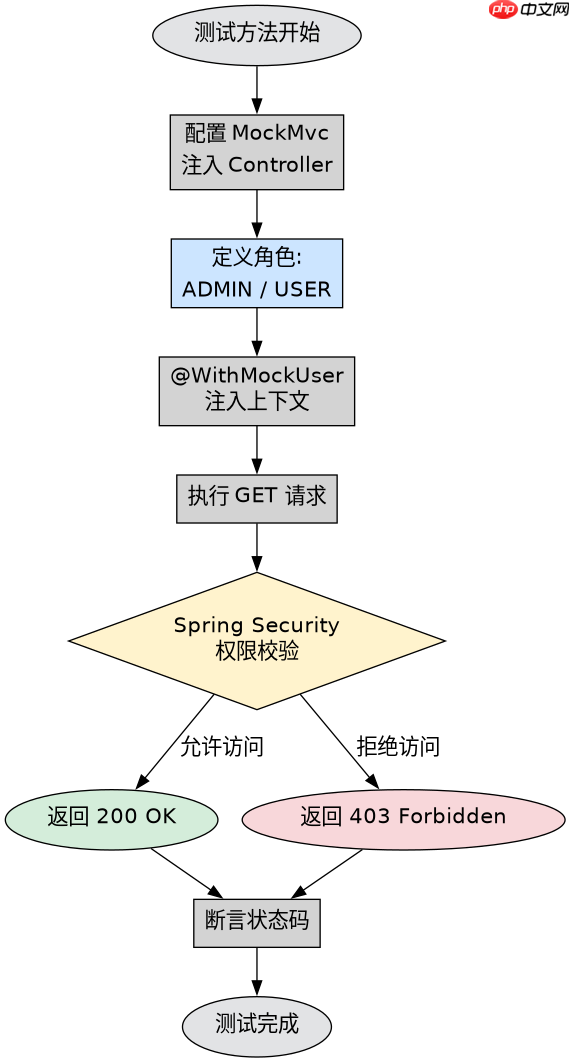
如何验证无权限时的错误响应
当尝试以低权限角色访问高权限资源时,Spring Security 会抛出 AccessDeniedException 并返回 403 Forbidden。在测试中需显式断言此状态码,确保权限校验逻辑生效。

立即学习“Java免费学习笔记(深入)”;
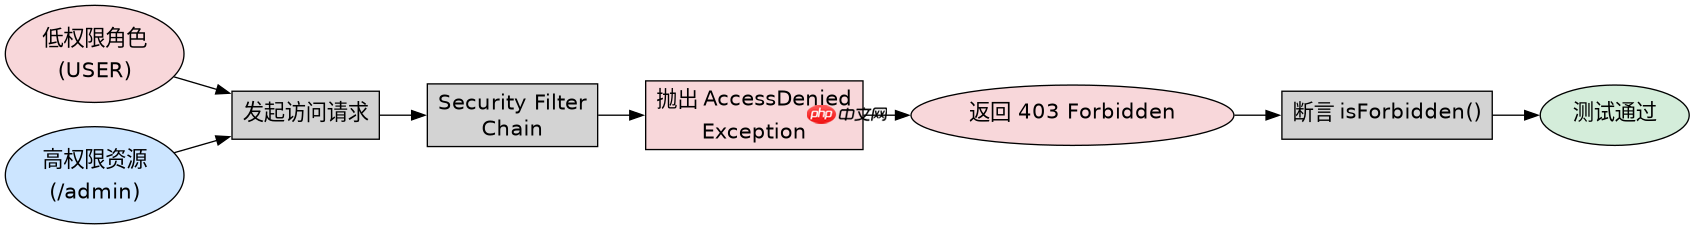
以下是一个完整的测试类示例,展示了如何配置 MockMvc 并执行上述两种场景:
import org.junit.jupiter.api.Test;
import org.springframework.beans.factory.annotation.Autowired;
import org.springframework.boot.test.autoconfigure.web.servlet.WebMvcTest;
import org.springframework.security.test.context.support.WithMockUser;
import org.springframework.test.web.servlet.MockMvc;

import static org.springframework.test.web.servlet.request.MockMvcRequestBuilders.get;
import static org.springframework.test.web.servlet.result.MockMvcResultMatchers.status;

@WebMvcTest(UserController.class)
public class UserControllerSecurityTest {

    @Autowired
    private MockMvc mockMvc;

    @Test
    @WithMockUser(roles = "ADMIN")
    public void adminCanAccessProfile() throws Exception {
        mockMvc.perform(get("/api/user/profile"))
               .andExpect(status().isOk());
    }

    @Test
    @WithMockUser(roles = "USER")
    public void userCannotAccessAdminPanel() throws Exception {
        mockMvc.perform(get("/api/admin/panel"))
               .andExpect(status().isForbidden());
    }
}
运行结果预期:第一个测试通过,第二个测试因权限不足被拦截,符合安全设计预期。



















