








report uri对optimizely脚本注入事件的csp分析指出,阻止数据发往陌生域名,并不等于阻止恶意脚本在页面内工作。研究结果表中,17家组织的策略限制了数据外传,但加密资产收款地址替换仍能发生;另有24家被列为阻断了恶意载荷。结果只说明报告检查到的样本,不能直接换算为所有使用optimizely网站的防护比例。
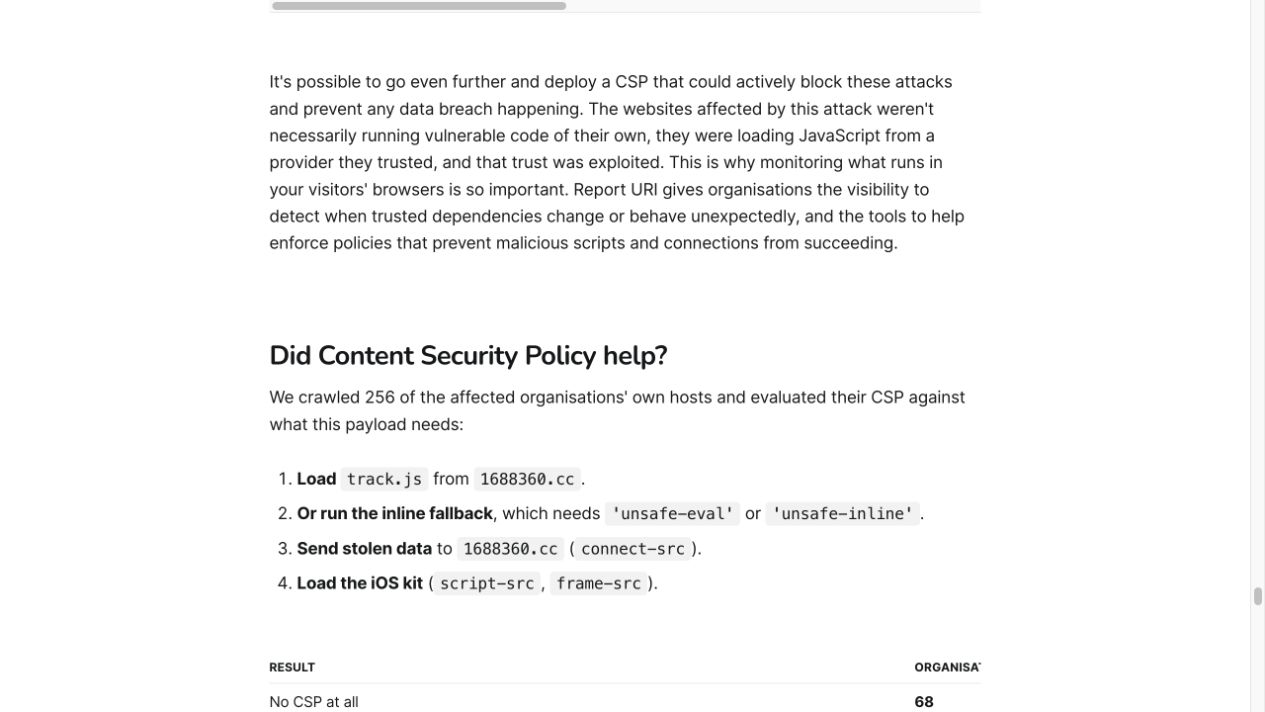
研究针对脚本与数据通道分别检查CSP
script-src与connect-src处理不同动作
connect-src控制脚本可访问的数据目的地,可能阻断卡片、Cookie或画面等数据的外发。地址替换则可直接发生在页面文字、输入或复制流程里,不必先把数据发往攻击者,因此仅限制连接目的地无法覆盖这类操作。
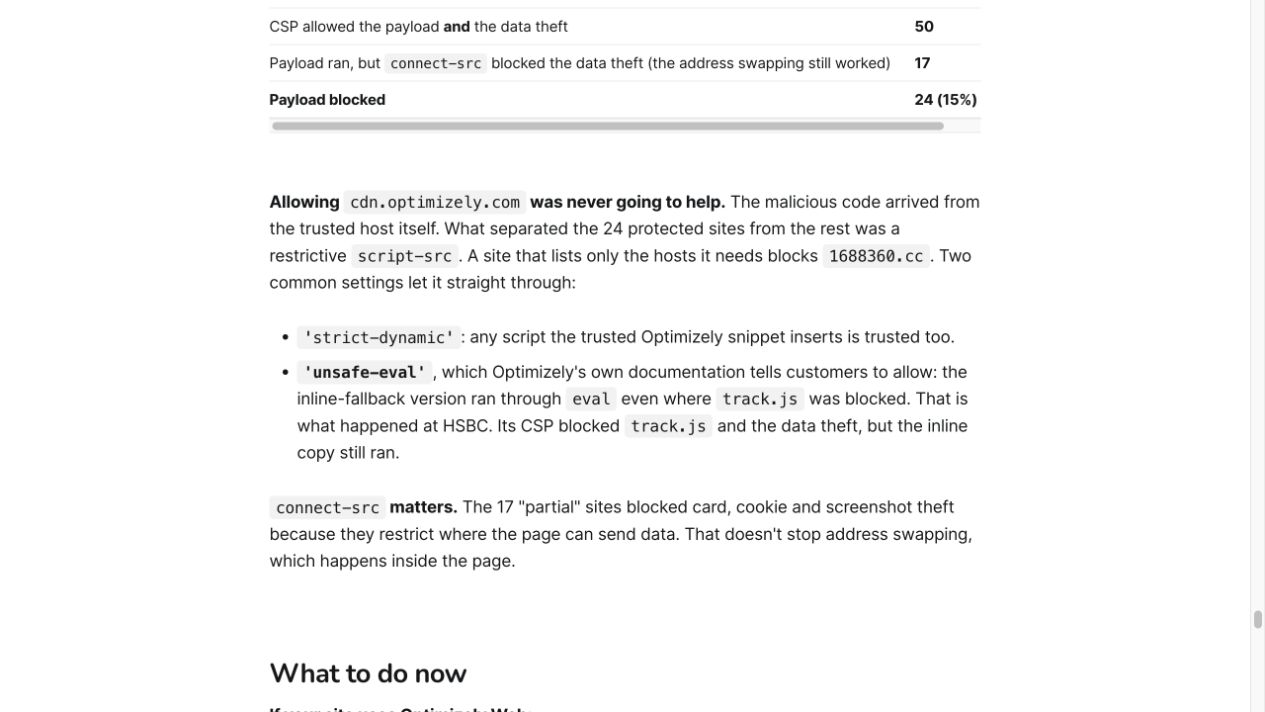
报告对脚本执行和数据外传边界的解释
信任会沿脚本加载关系传播
报告还提到,受信任脚本动态插入的新脚本,以及允许eval的策略,可能为后续恶意内容留下执行空间。应结合站点实际依赖检查script-src、connect-src和frame-src,不能把某一个配置项概括成普遍漏洞,也不能认为只允许Optimizely域名就能防止其脚本内容被改写。Report-Only模式用于收集违规报告,本身不会执行阻断;是否阻断要看真正生效的策略。

















