








检测 closure 泄漏的核心方法是使用 chrome devtools memory 面板进行 heap snapshot 对比,通过筛选 retainers(保留路径)来定位被意外引用的闭包变量。具体做法是先在应用正常状态下采集一次快照,执行可能产生泄漏的操作后再次采集,然后在两次快照的对比视图中搜索特定对象或闭包,查看其 retainer 链条是否包含不应存在的 dom 节点或全局引用。若发现闭包持有的变量在逻辑上已不再需要却仍被根对象引用,即可确认为泄漏。
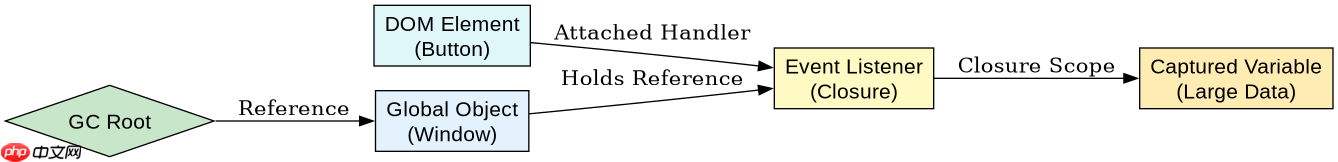
如何通过 Heap Snapshot 对比定位泄漏源
通过对比两个时间点的应用堆内存快照,可以直观地看到哪些对象在操作后依然存活。在 Chrome DevTools 中,依次点击 Memory 标签页,选择 Heap Snapshot,先记录初始状态,触发业务逻辑后再记录第二次。在对比模式下,筛选 "Comparison" 视图下的 "Detached DOM trees" 或特定构造函数,展开对象的 Retainers 树,即可看到是谁持有该闭包。如果闭包内部的局部变量通过作用域链被外部全局对象或长生命周期组件引用,这些引用路径会清晰地展示出来,从而确认泄漏点。
const app = { data: [] };

function setupLeak() {
  const largeData = new Array(1000).fill('leak');
  document.getElementById('btn').addEventListener('click', () => {
    console.log(largeData.length); // 闭包引用了 largeData
  });
}

setupLeak();
// 此时即使移除按钮,largeData 仍被事件监听器闭包引用,导致无法 GC
Closure 保留路径的典型特征是什么
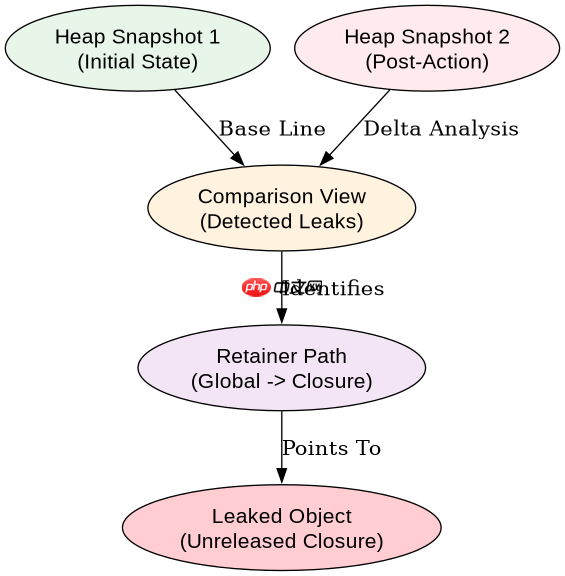
Closure 泄漏的典型特征是闭包函数本身并未被直接调用,但其内部引用的变量通过作用域链被某个长期存活的对象持有。在 DevTools 的 Retainers 视图中,你会看到一条从 Global Object 或 Window 对象出发,经过某个全局变量或模块实例,最终指向闭包函数的路径。这条路径表明,只要父对象存在,闭包及其捕获的变量就无法被垃圾回收。常见的场景包括在全局对象上挂载事件监听器、定时器回调或未清理的 DOM 元素关联的闭包。排查时需重点关注那些在预期生命周期结束后仍然出现在 Retainers 中的变量。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
立即学习“Java免费学习笔记(深入)”;

// 修复后的代码示例
function setupSafe() {
  const btn = document.getElementById('btn');
  const handler = (e) => {
    console.log('clicked');
  };
  btn.addEventListener('click', handler);

  // 在适当时机移除监听器,切断闭包引用
  return () => {
    btn.removeEventListener('click', handler);
  };
}

const cleanup = setupSafe();
cleanup(); // 显式清理,确保闭包可被 GC
如何验证闭包变量是否真的未被释放
要验证闭包变量是否真正被释放,可以在执行完相关逻辑并尝试清理后,强制触发垃圾回收(需开启 --expose-gc 标志或使用工具),然后再次采集 Heap Snapshot。如果在新的快照中,原本预期的闭包变量及其捕获的数据不再出现,或者其 Retainers 数量显著减少至零,则说明泄漏已修复。此外,可以通过监控特定对象的实例数量变化来辅助判断,例如使用 WeakMap 存储引用,若 WeakMap 的 size 随预期减少,则证明引用已被正确断开。对于复杂的闭包结构,建议结合 Performance 面板的 Allocation Timeline 观察内存分配与回收的动态过程,确认是否存在持续的内存增长趋势。


















