








java 对象序列化中的安全性主要考虑反序列化攻击,核心做法是自定义 readobject 方法或使用白名单机制来限制可反序列化的类。通过实现 objectinputfilter 或在 readobject 中检查类名,可以防止恶意构造的字节流触发危险类的实例化,从而避免远程代码执行等漏洞。
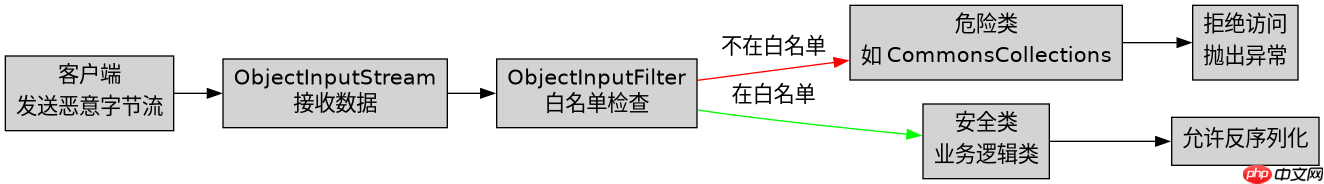
如何配置白名单过滤反序列化数据
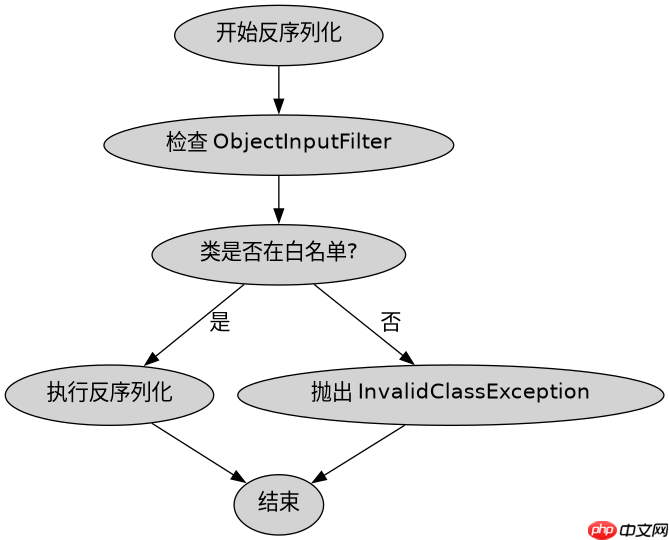
在 Java 9 及以上版本中,推荐使用 ObjectInputFilter 来配置白名单。通过在 ObjectInputStream 上设置过滤器,可以精确控制允许反序列化的类。例如,只允许特定的业务类被反序列化,拒绝其他所有类,这样可以有效阻断攻击者利用已知漏洞类(如 Commons Collections)的攻击链。
import java.io.*;
import java.util.Arrays;

public class SafeSerialization {
    public static void main(String[] args) throws Exception {
        // 创建白名单过滤器
        ObjectInputFilter filter = ObjectInputFilter.allowFilter(
            Arrays.asList("com.example.SafeClass"),
            ObjectInputFilter.Status.REJECTED
        );

        // 设置到输入流
        ByteArrayInputStream bais = new byte[0] == null ? new ByteArrayInputStream(new byte[0]) : new ByteArrayInputStream(new byte[0]);
        ObjectInputStream ois = new ObjectInputStream(bais);
        ois.setObjectInputFilter(filter);

        // 尝试反序列化(此处仅为示例结构,实际需有字节流)
        // Object obj = ois.readObject();
    }
}
如何在低版本 Java 中实现安全反序列化
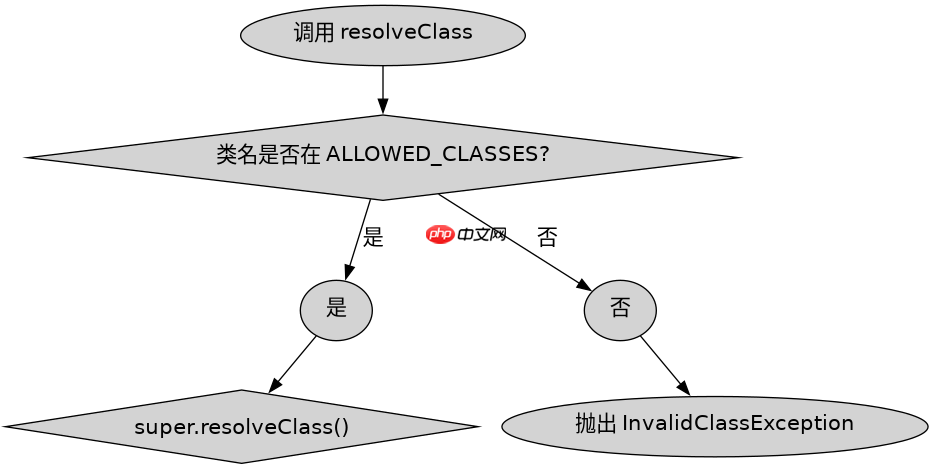
对于 Java 8 及更早版本,由于没有内置的 ObjectInputFilter,需要重写 ObjectInputStream 的 resolveClass 方法来实现白名单检查。在 resolveClass 中判断当前正在解析的类是否在允许的列表中,如果不在则抛出异常。这种方法虽然稍显繁琐,但能达到与新版过滤器相同的安全效果。

Build Java agent transport gateways with Atmosphere
下载
使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
立即学习“Java免费学习笔记(深入)”;
import java.io.*;
import java.util.HashSet;
import java.util.Set;

public class LegacySafeStream extends ObjectInputStream {
    private static final Set<String> ALLOWED_CLASSES = new HashSet<>();

    static {
        ALLOWED_CLASSES.add("com.example.SafeClass");
    }

    public LegacySafeStream(InputStream in) throws IOException {
        super(in);
    }

    @Override
    protected Class<?> resolveClass(ObjectStreamClass desc) throws IOException, ClassNotFoundException {
        if (!ALLOWED_CLASSES.contains(desc.getName())) {
            throw new InvalidClassException(desc.getName(), "Unauthorized class");
        }
        return super.resolveClass(desc);
    }
}
为什么自定义 readObject 能增强安全性
除了外部过滤,在类内部自定义 readObject 方法也是一种有效的安全措施。通过在 readObject 中对反序列化后的状态进行验证,可以确保对象处于合法状态。例如,检查关键字段的值是否在合理范围内,或者依赖关系是否完整。这种内部校验可以防御那些绕过外部过滤器的复杂攻击,确保即使恶意字节流进入,也无法构建出有害的对象状态。


















