








通过拦截器模式实现接口请求结果权限策略,核心是在 fetch 调用后增加一层逻辑判断。具体做法是封装一个自定义的 request 函数,在获取到响应数据后,检查返回对象中的状态码或特定字段(如 code),若判定为无权限则执行预设的跳转或提示逻辑,否则返回正常数据。
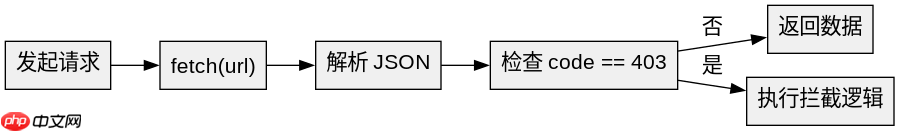
如何封装带权限拦截的通用请求方法
直接回答:创建一个基于原生 fetch 的包装函数,利用 Promise 链式调用处理响应解析与权限校验。
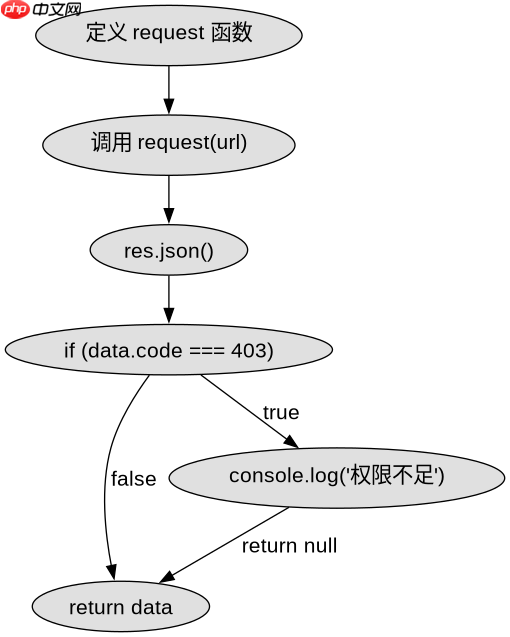
const request = (url, options = {}) => { return fetch(url, options).then(res => res.json()).then(data => { if (data.code === 403) { console.log('权限不足'); return null; } return data; });};如何处理全局统一的权限失效场景
直接回答:在全局配置中挂载 onUnauthorized 回调,当检测到权限错误时触发该回调以统一处理 UI 反馈或路由跳转。

Build Java agent transport gateways with Atmosphere
下载
使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
立即学习“Java免费学习笔记(深入)”;

const handleAuth = (error) => { window.location.href = '/login'; }; const request = (url) => fetch(url).then(r => r.json()).then(d => d.code === 403 ? handleAuth() : d);当接口返回空值或网络异常时权限策略如何表现
直接回答:权限策略仅针对业务逻辑层面的拒绝(如 403),网络异常或空值应作为独立的错误分支处理,不触发权限拦截逻辑。


















