








从php 8.5.12升级到8.6.0时,会话默认值变更主要影响未显式配置时的行为,特别是`session.use_strict_mode`和`session.cookie_samesite`的默认状态可能发生变化。建议立即在`php.ini`或运行时通过`ini_set()`显式设置这些关键参数,以避免因默认值变动导致的会话安全策略收紧或放宽。若依赖旧版宽松策略,需手动降级配置;若追求安全,则应适配新版严格模式。

如何检查当前环境的会话默认值
要确认升级后的实际生效值,最直接的方法是调用`ini_get_all()`函数并过滤出以`session.`开头的配置项。该函数返回一个关联数组,其中每个键对应的值包含`local_value`(当前脚本生效值)和`master_value`(php.ini原始值)。通过遍历并打印这些值,可以清晰看到哪些配置被显式修改过,哪些仍使用编译期或配置文件中的默认值。这有助于排查为何某些行为与预期不符。
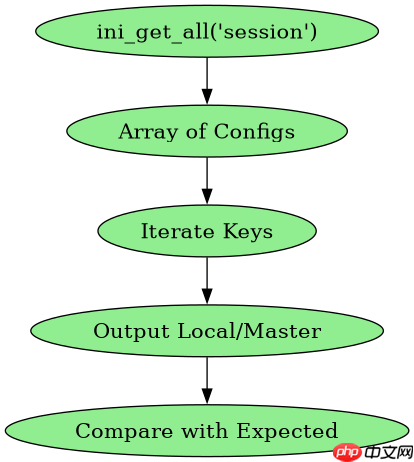
<?php
// 获取所有会话相关配置
$sessionIni = ini_get_all('session', false);

// 筛选关键项并输出
$keys = [
    'use_strict_mode',
    'cookie_samesite',
    'use_cookies',
    'cookie_secure'
];

foreach ($keys as $key) {
    if (isset($sessionIni[$key])) {
        echo "Config: {$key}\n";
        echo "Local Value: " . $sessionIni[$key]['local_value'] . "\n";
        echo "Master Value: " . $sessionIni[$key]['master_value'] . "\n";
        echo "---\n";
    }
}
?>
运行上述代码后,观察输出结果。如果`use_strict_mode`的`local_value`为`1`,说明开启了严格模式,此时如果尝试使用非标准会话ID格式可能会触发警告或错误。如果`cookie_samesite`为空或`Lax`,则浏览器对跨站请求携带Cookie的限制程度取决于具体版本默认值。开发者应根据业务需求调整`ini_set('session.use_strict_mode', '0')`等语句来锁定行为。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
显式配置会话参数以确保一致性
为了避免不同服务器环境或PHP版本间的差异,应在应用入口文件(如`index.php`或引导类)中尽早显式设置所有必要的会话参数。使用`ini_set()`可以在不修改全局`php.ini`的情况下覆盖默认值。例如,设置`session.use_strict_mode`为`'1'`以启用严格模式,防止会话固定攻击;设置`session.cookie_samesite`为`'Strict'`或`'Lax'`以适应现代浏览器的安全要求。这些设置必须在`session_start()`之前执行才生效。

<?php
// 在 session_start() 之前设置
ini_set('session.use_strict_mode', '1');
ini_set('session.cookie_samesite', 'Lax');
ini_set('session.cookie_httponly', '1');
ini_set('session.cookie_secure', '0'); // 根据是否使用HTTPS调整

// 启动会话
session_start();

// 验证会话ID是否符合严格模式要求
if (!preg_match('/^[a-zA-Z0-9,-]+$/', session_id())) {
    // 处理无效会话ID
    session_regenerate_id(true);
}
?>
通过这种方式,无论底层PHP版本的默认值如何变化,应用的行为都将保持一致。特别注意`session.cookie_secure`参数,如果网站强制使用HTTPS,应将其设为`'1'`,否则用户通过HTTP访问时将无法接收会话Cookie。同时,`session.cookie_httponly`设为`'1'`可以防止JavaScript访问会话Cookie,降低XSS风险。这些配置的组合使用能显著提升安全性,且不受版本默认值变更的影响。
strict模式下无效会话ID的处理逻辑
当`session.use_strict_mode`设置为`'1'`时,PHP会对传入的会话ID进行严格校验。如果客户端发送的会话ID包含非法字符(如空格、特殊符号)或长度不符合规范,PHP将拒绝使用该ID,并可能生成一个新的会话ID或报错。这会导致原本预期的会话数据丢失,表现为用户突然登出或状态重置。因此,在处理自定义会话ID或迁移旧系统时,必须确保生成的ID符合`[a-zA-Z0-9,-]+`的正则表达式要求。



















