








PHP8.0文件上传漏洞安全修复详细操作指南
通过配置php.ini中的file_uploads、upload_max_filesize和post_max_size参数,并配合nginx的client_max_body_size限制,可以有效防止大文件上传导致的拒绝服务攻击。同时,在应用层使用白名单验证文件扩展名和mime类型,并结合move_uploaded_file函数确保文件存储路径的安全,是修复此类漏洞的核心手段。

如何配置Nginx与PHP-FPM协同处理上传请求
Nginx作为反向代理,需设置client_max_body_size以拦截超出阈值的大文件请求,而PHP-FPM则通过php.ini中的upload_tmp_dir指定临时目录,确保上传过程在受控环境中进行。两者配合可避免资源耗尽风险。
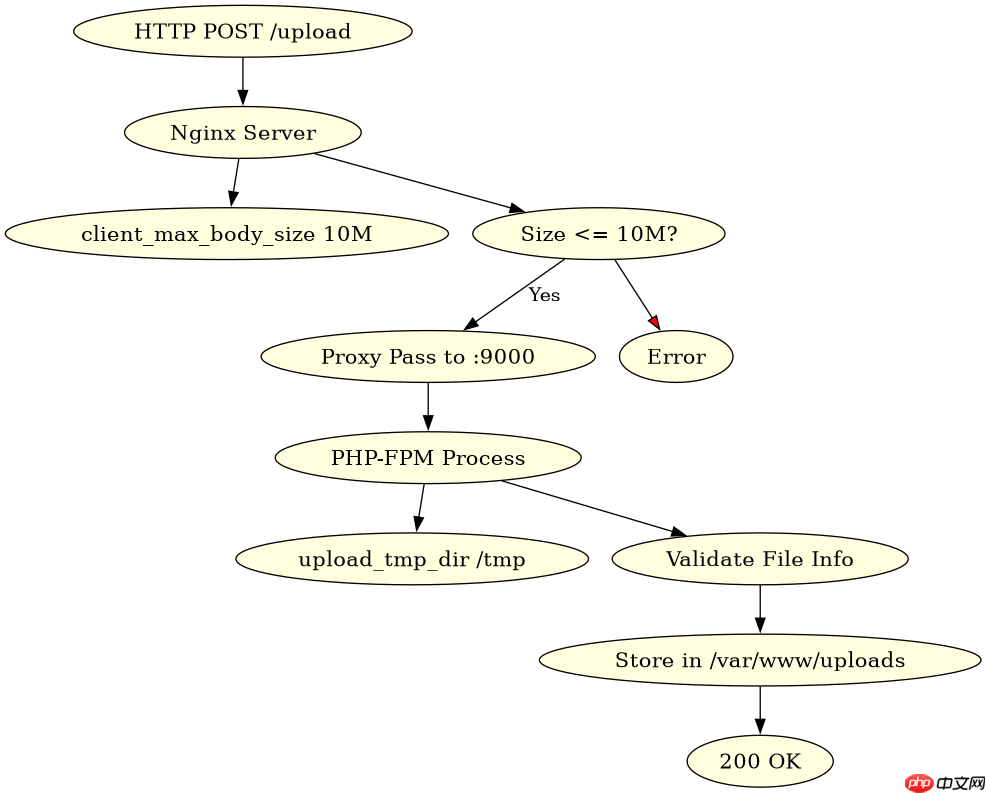
server {
    listen 80;
    server_name example.com;

    location /upload {
        client_max_body_size 10M; # 限制最大上传大小为10MB
        proxy_pass http://127.0.0.1:9000;
    }
}
如何在PHP代码中实现安全的文件上传逻辑
在PHP脚本中,应首先检查$_FILES数组是否存在且无错误,然后验证文件扩展名是否在预定义的白名单内,并通过finfo_file获取真实MIME类型进行二次校验。最后,使用uniqid生成唯一文件名并移动到目标目录,避免覆盖或注入风险。
PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
立即学习“PHP免费学习笔记(深入)”;

<?php
if ($_SERVER['REQUEST_METHOD'] === 'POST' && isset($_FILES['file'])) {
    $allowed_ext = ['jpg', 'png', 'gif'];
    $ext = strtolower(pathinfo($_FILES['file']['name'], PATHINFO_EXTENSION));
    if (!in_array($ext, $allowed_ext)) {
        die('Invalid file extension');
    }
    $finfo = new finfo(FILEINFO_MIME_TYPE);
    $mime = $finfo->file($_FILES['file']['tmp_name']);
    if (!str_starts_with($mime, 'image/')) {
        die('Invalid MIME type');
    }
    $new_name = uniqid() . '.' . $ext;
    move_uploaded_file($_FILES['file']['tmp_name'], '/var/www/uploads/' . $new_name);
    echo 'File uploaded successfully';
}
?>
基于程序中某个输入、条件或结果的具体问题
当用户上传的文件名为空或包含特殊字符时,pathinfo函数可能返回false,导致后续扩展名校验失败。此时应增加对$_FILES['file']['name']的非空检查,并使用basename函数清理文件名,确保程序健壮性。


















