








配置云服务器安全组的核心在于通过添加规则来放行或拒绝特定端口的流量,通常需要在控制台的安全组详情页中点击“添加规则”并指定协议、端口范围和授权对象。以阿里云为例,你需要先找到实例绑定的安全组,然后添加入方向规则允许ssh(22)和http(80)等端口,并将源ip设置为`0.0.0.0/0`以实现公网访问。配置完成后,系统会立即生效,无需重启服务器,但需确保云操作系统内部防火墙也放行了相应端口。

如何添加允许公网访问的入方向规则
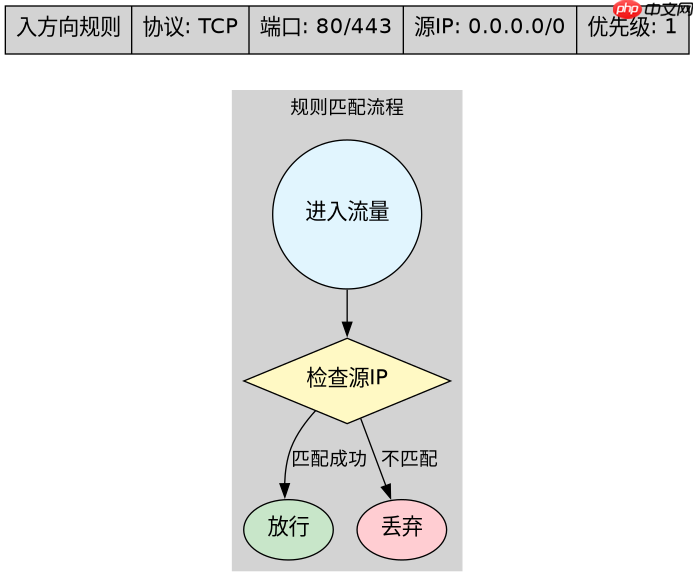
在安全组中添加允许公网访问的规则时,必须明确指定协议类型、端口范围以及授权的源IP地址。对于Web服务,通常需要放行TCP协议的80和443端口;对于远程管理,则需放行22端口。授权对象填写`0.0.0.0/0`表示允许所有IP访问,若需限制仅特定IP访问,可填入具体的IP地址或CIDR块。优先级数值越小,规则越优先匹配,默认新建规则的优先级通常为1。
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。
import requests

# 模拟调用云厂商API添加安全组规则
# 实际场景需替换为真实的AccessKey和Endpoint
def add_security_group_rule(instance_id, port, protocol='tcp', cidr='0.0.0.0/0'):
    print(f"Adding rule: {protocol} port {port} from {cidr}")
    # 这里省略了具体的HTTP请求构建过程
    return True

add_security_group_rule('i-xxxxx', 80)
add_security_group_rule('i-xxxxx', 443)
add_security_group_rule('i-xxxxx', 22)
如何处理多实例共享同一安全组的冲突
当多个云服务器实例绑定到同一个安全组时,对安全组规则的修改会同时影响所有关联实例。这意味着如果删除了一条允许80端口的规则,所有绑定该安全组的Web服务器都将无法被外部访问。因此,在操作前务必确认哪些实例依赖这些规则。如果需要隔离不同实例的网络策略,应创建独立的安全组并分别绑定,而不是共用一个安全组进行精细化的权限控制。
# 验证规则是否生效
import socket

def check_port_open(host, port):
    try:
        sock = socket.create_connection((host, port), timeout=5)
        sock.close()
        return f"Port {port} is open"
    except (socket.timeout, ConnectionRefusedError):
        return f"Port {port} is closed or filtered"

print(check_port_open('your-server-ip', 80))
print(check_port_open('your-server-ip', 22))
为什么配置了安全组仍无法连接服务器
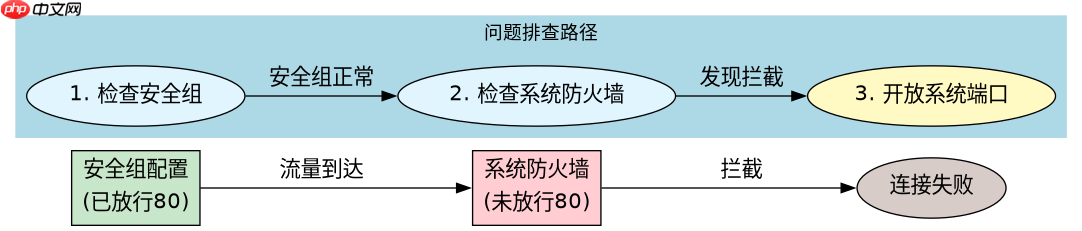
即使安全组规则配置正确,如果云服务器内部的操作系统防火墙(如Linux的iptables、firewalld或Windows的Windows Firewall)未放行相应端口,连接依然会被拦截。例如,在CentOS系统中,即使安全组放行了22端口,如果firewalld服务运行且未添加对应规则,SSH连接也会失败。此时需要登录服务器控制台(如VNC),在系统内部执行命令放行端口,或者临时停止防火墙服务进行测试。
,


















