








php 8.2 本身不存在全局性的 xss 漏洞,修复的核心在于应用层对输出数据的严格过滤与转义。具体做法是:在渲染 html 前使用 htmlspecialchars() 函数处理用户输入,设置 ent_quotes 和 utf-8 编码;同时配置 default_mimetype 为 text/html 并启用 x-xss-protection 响应头。

如何正确转义动态输出的变量
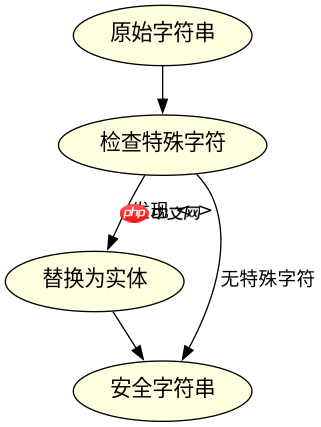
必须使用 htmlspecialchars() 将特殊字符转换为 HTML 实体。调用时需指定 ENT_QUOTES 标志以同时处理单双引号,并明确指定 UTF-8 编码防止多字节截断攻击。
<?php
$user_input = $_GET['name'];
// 安全转义输出
$safe_output = htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');
echo '<div>' . $safe_output . '</div>';
?>
预期结果:若输入 <script>alert(1)</script>,页面显示为文本 <script>alert(1)</script>,不执行脚本。
立即学习“PHP免费学习笔记(深入)”;
PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何配置 HTTP 响应头增强防护
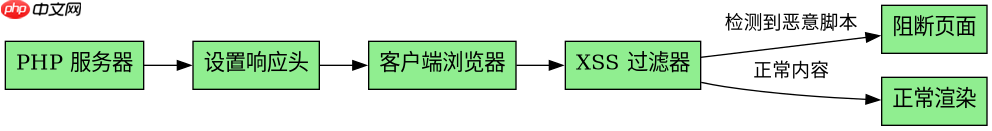
需在服务器或 PHP 代码中设置 X-XSS-Protection 和 Content-Type 头部。PHP 8.2 默认 MIME 类型可能未强制指定,需显式声明以防止浏览器 MIME 嗅探。
<?php
header('Content-Type: text/html; charset=UTF-8');
header('X-XSS-Protection: 1; mode=block');
header('X-Content-Type-Options: nosniff');
?>
预期结果:浏览器启用 XSS 过滤器,检测到反射型 XSS 时直接阻断页面加载。
当输入包含 null 字节时会发生什么
PHP 8.0+ 移除了对 null 字节的隐式截断支持,htmlspecialchars() 会将其视为普通字符或引发警告。若输入包含 %00,转义后仍保留在输出中,但不会导致注入,因为 HTML 实体化过程不解析 null 字节为控制符。



















