








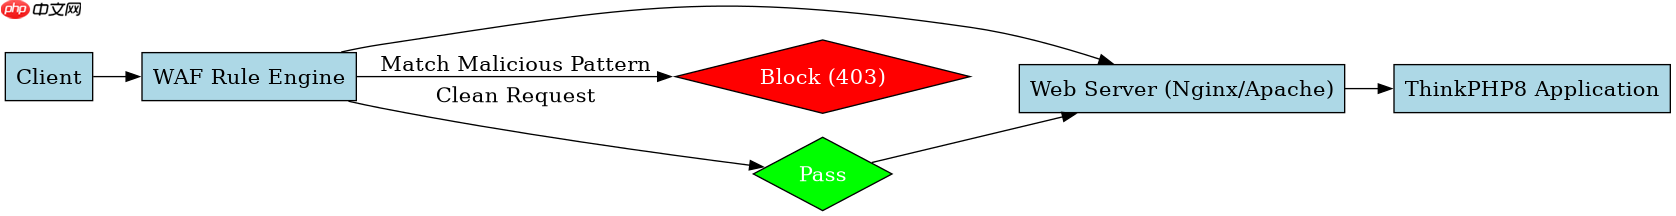
在thinkphp8项目中拦截php2shell攻击,核心做法是配置waf规则对http请求中的敏感特征进行匹配并阻断。具体而言,需要在web服务器(如nginx)或应用层中间件中,针对包含`eval()`、`assert()`等危险函数调用以及特定文件扩展名(如`.php2`)的请求实施拦截。通过正则表达式精准识别恶意载荷,可以有效防止攻击者利用上传漏洞执行任意代码。
Nginx层面如何基于正则匹配拦截恶意请求
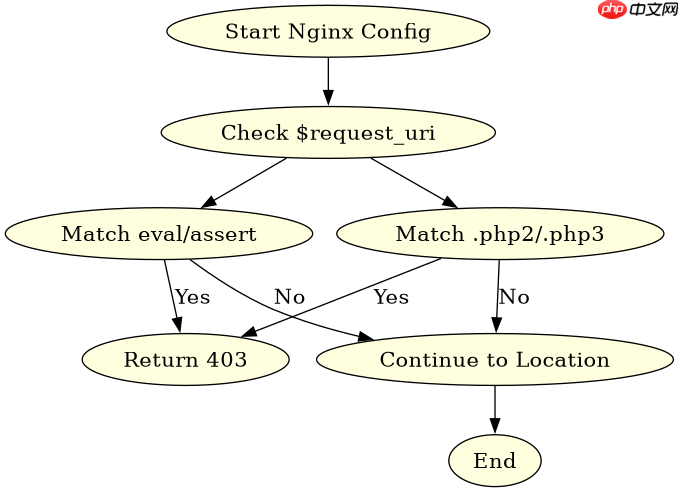
Nginx层面拦截的关键在于使用`if`指令结合`~*`正则匹配操作符,直接检查`$request_uri`和`$http_user_agent`中的危险特征。当检测到疑似PHP2Shell的Payload时,立即返回403状态码终止请求。这种方法无需进入PHP应用层,性能损耗极低,适合处理高频扫描流量。
server {
    listen 80;
    server_name example.com;

    # 拦截常见的PHP2Shell特征
    if ($request_uri ~* "(eval|assert|base64_decode)\s*\(") {
        return 403 "Forbidden";
    }

    # 拦截可疑的文件扩展名
    if ($request_uri ~* "\.php2$|\.php3$|\.php4$|\.php5$") {
        return 403 "Forbidden";
    }

    location / {
        root /var/www/html;
        index index.php index.html;
        try_files $uri $uri/ /index.php?$query_string;
    }
}
上述配置中,第一组规则匹配URL中包含危险函数调用的情况,第二组规则匹配以`.php2`等非常规后缀结尾的请求。这些规则在Nginx解析阶段生效,能够提前过滤掉大部分自动化攻击工具发出的探测请求。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
ThinkPHP8中间件如何实现深度内容检测
在ThinkPHP8中,可以通过自定义中间件实现更灵活的内容检测。中间件可以访问完整的`Request`对象,不仅检查URI,还能检查POST Body中的参数值。通过注册一个全局中间件,可以在路由分发前对所有请求进行安全审计,发现异常后立即抛出异常或返回错误响应。

// app/middleware/SecurityCheck.php
namespace app\middleware;

class SecurityCheck
{
    public function handle($request, \Closure $next)
    {
        // 检查GET参数
        foreach ($request->get() as $key => $value) {
            if ($this->isMalicious($value)) {
                throw new \think\exception\HttpException(403, 'Bad Request');
            }
        }

        // 检查POST参数
        foreach ($request->post() as $key => $value) {
            if ($this->isMalicious($value)) {
                throw new \think\exception\HttpException(403, 'Bad Request');
            }
        }

        return $next($request);
    }

    private function isMalicious($content)
    {
        $patterns = [
            '/eval\s*\(/i',
            '/assert\s*\(/i',
            '/base64_decode\s*\(/i',
            '/\$_(GET|POST|REQUEST)/i'
        ];
        foreach ($patterns as $pattern) {
            if (preg_match($pattern, $content)) {
                return true;
            }
        }
        return false;
    }
}

// 在app/middleware.php中注册
return [
    \app\middleware\SecurityCheck::class,
];
该中间件遍历所有GET和POST参数,使用`isMalicious`方法检测是否包含危险模式。如果检测到匹配项,则抛出`HttpException`,ThinkPHP框架会自动捕获并返回403响应。这种方式比Nginx规则更灵活,可以处理复杂的嵌套参数和编码绕过尝试。
当攻击者使用Base64编码绕过检测时会发生什么
当攻击者使用Base64编码Payload时,简单的字符串匹配会失效,因为`eval(base64_decode('...'))`中的函数名被编码了。此时,需要增加对Base64解码后内容的二次检测,或者限制允许执行的函数白名单。在ThinkPHP8中,可以通过配置`disable_functions`或在中间件中对Base64字符串进行解码后再匹配,从而有效应对这种绕过手段。



















