








在 nginx 源码编译中解决 openssl 1.1.1 依赖问题,最直接的办法是在执行 configure 时通过 --with-openssl 参数指定已编译好的 openssl 1.1.1 静态库路径。这样 nginx 会在编译阶段直接链接该版本的库文件,从而绕过系统默认 openssl 版本不匹配或找不到头文件的错误。
如何配置编译参数以指定 OpenSSL 1.1.1
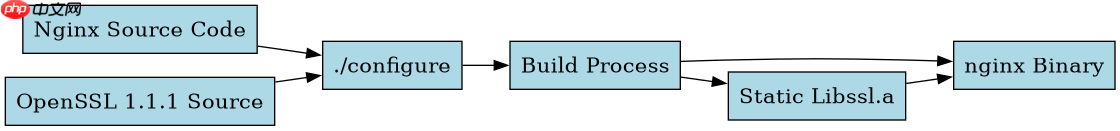
要使用指定的 OpenSSL 1.1.1 版本,需要先在系统中获取该版本的源码并编译安装到自定义目录。假设我们将 OpenSSL 1.1.1 安装到了 /usr/local/ssl 目录下,那么在编译 Nginx 时,必须将 --with-openssl 指向该目录的源码解压位置,而不是安装后的 lib 目录。Nginx 的 configure 脚本会进入该目录重新编译 OpenSSL 模块并将其静态链接进 Nginx 二进制文件中。这样做的好处是 Nginx 不再依赖系统的动态库,解决了环境差异导致的兼容性问题。
cd nginx-1.24.0
./configure \
  --prefix=/usr/local/nginx \
  --with-http_ssl_module \
  --with-openssl=/path/to/openssl-1.1.1w \
  --with-openssl-opt='no-shared'
make
sudo make install
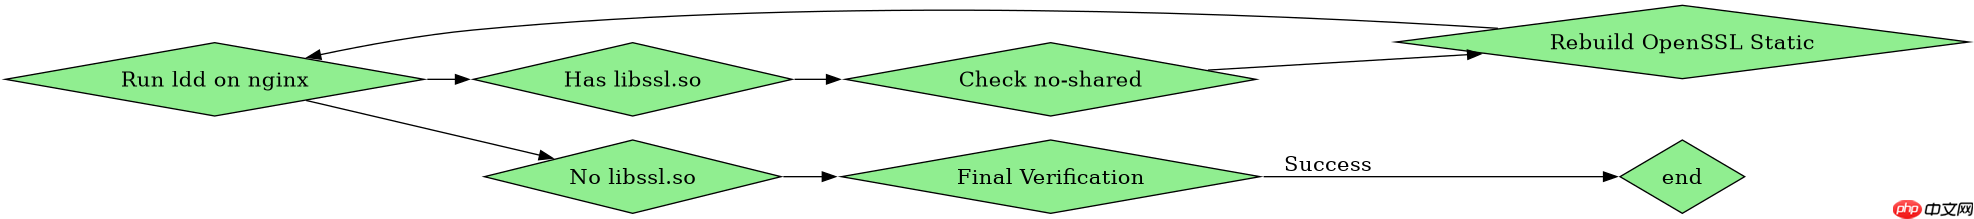
上述命令中,--with-openssl 后面跟的是 OpenSSL 1.1.1 的源码解压路径。关键参数 no-shared 确保 OpenSSL 被编译为静态库,避免运行时出现 libssl.so 版本冲突。如果省略 no-shared,Nginx 可能会尝试链接动态库,若系统环境中没有正确设置 LD_LIBRARY_PATH,启动时仍可能报错。编译完成后,可以使用 ldd 命令检查生成的 nginx 二进制文件,确认其是否还依赖外部的 libssl 和 libcrypto。如果输出为空或仅显示内部链接,说明静态链接成功。
如何处理编译过程中的头文件缺失错误
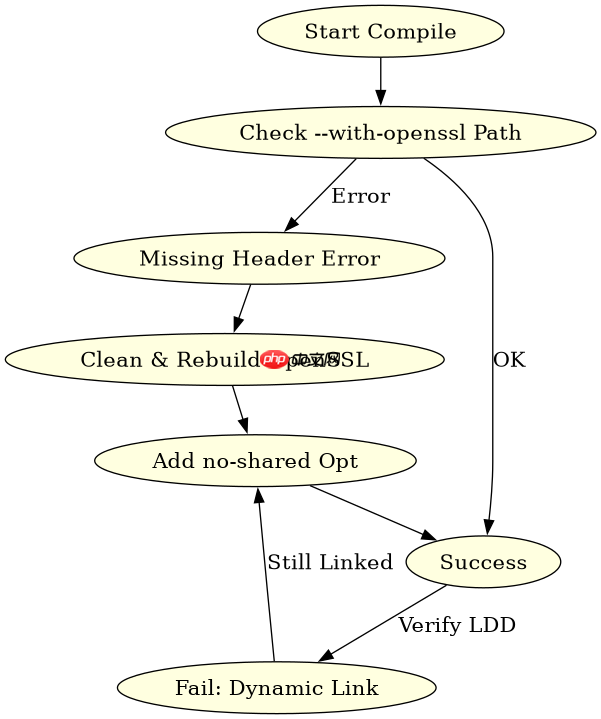
如果在执行 configure 时遇到 openssl/ssl.h: No such file or directory 错误,通常是因为 --with-openssl 指向的路径不正确,或者该路径下缺少必要的构建产物。Nginx 的 configure 脚本会检查指定目录下的 Makefile 或源码结构。如果之前已经编译过 OpenSSL 但未清理,可能会导致路径识别失败。此时应确保指定的是纯净的 OpenSSL 源码目录。此外,如果系统安装了多个版本的 OpenSSL,pkg-config 可能会干扰配置过程。可以通过设置 PKG_CONFIG_PATH 环境变量来排除干扰,或者直接忽略 pkg-config 的检测,强制使用本地源码。

# 清理 OpenSSL 构建缓存后重新配置
cd /path/to/openssl-1.1.1w
make clean
./config no-shared --prefix=/usr/local/ssl
make
make install

# 回到 Nginx 目录重新配置
cd /path/to/nginx-1.24.0
rm -f objs/Makefile
./configure \
  --with-openssl=/path/to/openssl-1.1.1w \
  --with-openssl-opt='no-shared'
在执行上述步骤时,务必保证 OpenSSL 的源码目录与 Nginx 的 configure 脚本能够正确交互。如果使用的是较新的 Nginx 版本(如 1.25+),其对 OpenSSL 3.x 的支持更好,但为了兼容旧系统或特定需求,强制使用 1.1.1 仍是常见做法。编译过程中,如果看到类似 undefined reference to SSL_CTX_set_default_verify_paths 的错误,这通常意味着动态链接了错误版本的 OpenSSL 库。通过添加 --with-openssl-opt='no-shared' 可以彻底解决此类符号引用问题。最终生成的 Nginx 将完全包含 OpenSSL 1.1.1 的功能实现,不再受系统 OpenSSL 版本影响。
基于 --with-openssl 参数路径的具体验证方法
在编译完成后,验证 Nginx 是否正确使用了 OpenSSL 1.1.1 的关键在于检查其内置的 SSL 模块版本信息。由于我们采用了静态链接方式,Nginx 进程内部加载的是编译时嵌入的库代码。可以通过运行 nginx -V 命令查看配置信息,虽然这里主要显示的是 configure 参数,但结合 ldd 的输出可以确认静态链接状态。更直接的验证方法是编写一个简单的测试程序或使用 Nginx 的调试日志,观察 SSL 握手时的库行为。如果系统中有其他依赖 OpenSSL 的程序,它们不会受到 Nginx 静态库的影响,因为静态库仅在编译时合并到目标文件中,运行时独立存在。
# 验证 Nginx 是否静态链接了 OpenSSL
ldd /usr/local/nginx/sbin/nginx | grep ssl

# 如果输出为空,说明成功静态链接
# 如果有输出,说明仍依赖动态库,需检查 configure 参数

# 查看 Nginx 编译时的详细日志
tail -n 100 /path/to/nginx-1.24.0/objs/autoconf.err
在实际操作中,如果发现 ldd 仍然显示依赖 libssl.so.1.1,则说明 no-shared 参数未生效或 OpenSSL 编译时未正确设置为静态库。此时需要重新编译 OpenSSL,确保在 ./config 或 ./Configure 时明确指定 no-shared。对于某些 Linux 发行版,可能需要安装 libssl-dev 或 openssl-devel 包以提供头文件,但这仅用于编译阶段,不影响运行时的依赖关系。通过这种方式,可以确保 Nginx 在任何环境下都能稳定运行,不受系统 OpenSSL 升级或降级带来的破坏性影响。


















