








在 javascript 中实现 fetch api 的 pbac(policy-based access control)策略,核心做法是拦截请求并注入基于策略的动态鉴权信息。具体而言,你需要封装一个自定义的 `fetch` 函数或使用 `proxy` 对象,在发起请求前根据当前用户角色和权限策略计算签名或 token,并将其附加到请求头中。

如何拦截原生 Fetch 并注入策略参数
通过重写全局 window.fetch 或创建代理对象,可以在不修改业务代码的前提下统一处理鉴权逻辑。主要步骤是保存原始方法,然后定义新函数,在新函数内部解析当前上下文中的策略规则,生成对应的 X-PBAC-Signature 头部,最后调用原始 fetch 发送请求。
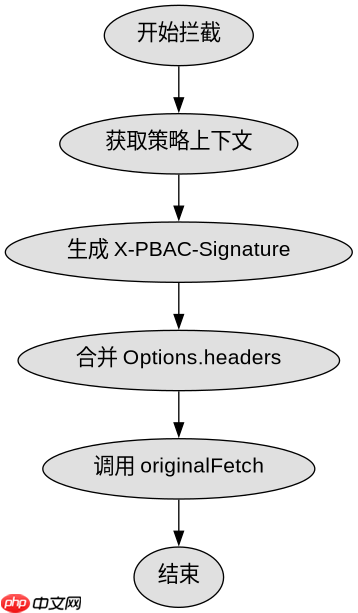
const originalFetch = window.fetch;

window.fetch = async function(url, options = {}) {
    // 1. 获取当前用户的策略上下文
    const policyContext = getPolicyContext();

    // 2. 根据策略生成签名
    const signature = generateSignature(policyContext, url);

    // 3. 合并请求头
    const headers = new Headers(options.headers || {});
    headers.set('X-PBAC-Signature', signature);

    // 4. 执行原始 fetch
    return originalFetch.call(this, url, { ...options, headers });
};
如何处理并发请求的策略冲突
当多个请求同时触发时,PBAC 策略可能涉及共享状态(如会话令牌刷新)。此时需要引入简单的锁机制或队列管理,确保同一时刻只有一个请求负责更新策略上下文,避免竞态条件导致签名失效。可以通过 Promise 链或异步队列来串行化这些元数据更新操作。

Build Java agent transport gateways with Atmosphere
下载
使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
立即学习“Java免费学习笔记(深入)”;
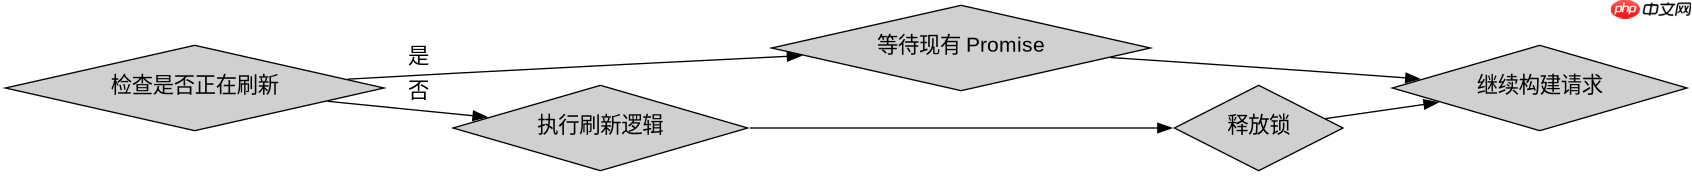
// 简化的并发控制示例
let isRefreshing = false;
const refreshPromise = null;

async function ensureValidPolicy() {
    if (isRefreshing) return refreshPromise;
    isRefreshing = true;
    try {
        // 模拟刷新策略上下文
        await refreshPolicyContext();
    } finally {
        isRefreshing = false;
    }
}

// 在 fetch 拦截器中调用
window.fetch = async function(url, options) {
    await ensureValidPolicy();
    // ... 后续逻辑
};
当策略校验失败时 Fetch 会返回什么结果
如果 PBAC 策略校验失败(例如权限不足或签名过期),通常不会直接由客户端抛出异常,而是取决于服务端如何处理带有无效签名的请求。一般情况下,服务端会返回 HTTP 403 Forbidden 状态码。客户端拦截器捕获该响应后,可以根据业务需求选择重试、跳转登录页或直接拒绝执行后续逻辑。

















