








制定 npm 依赖更新策略的核心在于平衡安全性、稳定性与开发效率,具体做法是结合语义化版本控制(semver)规范,利用 npm audit 定期扫描安全漏洞,并通过 package.json 中的版本号约束来锁定依赖范围。建议采用自动化测试配合人工审查的流程:先通过 ci/cd 流水线自动运行单元测试以验证兼容性,再对主要依赖进行手动回归测试,确保在升级过程中不会引入破坏性变更或隐藏 bug。
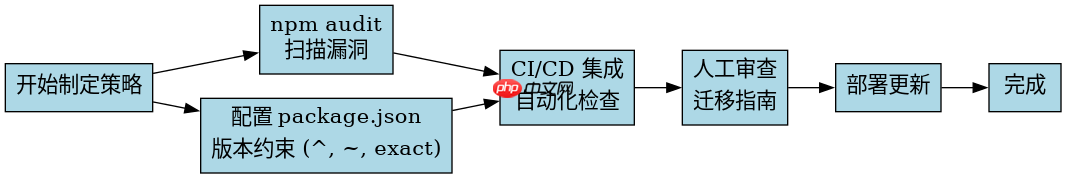
如何配置 package.json 以限制自动更新范围
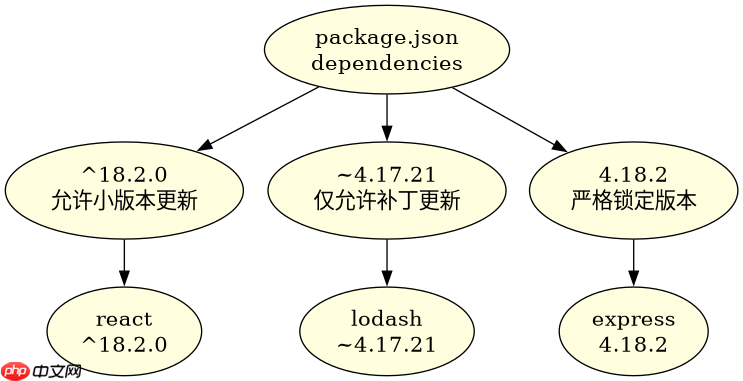
通过在 package.json 中设置不同的版本号前缀,可以精确控制 npm 允许安装的依赖版本范围,从而避免意外的大版本升级导致项目崩溃。例如,使用 ^ 符号允许小版本和补丁版本的自动更新,而使用 ~ 仅允许补丁版本更新,若需完全锁定则不使用任何符号。
{
  "dependencies": {
    "react": "^18.2.0",
    "lodash": "~4.17.21",
    "express": "4.18.2"
  }
}
上述配置中,react 的 ^18.2.0 表示可以安装 18.x.x 范围内的最新版本,包括未来的 18.3.0;lodash 的 ~4.17.21 仅允许安装 4.17.x 的补丁更新,如 4.17.22;而 express 的 4.18.2 则严格锁定在该特定版本,任何小版本或大版本变更都需要手动修改。这种分层策略有助于在保持核心库稳定的同时,享受次要库的安全补丁红利。
立即学习“Java免费学习笔记(深入)”;

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
如何利用 CI/CD 流程自动化依赖安全检查
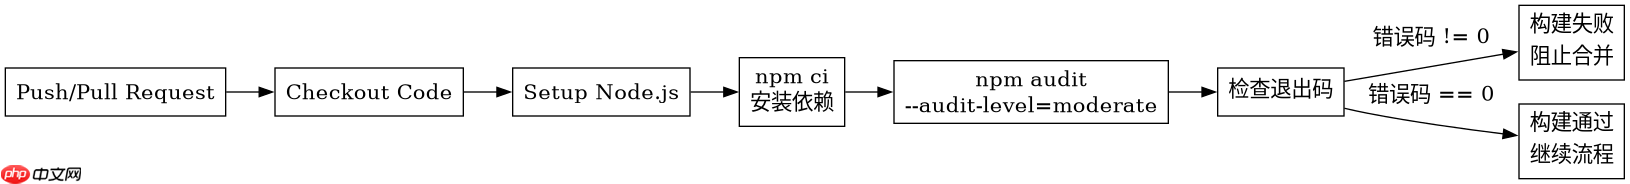
将依赖安全检查集成到持续集成(CI/CD)管道中,可以在代码合并前自动识别潜在的安全风险和兼容性问题,防止有缺陷的依赖进入生产环境。具体做法是在构建脚本中添加 npm audit 命令,并根据返回的错误码决定构建是否失败,同时结合工具如 dependabot 或 renovate 自动生成更新 Pull Request。
# .github/workflows/ci.yml
name: Dependency Audit
on: [push, pull_request]
jobs:
  audit:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v3
      - name: Setup Node.js
        uses: actions/setup-node@v3
        with:
          node-version: '18'
      - name: Install dependencies
        run: npm ci
      - name: Run security audit
        run: npm audit --audit-level=moderate
该工作流在每次推送或拉取请求时触发,首先安装依赖,然后执行 npm audit 并设定最低严重级别为 moderate。如果检测到中等及以上严重程度的漏洞,命令将返回非零退出码,导致 CI 构建失败,从而阻止代码合并。这种方式确保了所有新提交的代码都经过安全基线检查,减少了人为疏忽带来的风险。
当 major 版本升级出现 breaking changes 时如何处理
当遇到主版本(Major)升级且存在破坏性变更(Breaking Changes)时,不能直接替换依赖,而应查阅官方迁移指南,逐步重构代码以适配新 API,并在沙箱环境中充分测试后再上线。例如,从 Vue 2 升级到 Vue 3 需要重写组合式 API 逻辑,此时应先创建分支,逐个模块迁移,并保留旧版本依赖作为回退方案,直到新功能稳定运行。
















