








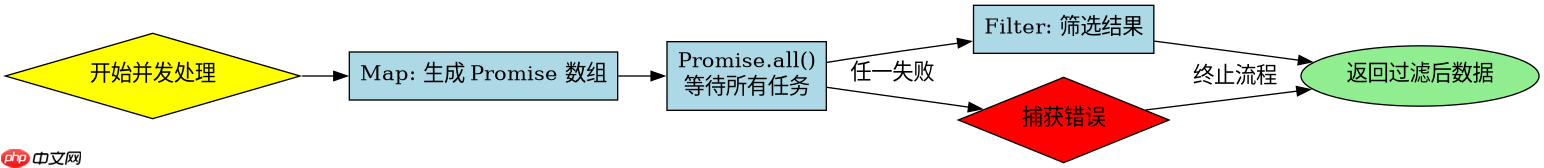
使用 promise.all() 结合数组的 filter() 方法,可以高效地实现异步操作的并发执行与结果过滤。具体做法是:先通过映射(map)将所有任务转换为 promise 对象并发起并发请求,然后利用 promise.all() 等待所有任务完成,最后对返回的结果数组应用 filter() 筛选出符合业务逻辑的数据。这种方式避免了串行调用的性能损耗,同时保证了数据处理的原子性。
如何确保并发请求全部完成后进行过滤
Promise.all() 的核心机制是“全或无”,它会并行启动传入的所有 Promise,并在所有 Promise 都 resolve 后返回一个包含结果的数组。如果其中任何一个 Promise reject,整个 Promise.all() 就会立即失败。因此,在需要过滤的场景下,通常建议将单个任务的错误处理包裹在内部,或者使用 Promise.allSettled() 来容忍部分失败。这里以标准的 Promise.all() 为例,假设我们有一组 ID,需要获取对应的用户信息并过滤掉无效用户。
const users = [1, 2, 3];

async function fetchAndFilterUsers() {
  // 1. 并发发起请求
  const promises = users.map(id =>
    fetch(`/api/users/${id}`).then(res => res.json())
  );

  try {
    // 2. 等待所有结果
    const results = await Promise.all(promises);

    // 3. 过滤有效数据
    const validUsers = results.filter(user => user.isActive === true);
    console.log(validUsers);
    return validUsers;
  } catch (error) {
    console.error('One of the requests failed:', error);
  }
}

fetchAndFilterUsers();上述代码中,users 数组中的每个 ID 都会触发一次网络请求。Promise.all() 确保只有当三个请求都成功时,才会进入 filter 阶段。最终输出的 validUsers 仅包含 isActive 为 true 的用户对象。
如何处理并发请求中部分失败的情况
在实际开发中,并发请求难免遇到个别接口超时或报错。如果使用标准的 Promise.all(),一个失败会导致所有结果丢失,无法进行后续的过滤操作。此时应改用 Promise.allSettled(),它会等待所有 Promise 结束,无论成功还是失败,并返回一个描述每个 Promise 状态的对象数组。我们可以基于这个状态数组进行更精细的过滤和错误处理。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
立即学习“Java免费学习笔记(深入)”;
const ids = [101, 102, 103];

async function robustFetchAndFilter() {
  const promises = ids.map(id =>
    fetch(`/api/data/${id}`)
      .then(res => { if (!res.ok) throw new Error('HTTP Error'); return res.json(); })
      .catch(err => ({ id, error: err.message })) // 捕获错误,转为普通对象
  );

  const results = await Promise.allSettled(promises);

  // 过滤出成功的且数据有效的项
  const successData = results
    .filter(promiseObj => promiseObj.status === 'fulfilled')
    .map(promiseObj => promiseObj.value)
    .filter(data => data && data.score > 80);

  console.log(successData);
}

robustFetchAndFilter();
在这个改进的版本中,即使某个 fetch 失败,catch 块也会将其转化为一个包含错误信息的对象,而不是抛出异常中断流程。Promise.allSettled() 收集所有结果后,我们通过 filter 剔除掉状态为 'rejected' 的项,再进一步根据业务规则(如 score > 80)筛选出最终需要的数据。这种方法提高了系统的容错能力。
基于输入ID列表过滤特定状态的用户
承接前文的示例,如果我们有一个具体的输入场景:给定一组用户 ID [1, 2, 3],后端返回的数据中,ID 为 2 的用户处于“禁用”状态(isActive: false),而 ID 为 1 和 3 的用户是“活跃”的。我们需要验证在这种特定输入下,过滤逻辑是否正确排除了禁用用户。
// 模拟后端返回数据
const mockData = [
  { id: 1, name: 'Alice', isActive: true },
  { id: 2, name: 'Bob', isActive: false },
  { id: 3, name: 'Charlie', isActive: true }
];

// 模拟并发请求后的结果
const results = mockData;

// 执行过滤
const activeUsers = results.filter(user => user.isActive === true);

console.log(activeUsers); // 输出: [{ id: 1, ... }, { id: 3, ... }]
运行上述代码,控制台将只输出 Alice 和 Charlie 的信息。这证实了 filter 方法能够准确识别并剔除 isActive 为 false 的对象。这种基于属性值的过滤在并发合并大量数据时非常关键,它能确保下游业务只处理有效数据,避免脏数据污染。

















