








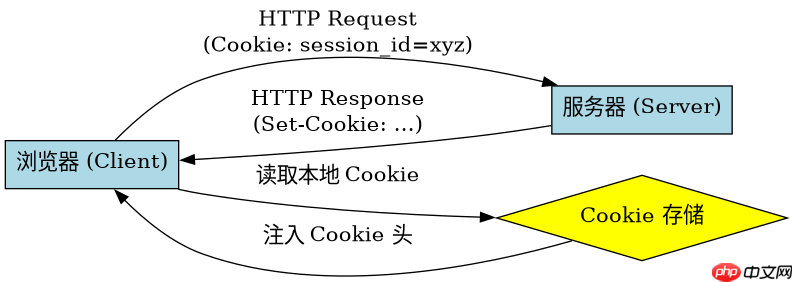
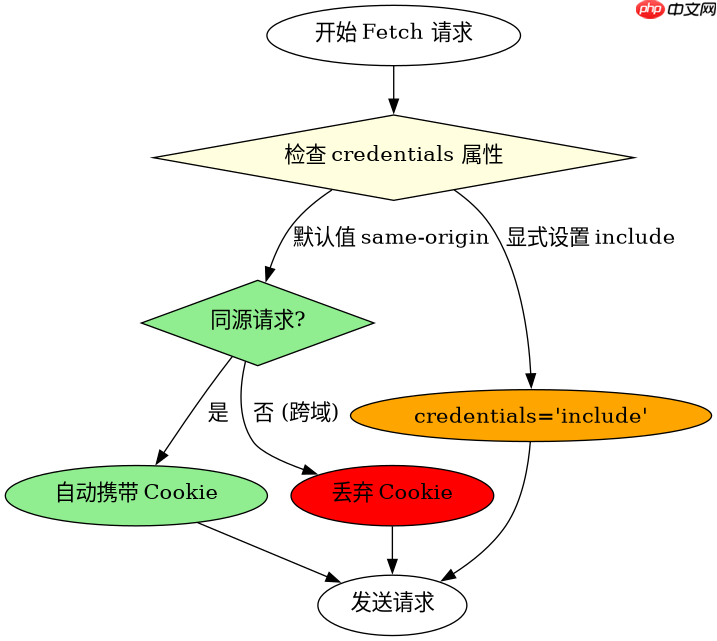
在 javascript 中使用 fetch api 携带 cookie 发送请求,必须在配置对象中设置 credentials 属性为 'include'。这一设置会指示浏览器在跨域请求时自动附带当前域名下的所有 cookie,从而允许服务器识别用户身份或维持会话状态。
默认行为与同源策略限制
如果不显式指定 credentials,Fetch 的默认值是 'same-origin'。这意味着只有当请求的目标地址与当前页面协议、域名和端口完全一致时,浏览器才会自动发送 Cookie。一旦涉及跨域请求(例如从 example.com 请求 api.example.com),默认的 'same-origin' 模式会导致 Cookie 被丢弃,服务器端将无法获取到任何会话信息,通常表现为用户处于未登录状态或返回 401/403 错误。
fetch('https://api.example.com/data', {
  method: 'GET'
})
.then(response => response.json())
.then(data => console.log(data))
.catch(error => console.error('Error:', error));
上述代码展示了不带 credentials 属性的典型跨域请求。由于目标地址是跨域的,且未开启凭证传输,浏览器会在发出请求前过滤掉所有相关的 Cookie 头。服务器接收到的请求将不包含认证信息,导致鉴权失败。要解决此问题,必须修改配置以明确允许携带凭证。
立即学习“Java免费学习笔记(深入)”;

使用来自 GitHub 仓库或本地目录的 Cookiecutter 模板生成项目脚手架。自动化 cookiecutter.json 变量提示和生成后钩子执行。
跨域请求中的凭证配置
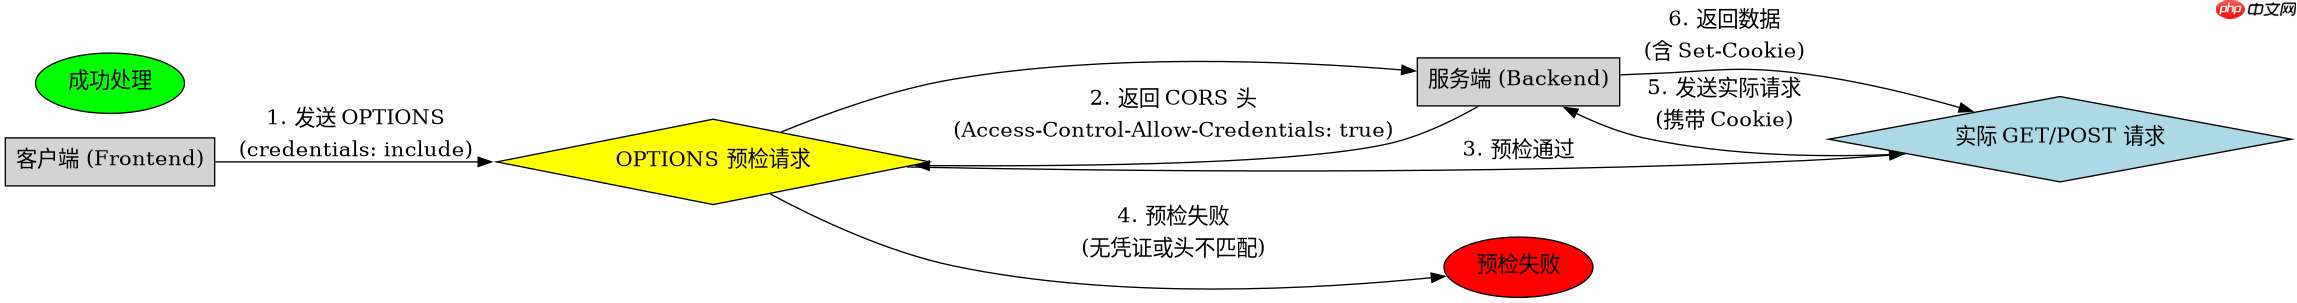
对于跨域请求,将 credentials 设置为 'include' 是启用 Cookie 传输的关键步骤。需要注意的是,仅在前端设置 credentials: 'include' 是不够的,后端服务器(如 Nginx、Node.js 或 Java Spring)也必须正确配置 CORS 响应头。具体来说,后端必须返回 Access-Control-Allow-Credentials: true,并且 Access-Control-Allow-Origin 不能设置为通配符 *,而必须明确指定允许的源(例如 https://example.com)。如果后端使用通配符源,浏览器出于安全考虑会拦截响应,即使前端已正确配置。
fetch('https://api.example.com/data', {
  method: 'GET',
  credentials: 'include'
})
.then(response => {
  if (!response.ok) {
    throw new Error('Network response was not ok');
  }
  return response.json();
})
.then(data => console.log('Data with cookies:', data))
.catch(error => console.error('Fetch error:', error));
这段代码演示了正确的跨域带 Cookie 请求实现。通过添加 credentials: 'include',浏览器会在 HTTP 请求头中包含 Cookie 字段。配合后端正确的 CORS 配置,服务器能够读取这些 Cookie 并验证用户身份,从而返回受保护的资源数据。若后端未配置 Access-Control-Allow-Credentials: true,控制台将会报错提示凭证被阻止。
CORS 预检请求与凭证传递
当发起非简单请求(如使用自定义 Header 或 POST 方法发送 JSON 数据)时,浏览器会先发送一个 OPTIONS 预检请求。在这个预检阶段,同样需要携带凭证以确保服务器能验证请求来源的合法性。如果预检请求未携带 Cookie,服务器可能无法识别用户权限而拒绝预检,导致后续的实际请求无法发送。因此,确保预检请求也遵循相同的 credentials 设置至关重要。此外,预检响应的 Access-Control-Allow-Headers 和 Access-Control-Allow-Methods 必须明确列出实际请求中使用的头部和方法,否则预检失败也会阻断整个流程。
















