








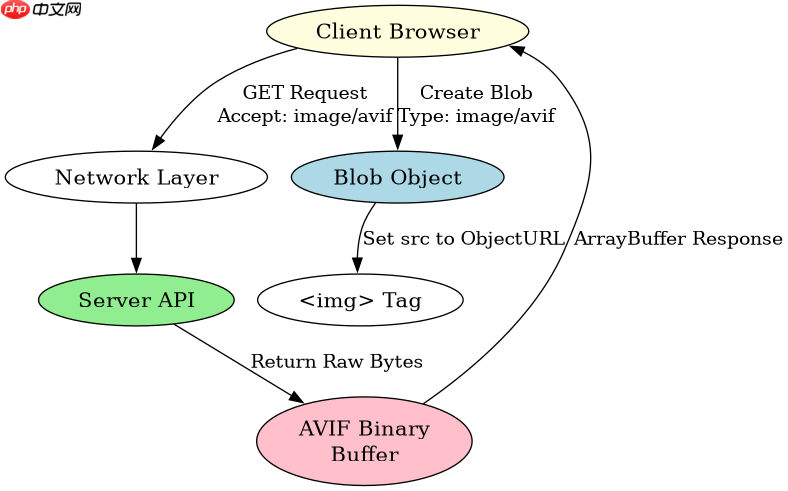
使用 fetch() 获取 avif 数据时,必须将请求的响应类型设置为 arraybuffer,随后通过 url.createobjecturl() 将其转换为浏览器可识别的 blob url。这样做能避免默认的文本解码导致二进制数据损坏,并允许直接将结果赋值给 <img alt="JavaScript Fetch API 怎么处理接口返回的 AVIF 数据" > 标签的 src 属性进行渲染。

如何配置 fetch 请求以接收二进制流
在发起网络请求时,需要显式指定 responseType 为 arraybuffer。如果不设置该参数,Fetch API 默认尝试将响应体解析为文本或 JSON,这会导致 AVIF 文件的二进制字节被错误地转换,进而引发解码失败。通过获取原始缓冲区,可以确保数据在传输过程中保持完整无损。
const url = '/api/image/123';

fetch(url, {
  method: 'GET',
  headers: {
    'Accept': 'image/avif'
  }
})
.then(response => {
  if (!response.ok) {
    throw new Error('Network response was not ok');
  }
  return response.arrayBuffer();
})
.then(buffer => {
  // 此时 buffer 是完整的 AVIF 二进制数据
  const blob = new Blob([buffer], { type: 'image/avif' });
  const objectUrl = URL.createObjectURL(blob);

  const img = document.createElement('img');
  img.src = objectUrl;
  document.body.appendChild(img);

  // 释放内存
  setTimeout(() => URL.revokeObjectURL(objectUrl), 1000);
});
上述代码展示了从请求到渲染的完整流程。首先检查响应状态码,确保服务器成功返回数据。接着调用 response.arrayBuffer() 方法提取二进制内容。随后创建一个新的 Blob 对象,并明确指定 MIME 类型为 image/avif。最后生成对象 URL 并插入 DOM。注意在使用完毕后应调用 URL.revokeObjectURL() 以释放内存,防止页面长时间运行后出现内存泄漏。
立即学习“Java免费学习笔记(深入)”;

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
如何处理跨域资源共享 (CORS) 限制
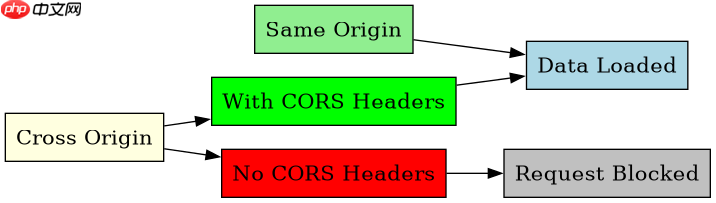
当图像资源位于不同域名或端口时,浏览器会实施 CORS 策略。如果服务器未正确配置响应头,Fetch 请求将被拦截。开发者需要在服务端设置 Access-Control-Allow-Origin 头,并在客户端确保请求不包含敏感凭证除非必要。此外,对于静态资源,通常建议直接使用 <img alt="JavaScript Fetch API 怎么处理接口返回的 AVIF 数据" > 标签而非 Fetch,因为 <img alt="JavaScript Fetch API 怎么处理接口返回的 AVIF 数据" > 天然支持跨域且无需处理复杂的异步逻辑。
// 服务端 Node.js 示例 (Express)
app.get('/api/image/:id', (req, res) => {
  res.setHeader('Access-Control-Allow-Origin', '*');
  res.setHeader('Content-Type', 'image/avif');
  res.send(avifBuffer);
});

// 客户端 Fetch 请求
fetch('https://cdn.example.com/api/image/123')
  .then(res => res.arrayBuffer())
  .then(buf => {
    const blob = new Blob([buf], { type: 'image/avif' });
    const url = URL.createObjectURL(blob);
    console.log('Image loaded:', url);
  });
在服务端代码中,关键步骤是设置 Access-Control-Allow-Origin 为 * 或特定的源地址。同时,Content-Type 必须准确设置为 image/avif,以便浏览器正确识别内容格式。如果客户端与服务器不在同一域,且涉及用户凭证(如 Cookie),则需将 Access-Control-Allow-Origin 设为具体域名,并将 credentials 选项设为 'include'。这种配置确保了跨域请求的合法性,使 AVIF 数据能够顺利下载。
AVIF 数据加载失败时的常见错误排查
如果在控制台看到 Mime type mismatch 或图片无法显示,通常是因为 Blob 的类型声明错误或二进制数据在传输中被截断。检查服务器返回的实际 Content-Type 是否与代码中硬编码的一致。另外,确认 AVIF 文件本身是否损坏,可以使用在线工具验证。若使用 fetch 获取的数据为空,检查网络面板中的响应大小是否为 0,这可能意味着后端服务未正确读取文件或路径错误。
















