








oracle 12c 强制要求添加 c## 前缀是因为引入了多租户架构(cdb/pdb),该前缀用于标识全局用户,防止在容器数据库(cdb)和可插拔数据库(pdb)之间发生命名冲突。要创建全局用户,必须在 cdb$root 容器中执行 create user 语句并显式指定 c## 或 c## 前缀;若不加此前缀,数据库会抛出 ora-65096 错误。

如何正确创建带 c## 前缀的全局用户
在 Oracle 12c 及更高版本中,创建全局用户的标准做法是连接到根容器 CDB$ROOT,并使用 c## 作为用户名前缀。这确保了该用户在所有 PDB 中都是可见且唯一的。例如,创建一个名为 c##admin 的用户,需要分配表空间并授予基本权限。
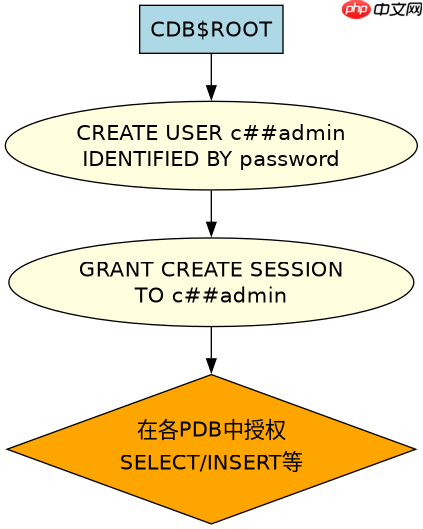
CREATE USER c##admin IDENTIFIED BY password123; DEFAULT TABLESPACE users QUOTA UNLIMITED ON users; GRANT CREATE SESSION TO c##admin;
上述代码在 CDB$ROOT 中执行后,用户 c##admin 被创建为全局用户。此时,该用户可以在任何 PDB 中登录,但默认情况下没有特定 PDB 的访问权限,除非在对应的 PDB 中进一步授权。如果尝试在 PDB 内部创建以 c## 开头的用户,通常会报错,因为 PDB 中通常只允许创建本地用户(不带 c## 前缀)。
为什么不能直接在 PDB 中创建 c## 用户
在 PDB 中创建用户时,Oracle 限制用户名的格式。如果在 PDB 中尝试创建以 c## 或 C## 开头的用户,数据库会返回 ORA-65096: invalid common user or role name 错误。这是因为 c## 前缀保留给 CDB 级别的全局用户,而 PDB 中的用户必须是本地用户,其名称不能与全局用户冲突。这种设计确保了多租户环境下的命名空间隔离。

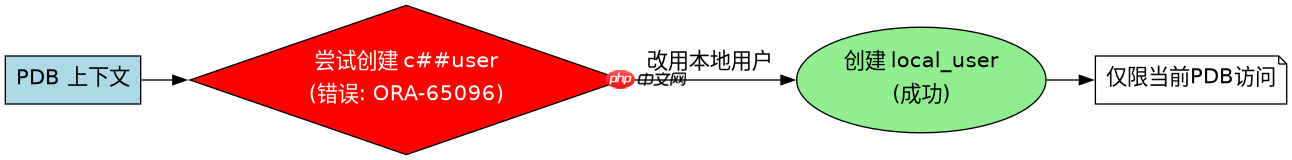
-- 在 PDB 中执行以下操作会失败: CREATE USER c##local_user IDENTIFIED BY password; -- ORA-65096: invalid common user or role name -- 正确的做法是在 PDB 中创建不带前缀的本地用户: CREATE USER local_admin IDENTIFIED BY password123; GRANT CREATE SESSION TO local_admin;
上述代码展示了在 PDB 中创建本地用户的正确方式。本地用户仅在当前 PDB 中存在,不会影响其他 PDB 或 CDB。如果需要跨 PDB 访问,应使用全局用户并在每个 PDB 中授予相应的权限。这种机制避免了命名冲突,同时保持了多租户架构的灵活性。
全局用户在不同 PDB 中的权限差异
当全局用户 c##admin 在 CDB$ROOT 中创建后,它在各个 PDB 中的权限是不同的。默认情况下,全局用户只能连接到 PDB,但没有具体的数据访问权限。需要在每个 PDB 中单独授予权限,或者使用 GRANT ... CONTAINER=ALL 来批量授权。例如,在 PDB1 中授予 c##admin 对特定表的访问权限,而在 PDB2 中则不需要,除非有特定需求。
-- 在 PDB1 中执行: GRANT SELECT ON hr.employees TO c##admin; -- 在 PDB2 中执行: GRANT SELECT ON sales.orders TO c##admin;
这种细粒度的权限控制使得全局用户可以在不同 PDB 中具有不同的访问级别,满足了多租户环境中不同业务单元的安全需求。通过这种方式,Oracle 12c 的多租户架构既保证了安全性,又提供了足够的灵活性。




















