








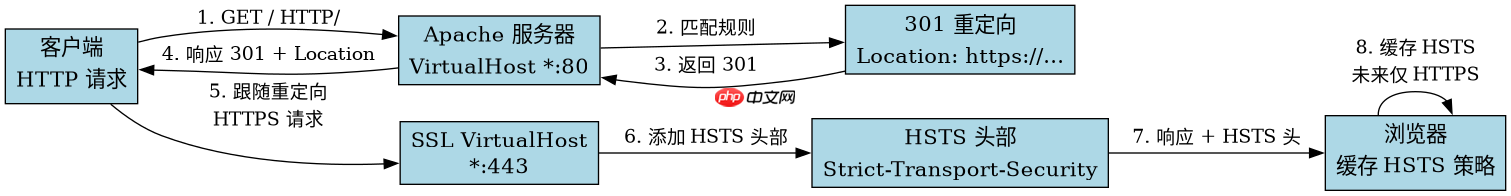
在 apache 中实现 http 强制转 https 并启用 hsts,核心做法是配置虚拟主机监听 80 端口时返回 301 状态码跳转至 https://域名,同时在 443 端口的 ssl 虚拟主机中添加 header always set strict-transport-security 指令。具体操作需确保已加载 mod_rewrite 和 mod_headers 模块,并在对应的 virtualhost 块中写入重定向规则与头部设置,这样浏览器首次访问 http 会被立即重定向,后续访问则直接通过 https 且浏览器会缓存 hsts 策略。
如何配置 HTTP 到 HTTPS 的 301 重定向
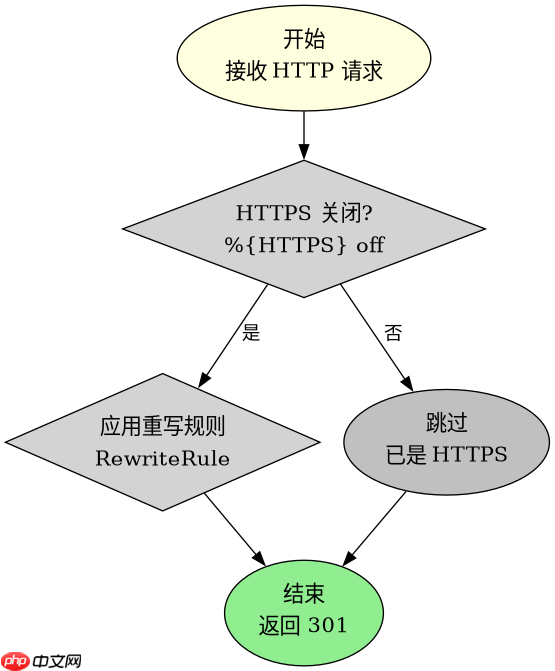
要实现从 HTTP 到 HTTPS 的 301 永久重定向,需要在监听 80 端口的虚拟主机中使用 RewriteEngine 和 RewriteRule 指令。首先确认 Apache 已启用 mod_rewrite 模块,然后在 <virtualhost></virtualhost> 块中开启重写引擎,并通过正则表达式匹配所有请求,将其重定向到相同的 URL 但协议改为 https。使用 [R=301,L] 标志确保返回 301 状态码并停止后续规则处理,这有助于 SEO 和浏览器缓存。
<VirtualHost *:80>
    ServerName example.com
    RewriteEngine On
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://%{HTTP_HOST}$1 [R=301,L]
</VirtualHost>上述配置中,%{HTTPS} off 条件确保只有非 HTTPS 请求才会触发重定向。https://%{HTTP_HOST}$1 保留了原始请求的主机名和路径。测试时可使用 curl 命令验证:curl -I http://example.com,预期应返回 HTTP/1.1 301 Moved Permanently 且 Location: https://example.com/。
如何在 HTTPS 虚拟主机中设置 HSTS 头部
HSTS(HTTP Strict Transport Security)通过在响应头中设置 Strict-Transport-Security 告诉浏览器在未来一段时间内只通过 HTTPS 访问该域名。这需要在监听 443 端口的 SSL 虚拟主机中配置。首先确保已加载 mod_headers 模块,然后使用 Header always set 指令添加 HSTS 头部。建议设置 max-age 为至少 31536000 秒(一年),并可选包含 includeSubDomains 和 preload 选项以增强安全性。


通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile /path/to/cert.pem
    SSLCertificateKeyFile /path/to/key.pem
    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"
</VirtualHost>此配置中,Header always set 确保无论响应状态码如何,HSTS 头部都会被添加。max-age=31536000 表示浏览器将在一年内只接受 HTTPS 连接。includeSubDomains 将策略应用到所有子域名。preload 允许域名被提交到浏览器的 HSTS 预加载列表。验证时可访问 https://example.com 并检查响应头是否包含 Strict-Transport-Security: max-age=31536000; includeSubDomains; preload。
当客户端发送带 www 前缀的 HTTP 请求时会发生什么
当客户端发送带 www 前缀的 HTTP 请求(如 http://www.example.com)时,Apache 会根据当前配置执行重定向。如果虚拟主机配置仅针对 ServerName example.com,而请求的是 www.example.com,Apache 可能无法匹配该虚拟主机,从而使用默认虚拟主机或返回错误。若希望统一处理 www 和非 www 版本,需在重定向规则中显式处理主机名差异,或在虚拟主机中同时定义 ServerAlias www.example.com。
假设当前配置如下:
<VirtualHost *:80>
    ServerName example.com
    ServerAlias www.example.com
    RewriteEngine On
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://%{HTTP_HOST}$1 [R=301,L]
</VirtualHost>
在此配置下,请求 http://www.example.com 会被重定向到 https://www.example.com,因为 %{HTTP_HOST} 保留了原始主机名。若希望统一跳转到不带 www 的 https 版本,需修改重写规则:
<VirtualHost *:80>
    ServerName example.com
    ServerAlias www.example.com
    RewriteEngine On
    RewriteCond %{HTTPS} off
    RewriteCond %{HTTP_HOST} ^www\.example\.com$ [NC]
    RewriteRule ^(.*)$ https://example.com$1 [R=301,L]
</VirtualHost>
此时,http://www.example.com 会被重定向到 https://example.com,而 http://example.com 同样重定向到 https://example.com。验证时需分别测试两种输入,确保重定向目标符合预期。




















