








在 linux 中临时禁用 nginx 的特定功能模块,最直接且安全的方法是通过修改配置文件中的指令来关闭相关功能,随后重载服务生效。例如,若要禁用目录浏览功能,只需将 autoindex 设置为 off;若需禁用特定的 http 方法(如 put、delete),则使用 limit_except 或 if 语句进行拦截。这些操作无需重新编译 nginx 源码,仅通过热重载配置即可立即生效,从而在不中断服务的情况下调整行为。
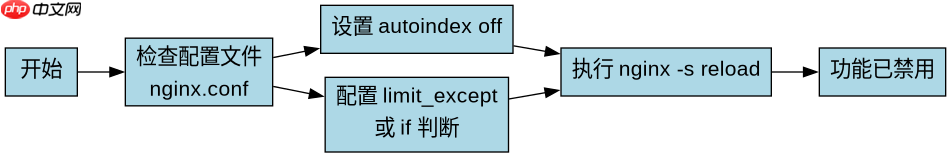
如何禁用自动索引(目录浏览)功能
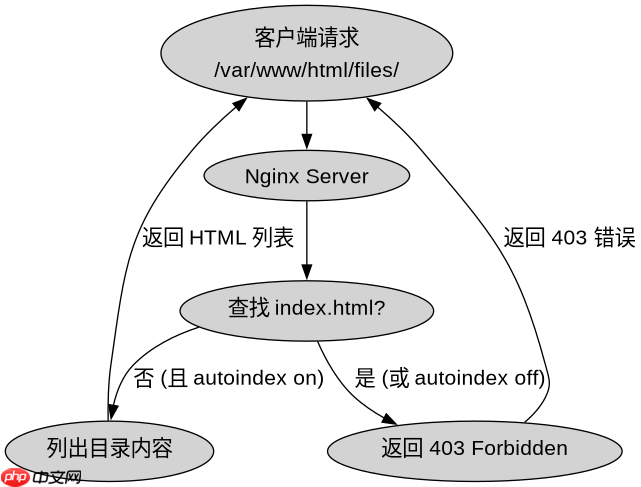
要禁用 Nginx 的目录浏览功能,需要在对应的 location 块中将 autoindex 指令设置为 off。默认情况下,如果目录下没有索引文件(如 index.html)且未显式关闭该功能,Nginx 可能会列出目录内容,这存在安全风险。通过显式设置 off,可以确保即使缺少索引文件,用户也无法看到目录结构。
server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    location /files/ {
        # 显式关闭目录浏览
        autoindex off;

        # 其他配置...
    }
}
在上述配置中,/files/ 路径下的任何请求都不会触发目录列表。如果尝试访问一个没有 index.html 的目录,Nginx 将返回 403 Forbidden 错误,而不是展示文件列表。这是生产环境中推荐的安全基线配置。
如何限制特定的 HTTP 方法
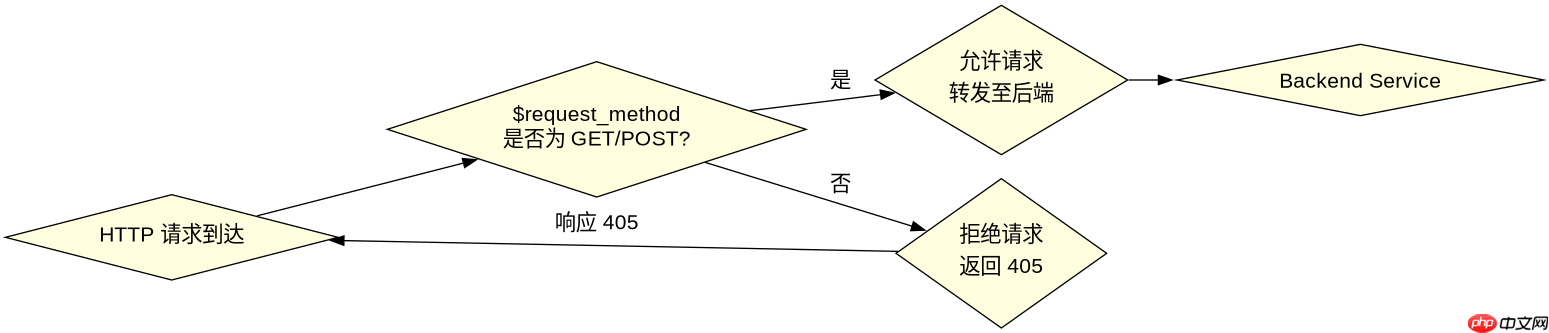
除了禁用目录浏览,有时还需要禁用特定的 HTTP 动词,如 PUT 或 DELETE,以防止未经授权的资源修改。可以通过 if 指令结合 $request_method 变量来实现这一目标。当检测到非法方法时,直接返回 405 Method Not Allowed 或 403 Forbidden 状态码。

server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    location /api/ {
        if ($request_method !~ ^(GET|POST)$) {
            return 405;
        }

        # 处理 GET 和 POST 请求
        proxy_pass http://backend;
    }
}
此配置片段限制了 /api/ 路径下只允许 GET 和 POST 请求。任何尝试使用 PUT、DELETE 或其他方法的请求都会被 Nginx 直接拒绝。这种方法比编译时移除模块更灵活,因为它允许根据业务需求动态调整允许的协议行为,而无需重启整个服务栈。
基于 limit_except 指令的具体应用问题
在处理需要精细控制访问权限的场景中,limit_except 指令提供了比简单 if 判断更强大的能力。它允许在一个 location 块中定义一组允许的 HTTP 方法,并隐式拒绝所有其他方法。这对于保护上传接口或特定 API 端点非常有效,因为它避免了在多个位置重复编写方法检查逻辑。
location /upload/ {
    limit_except GET POST {
        deny all;
    }

    client_max_body_size 10m;
    proxy_pass http://upload_backend;
}
在这个例子中,/upload/ 路径仅允许 GET 和 POST 请求。任何非这两种方法的请求都会立即被拒绝。与之前的 if 方案相比,limit_except 更加语义化且易于维护,特别是在需要添加更多允许方法时,只需在列表中追加即可,而不需要修改复杂的正则表达式或条件判断结构。





















