








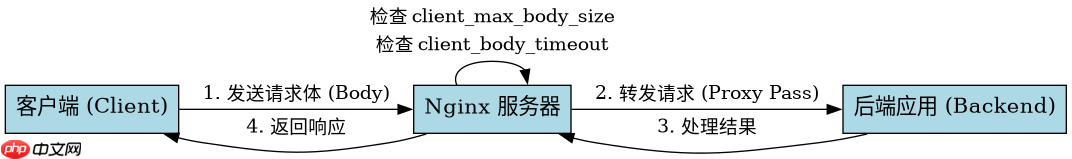
在 nginx 中配置文件上传大小限制与超时,核心在于修改 `client_max_body_size` 指令以及调整 `client_body_timeout` 和 `send_timeout` 等网络相关参数。这些设置通常位于 `server` 块或特定的 `location` 块内,直接决定 nginx 接收请求体时的行为。通过合理组合这些指令,可以防止大文件导致内存溢出,并避免客户端因网络缓慢而长时间占用连接。
如何在全局或 Server 级别统一限制上传大小
若希望整个站点或特定虚拟主机下的所有接口都遵循统一的上传限制,应在 `server` 块中配置 `client_max_body_size`。该指令定义了 Nginx 允许的最大请求主体大小,默认值为 1m。当上传文件大小超过此限制时,Nginx 会直接返回 413 (Request Entity Too Large) 错误,且不会将数据传递给后端应用服务器。这种全局配置方式适合大多数 SaaS 平台或内容管理系统,确保资源不被滥用。
server {
    listen 80;
    server_name example.com;

    # 设置全局最大上传大小为 50MB
    client_max_body_size 50m;

    # 设置读取客户端请求体的超时时间,默认为 60s
    client_body_timeout 60s;

    location /api/upload {
        proxy_pass http://backend_app;
    }
}
上述配置中,`client_max_body_size 50m` 限制了所有请求体的上限。如果某个特定接口需要更大的空间(如视频上传),则不应在此处硬编码,而应使用更细粒度的 `location` 覆盖。同时,`client_body_timeout` 控制了 Nginx 等待客户端发送完整请求体的时间,若客户端传输过慢,连接将被断开,释放资源。

如何在特定 Location 中差异化配置超时与限制
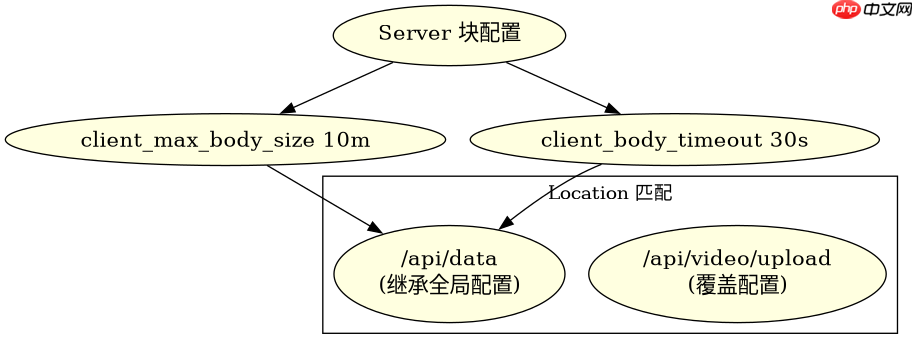
对于需要特殊处理的上传接口,例如支持断点续传或超大文件上传的 API,可以在对应的 `location` 块中重写 `client_max_body_size` 和超时参数。这种方式允许不同业务模块拥有独立的约束条件,互不干扰。需要注意的是,`location` 级别的指令优先级高于 `server` 级别,因此局部配置会覆盖全局设置。此外,还需关注 `proxy_read_timeout` 等代理超时参数,确保后端处理时间与 Nginx 的等待时间相匹配。
server {
    listen 80;
    server_name example.com;

    # 全局默认限制为 10MB
    client_max_body_size 10m;
    client_body_timeout 30s;

    # 普通接口使用全局限制
    location /api/data {
        proxy_pass http://backend_app;
    }

    # 视频上传接口:放宽限制至 500MB,延长超时
    location /api/video/upload {
        client_max_body_size 500m;
        client_body_timeout 300s;
        send_timeout 300s;
        proxy_pass http://backend_app;
        proxy_read_timeout 300s;
    }
}
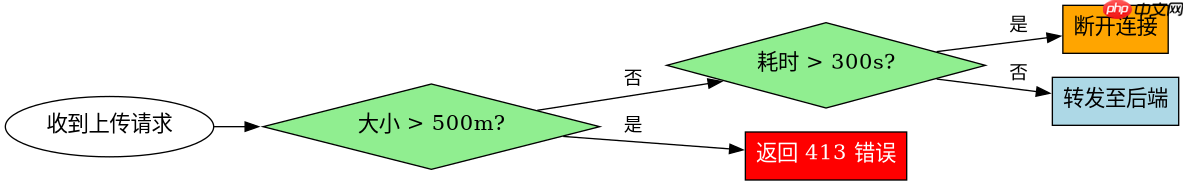
在 `/api/video/upload` 这个 `location` 中,`client_max_body_size` 被提升到了 500m,以适应大体积视频文件。同时,`client_body_timeout` 和 `send_timeout` 均设置为 300s,给予客户端充足的时间进行数据传输。`proxy_read_timeout` 也相应延长,防止后端在处理大文件时因响应过慢而被 Nginx 切断连接。这种分层配置策略既保证了系统的安全性,又满足了特定业务的需求。
当上传文件超过 client_max_body_size 时 Nginx 的具体行为是什么
当客户端发送的请求体大小超过当前作用域内配置的 `client_max_body_size` 值时,Nginx 会在接收到部分或全部数据后立即终止连接,并向客户端返回 HTTP 413 (Request Entity Too Large) 状态码。此时,请求不会被转发到后端上游服务器(如 PHP-FPM、Node.js 或 Java 应用),从而节省后端的计算资源和内存。这一机制是 Nginx 作为反向代理的第一道防线,有效防止了恶意的大体积攻击或误操作导致的服务器负载激增。


















