








在 nginx 中配置请求体大小限制与绕过,核心在于理解 `proxy_pass` 是代理转发指令,本身不直接处理大小限制,而是依赖上游的 `client_max_body_size` 指令。要限制上传文件大小,需在 `http`、`server` 或 `location` 块中设置 `client_max_body_size`;若要绕过特定路径的限制(如允许大文件上传),可在对应 `location` 块中覆盖该值。此外,若需完全禁用限制,可设为 `0`。
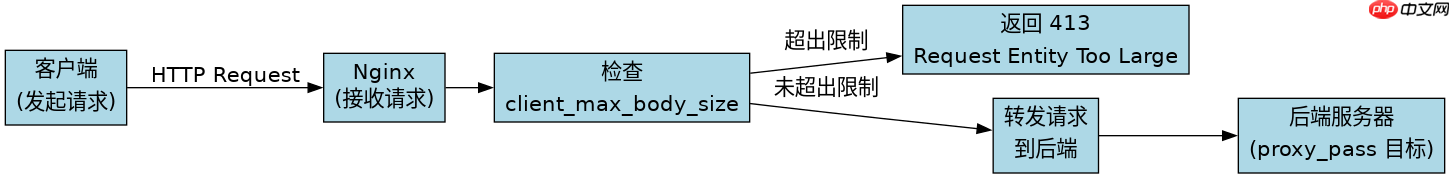
如何在全局和局部设置请求体大小上限
通过在不同层级设置 `client_max_body_size`,可以精确控制哪些请求受限制。全局设置影响所有请求,而局部设置仅对特定 `location` 生效,后者优先级更高。
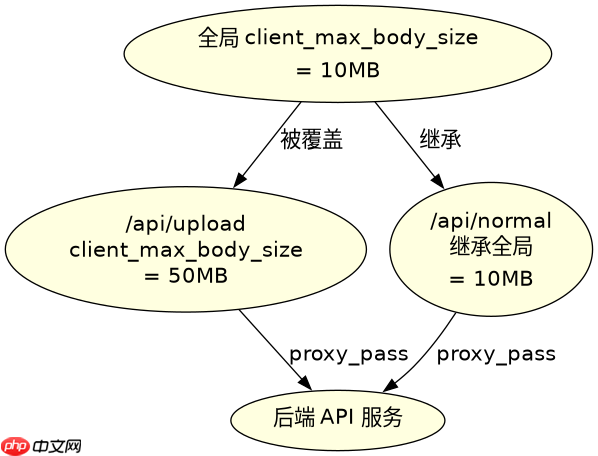

server {
    listen 80;
    server_name example.com;

    # 全局限制为 10MB
    client_max_body_size 10m;

    location /api/upload {
        # 局部覆盖:允许最大 50MB
        client_max_body_size 50m;
        proxy_pass http://backend_api;
    }

    location /api/normal {
        # 使用全局限制 10MB
        proxy_pass http://backend_api;
    }
}
如何针对特定路径绕过大小限制
当需要允许某些特殊接口(如文件上传)突破默认限制时,只需在该 `location` 块中显式设置更大的 `client_max_body_size` 值即可。Nginx 会按最匹配的规则应用配置,未匹配的仍遵循上级设置。
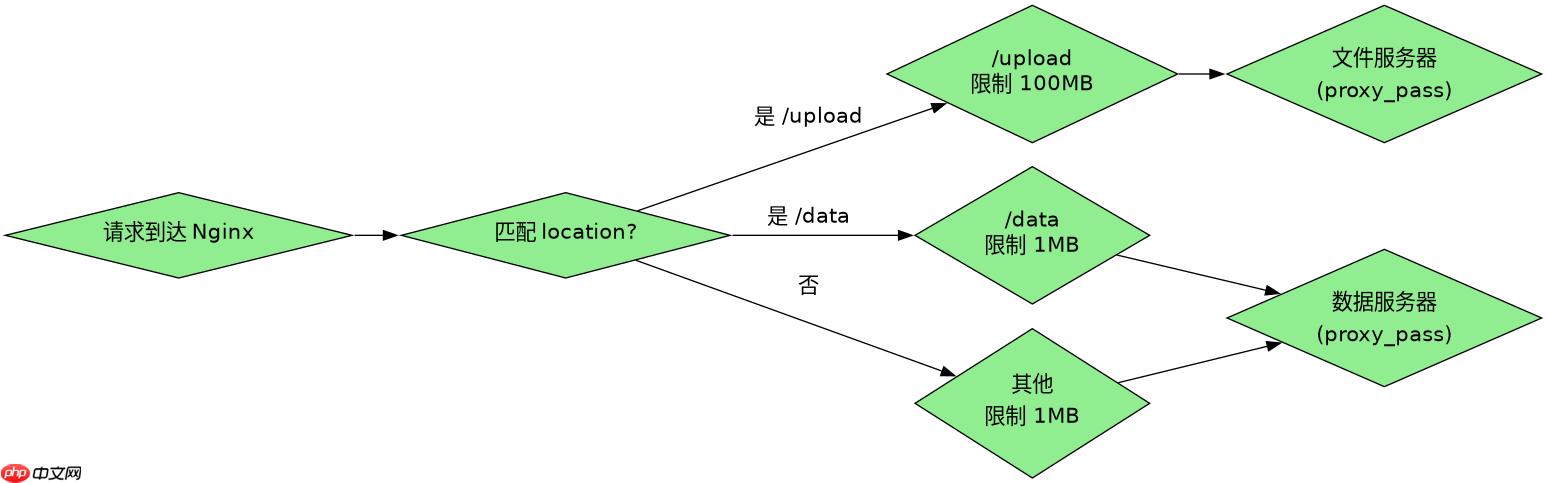
server {
    listen 80;
    server_name example.com;

    # 默认限制为 1MB
    client_max_body_size 1m;

    location /upload {
        # 绕过限制,允许 100MB
        client_max_body_size 100m;
        proxy_pass http://file_server;
    }

    location /data {
        # 保持默认 1MB 限制
        proxy_pass http://data_server;
    }
}
将 client_max_body_size 设置为 0 的效果是什么
将 `client_max_body_size` 设置为 `0` 表示禁用请求体大小检查,允许客户端发送任意大小的请求体。这在内部服务或已知安全可控的场景下可能有用,但生产环境需谨慎使用,以防拒绝服务攻击。

















