








使用 npm access 命令可以管理 npm 包的发布权限,核心操作包括将包设为私有、邀请协作者以及撤销权限。要开始管理,需先通过 npm login 登录账号,然后对已发布的包执行 npm access grant 添加成员,或使用 npm access revoke 移除成员。若包尚未发布,可先用 npm publish --access public 指定公开范围,默认情况下新发布的包为私有。

如何查看当前包的权限状态和协作者列表
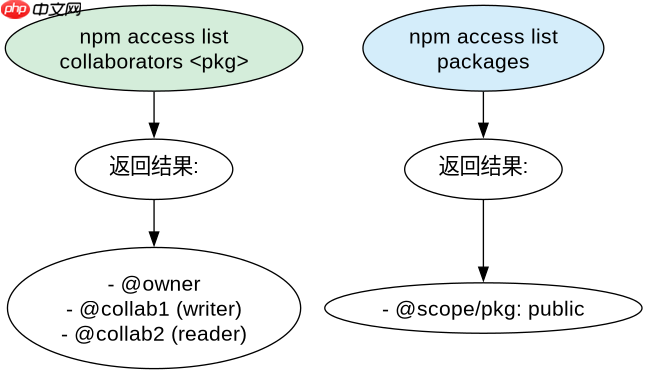
要确认一个包的权限归属及当前拥有访问权的用户,可以使用 npm access list 系列命令。这些命令直接读取 npm registry 的数据,无需修改本地代码或配置文件,是排查权限问题的第一步。执行后终端会清晰列出所有被授权的用户及其对应的角色(如 writer 或 reader)。
const { execSync } = require('child_process');

// 假设我们要检查 '@my-scope/my-package' 的权限
const packageName = '@my-scope/my-package';

try {
    // 获取协作者列表
    const collaborators = execSync(`npm access list collaborators ${packageName}`, { encoding: 'utf8' });
    console.log('Collaborators:\n', collaborators);

    // 获取包的可见性状态
    const visibility = execSync(`npm access list packages`, { encoding: 'utf8' });
    console.log('Package Visibility:\n', visibility);
} catch (error) {
    console.error('Error checking access:', error.message);
}
如何添加或移除包的协作者权限
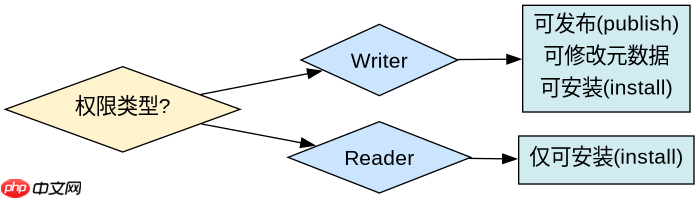
添加或移除协作者需要使用 grant 和 revoke 子命令,并指定具体的权限级别。npm 支持两种主要角色:writer 允许发布新版本和修改元数据,reader 仅允许安装和使用包。操作时必须确保当前登录的账号是该包的 owner 或已有 writer 权限,否则操作会被拒绝。权限变更立即生效,无需重新发布包。

立即学习“Java免费学习笔记(深入)”;
const { execSync } = require('child_process');

const packageName = '@my-scope/my-package';
const userToAdd = 'new-collaborator';
const userToRemove = 'old-collaborator';

try {
    // 添加 writer 权限
    console.log(`Adding writer access to ${userToAdd}...`);
    execSync(`npm access grant writer ${packageName} ${userToAdd}`);

    // 添加 reader 权限
    console.log(`Adding reader access to ${userToAdd}...`);
    execSync(`npm access grant reader ${packageName} ${userToAdd}`);

    // 移除权限
    console.log(`Revoking access from ${userToRemove}...`);
    execSync(`npm access revoke ${packageName} ${userToRemove}`);

    console.log('Access management completed successfully.');
} catch (error) {
    console.error('Failed to manage access:', error.message);
}
基于 npm access grant 命令的具体参数与权限差异
在 npm access grant 命令中,writer 和 reader 参数的区别决定了协作者对包的控制程度。writer 角色不仅包含 reader 的所有安装权限,还允许调用 npm publish 更新包版本,以及修改包的描述、标签等元数据。而 reader 角色仅限于 npm install。如果尝试给一个非 owner 的用户授予 writer 权限,且该用户不在当前的 collaborator 列表中,npm 会要求先将其添加为 collaborator 才能赋予更高权限,或者直接使用 grant 一步到位完成添加和授权。这种层级关系确保了包的安全性与协作效率的平衡。


















