








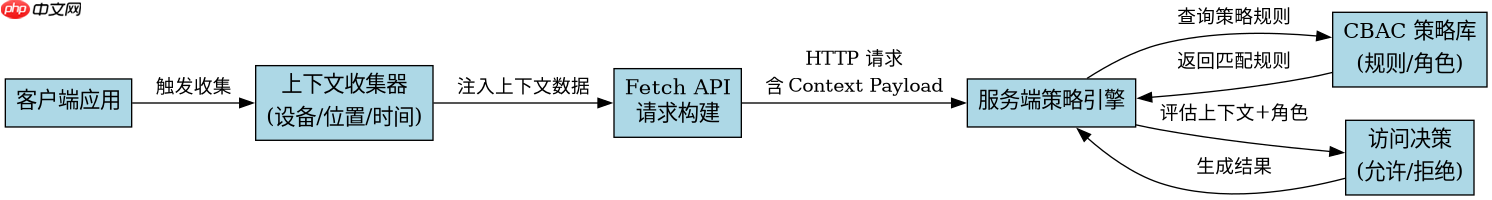
在 javascript 中实现 cbac(context-based access control,基于上下文的访问控制)策略,核心做法是在发起 fetch 请求前,动态收集当前用户的环境上下文数据(如设备指纹、地理位置或时间戳),将其序列化为 json 对象并附加到请求的 body 或 headers 中。服务端接收到请求后,解析这些上下文字段,结合 rbac(基于角色的访问控制)中的角色权限,通过自定义的策略引擎判断是否允许操作。这种做法将静态的角色权限扩展为动态的上下文感知决策。
如何构建包含上下文数据的请求载荷
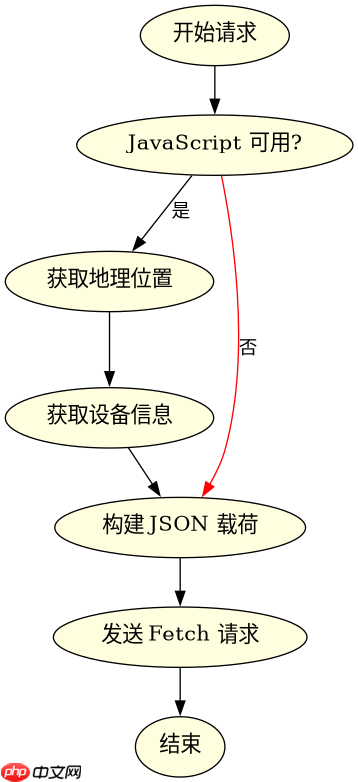
要实现这一机制,首先需要定义一个获取上下文的函数,该函数负责收集必要的元数据。例如,我们可以使用 navigator API 获取屏幕分辨率和语言,或使用 Date 对象获取当前时间。将这些数据封装成一个标准的 JSON 结构,并在调用 fetch 时通过 body 参数发送。这种方式适用于 POST 请求,因为 GET 请求的 URL 长度有限且不适合传输复杂的上下文对象。关键在于确保上下文数据的格式与服务端期望的策略输入一致,通常包括 userId、timestamp、deviceInfo 等关键字段。
{
  "userId": "user_123",
  "timestamp": Date.now(),
  "context": {
    "ip": "192.168.1.1",
    "location": "Beijing",
    "device": "Mobile"
  }
}
上述代码展示了如何构造一个包含基础用户信息和动态上下文的 JSON 载荷。在实际应用中,可能需要异步获取某些上下文信息(如 GPS 位置),因此建议在发送请求前确保所有必要数据已就绪。如果某个上下文字段缺失,应根据业务规则决定是拒绝请求还是使用默认值。例如,若缺少地理位置信息,对于需要地域限制的操作应直接返回错误,而对于非敏感操作则可忽略该字段。
立即学习“Java免费学习笔记(深入)”;

如何在服务端解析并应用 CBAC 策略
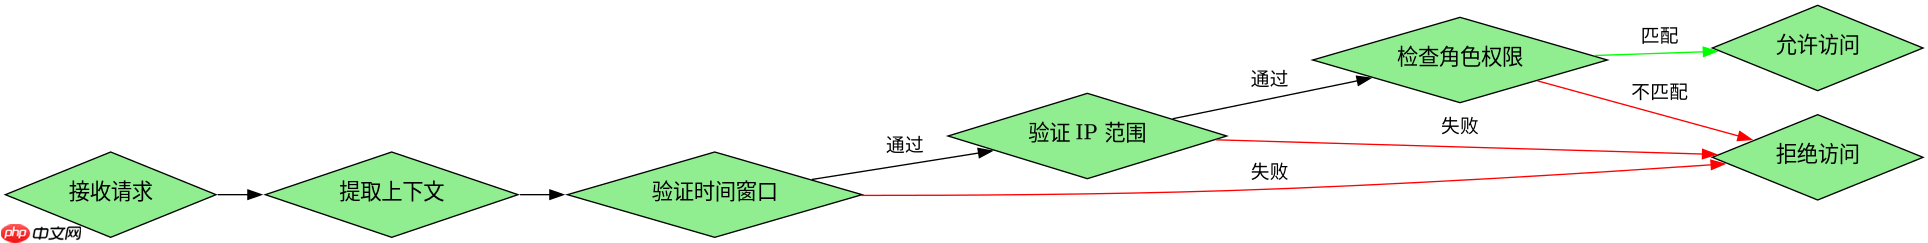
服务端收到包含上下文的请求后,需要执行策略评估逻辑。这通常涉及从请求头或 Body 中提取上下文数据,并将其与预定义的策略规则进行匹配。例如,可以定义一条规则:"仅允许在工作时间(9:00-18:00)内从公司 IP 段发起修改操作"。服务端代码需解析 timestamp 检查时间窗口,解析 ip 检查网络环境,并结合用户的角色权限做出最终决策。如果策略评估失败,服务端应返回特定的 HTTP 状态码(如 403 Forbidden)和详细的错误信息,以便前端进行相应处理。
// 伪代码示例:服务端策略评估
function evaluateCBAC(user, context) {
  const isWorkHours = context.timestamp >= 9*3600 && context.timestamp <= 18*3600;
  const isCompanyIP = context.ip.startsWith('10.0.');

  if (user.role === 'admin' && isWorkHours && isCompanyIP) {
    return { allowed: true };
  }

  return { allowed: false, reason: 'Context policy violation' };
}
这段伪代码展示了如何根据时间和 IP 地址实施简单的 CBAC 规则。实际系统中,策略可能更为复杂,涉及多个条件的组合以及与其他安全系统的集成。重要的是保持策略逻辑的可配置性,以便在不修改代码的情况下调整规则。此外,应记录策略评估的结果,用于审计和异常检测。通过将上下文数据显式传递给服务端,可以实现细粒度的访问控制,从而增强系统的安全性。
当上下文数据缺失时如何处理请求
如果在客户端无法获取完整的上下文数据(例如用户禁用了 JavaScript 或处于离线状态),则必须制定明确的降级策略。一种常见的做法是设置默认值或标记请求为"受限模式"。例如,如果无法获取地理位置,可以将 location 字段设为 unknown,服务端据此应用更严格的默认策略。另一种做法是直接拒绝请求,并提示用户补充必要信息。具体选择取决于业务对安全性和可用性的权衡。对于高安全性场景,缺失关键上下文应导致请求被拒;对于低敏感性场景,可允许部分功能在受限模式下运行。
















