








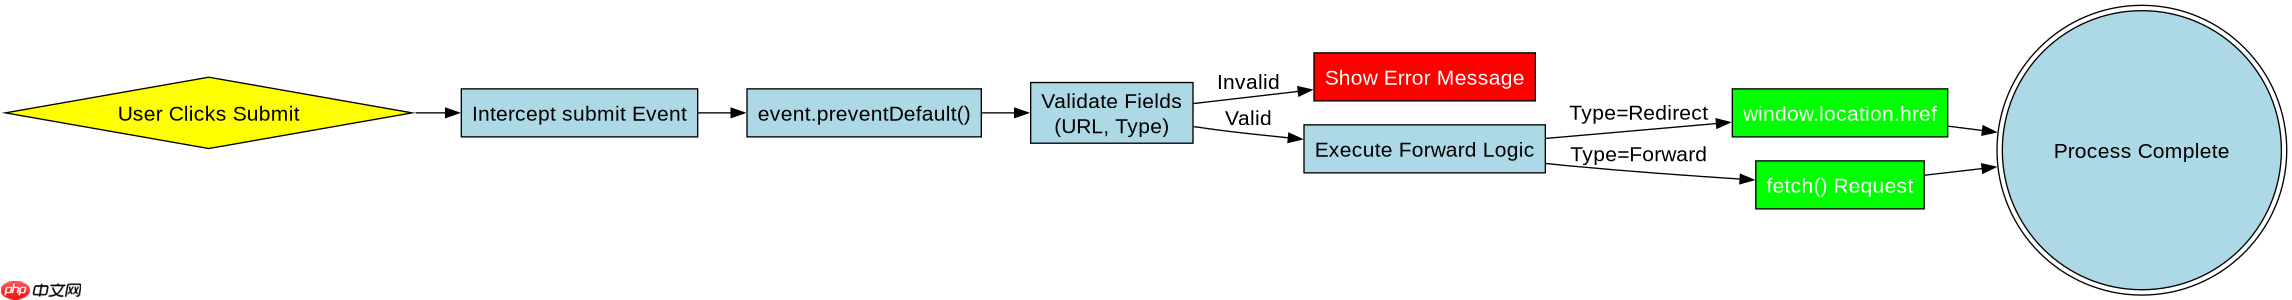
在表单提交前检查字段转发状态,最直接的方法是在 submit 事件中调用 event.preventdefault() 阻止默认提交行为,随后通过 javascript 逻辑验证字段的转发配置(如目标 url、转发类型等),验证通过后再使用 fetch 或 xmlhttprequest 手动发起请求完成转发。若验证失败,则保留页面状态并提示用户修改。
如何拦截原生表单的默认提交行为
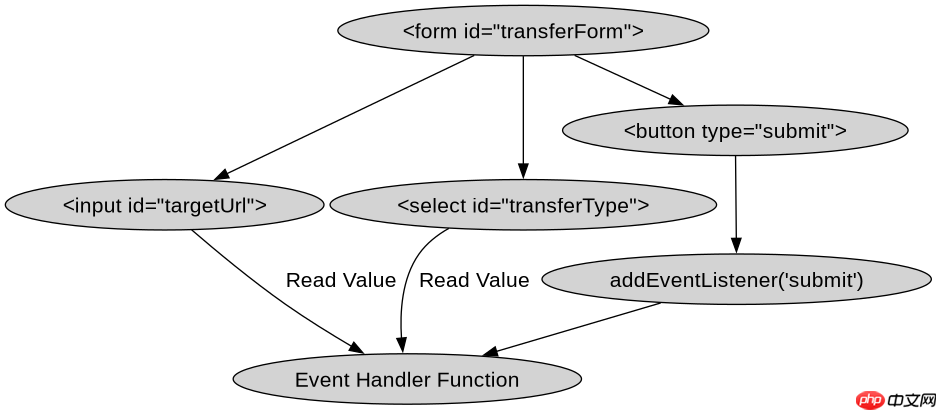
要实现对提交前的控制,必须监听表单元素的 submit 事件。当用户点击提交按钮或按下回车键时,浏览器会触发该事件。此时,如果不调用 event.preventDefault(),表单将立即向 action 属性指定的 URL 发送 GET 或 POST 请求,导致页面跳转或刷新。因此,第一步是获取表单引用并绑定事件监听器,在回调函数中立即执行预防默认操作,从而将控制权交还给 JavaScript 代码。
<form id="transferForm" action="/api/submit" method="POST">
  <input type="text" name="targetUrl" id="targetUrl" value="http://example.com" />
  <select name="transferType" id="transferType">
    <option value="redirect" selected>Redirect</option>
    <option value="forward">Forward</option>
  </select>
  <button type="submit">Submit Transfer</button>
</form>

<script>
  const form = document.getElementById('transferForm');

  form.addEventListener('submit', function(event) {
    // 1. 阻止默认提交行为
    event.preventDefault();

    // 2. 获取字段值
    const targetUrl = document.getElementById('targetUrl').value;
    const transferType = document.getElementById('transferType').value;

    // 3. 执行后续检查与转发逻辑
    handleTransfer(targetUrl, transferType);
  });
</script>
上述代码展示了基本的拦截结构。通过 addEventListener 绑定到 submit 事件,确保在浏览器执行任何网络请求之前介入。这一步是所有前端表单验证和自定义处理的基础,没有它,后续的字段检查将无法在当前页面上下文中有效执行。
立即学习“Java免费学习笔记(深入)”;

如何验证字段转发状态并执行异步转发
在阻止默认提交后,需要检查字段的“转发状态”。这通常包括验证目标 URL 的格式合法性、检查必填字段是否为空,以及确认用户选择的转发类型是否有效。验证通过后,根据 transferType 的值决定是进行客户端重定向还是模拟服务器端转发。对于现代 Web 应用,推荐使用 fetch API 发送异步请求,以获取更细粒度的错误处理和用户体验反馈。

function handleTransfer(url, type) {
  // 验证 URL 格式
  if (!isValidUrl(url)) {
    alert('Invalid URL format');
    return;
  }

  // 根据类型执行不同逻辑
  if (type === 'redirect') {
    // 客户端重定向
    window.location.href = url;
  } else if (type === 'forward') {
    // 模拟转发:发送 POST 请求到目标
    fetch(url, {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json'
      },
      body: JSON.stringify({ source: 'current-form' })
    })
    .then(response => {
      if (response.ok) {
        alert('Forward successful');
      } else {
        alert('Forward failed');
      }
    })
    .catch(error => {
      console.error('Error:', error);
      alert('Network error occurred');
    });
  }
}

function isValidUrl(string) {
  try {
    new URL(string);
    return true;
  } catch (_) {
    return false;
  }
}
这段代码演示了完整的验证与执行流程。isValidUrl 函数利用内置的 URL 构造函数进行简单的格式校验。如果选择的是 redirect,直接修改 window.location;如果是 forward,则使用 fetch 发送数据。这种分离确保了只有在所有字段状态检查都通过后,才会触发实际的网络操作。
当目标 URL 包含非法字符时如何处理
在实际开发中,用户可能输入包含空格、特殊符号或编码错误的 URL。如果直接将此类字符串传递给 new URL() 或 fetch,会抛出异常或导致请求失败。因此,必须在转发前对 targetUrl 字段进行清洗或严格校验。如果检测到非法字符,应阻止提交并高亮显示错误字段,而不是尝试自动修复,以免引发安全漏洞或不可预期的行为。

















