








thinkphp8.1的路由`when`方法用于在定义路由规则时根据条件动态决定是否应用特定的路由参数或验证规则,实现变量验证的核心做法是结合`rule()`或`validate()`方法,将正则表达式或验证器作为条件分支传入。当条件为真时,路由会强制匹配指定的格式(如id必须为数字),否则回退到默认行为或忽略该限制,从而确保传入的url参数符合预期。
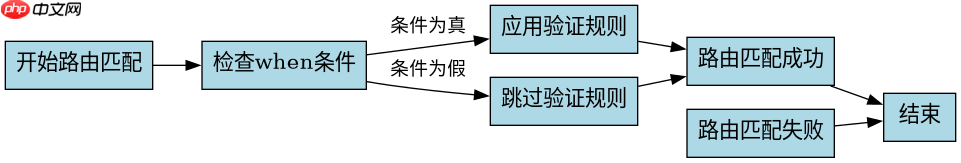
如何根据请求类型动态启用路由验证?
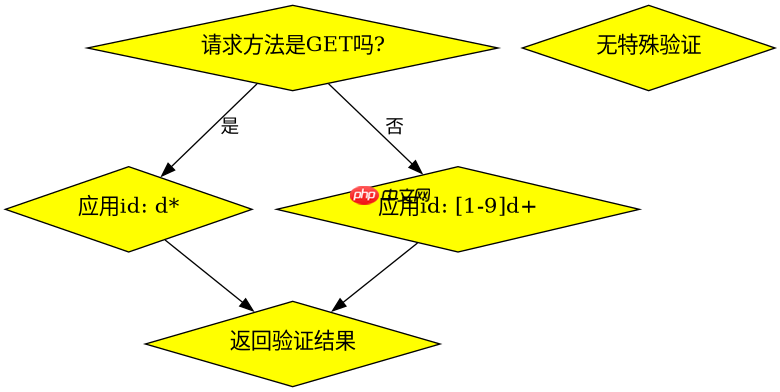
可以通过判断请求方法(GET或POST)来动态开启或关闭路由参数的严格验证。例如,在GET请求中允许ID为空,而在POST请求中要求ID必须存在且为整数,这样可以灵活处理不同场景下的数据校验需求。
use think\facade\Route;

// 定义路由并应用when条件
Route::rule('user/:id', 'User/read')
    ->when(request()->isGet(), function($route) {
        // GET请求:id可选,默认为0
        $route->rule('id', '\d*');
    })
    ->when(request()->isPost(), function($route) {
        // POST请求:id必填,必须是正整数
        $route->rule('id', '[1-9]\d+');
    });
上述代码中,当访问/user/123且为GET请求时,id被验证为任意数字串;若为POST请求,则id必须是非零开头的整数。未满足条件时,路由可能返回404或触发默认异常。
立即学习“PHP免费学习笔记(深入)”;

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何在路由中基于用户角色应用不同的验证规则?
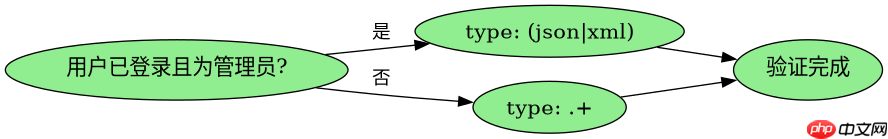
可以根据当前登录用户的角色(如管理员或普通用户)来决定是否对路由参数进行额外验证。例如,只有管理员访问时才要求参数包含特定前缀,普通用户则无需此限制,以此实现基于权限的变量控制。
use think\facade\Route;
use think\facade\Auth;

Route::rule('admin/data/:type', 'Admin/data')
    ->when(Auth::check() && Auth::role('admin'), function($route) {
        // 管理员:type必须为'json'或'xml'
        $route->rule('type', '(json|xml)');
    })
    ->when(!Auth::check() || !Auth::role('admin'), function($route) {
        // 非管理员:type可为任意字符串
        $route->rule('type', '.+');
    });
在此示例中,管理员访问/admin/data/json会通过验证,而访问/admin/data/csv则会因不匹配规则而被拒绝;普通用户访问任何type值均通过验证。这体现了基于角色的动态验证逻辑。
当路由参数验证失败时,系统会返回什么具体结果?
当路由参数不满足`when`内定义的规则时,ThinkPHP8.1会直接抛出`think\exception\ValidateException`或返回HTTP 404状态码,具体取决于全局错误处理配置。例如,若ID不符合正则,框架不会执行后续控制器逻辑,而是中断请求并提示参数无效。



















