








在 apache http server 中配置 emqx websocket 代理,核心做法是启用 `mod_proxy`、`mod_proxy_http`、`mod_proxy_wstunnel` 和 `mod_rewrite` 模块,并通过 `proxypass` 指令将 `/mqtt` 路径的请求转发至 emqx 的 websocket 端口(默认 18083)。这样做能让 apache 处理 tls 终止并统一入口,而 emqx 专注于消息路由。若未正确配置 `wsiproxy` 或 `rewriterule`,emqx 可能无法识别升级后的 websocket 连接。

Apache 需要加载哪些模块才能支持 WebSocket 代理
必须加载 `mod_proxy`、`mod_proxy_http`、`mod_proxy_wstunnel` 以及 `mod_rewrite`。其中 `mod_proxy_wstunnel` 负责处理 WebSocket 的握手升级,`mod_rewrite` 用于强制 HTTPS 跳转或路径重写。
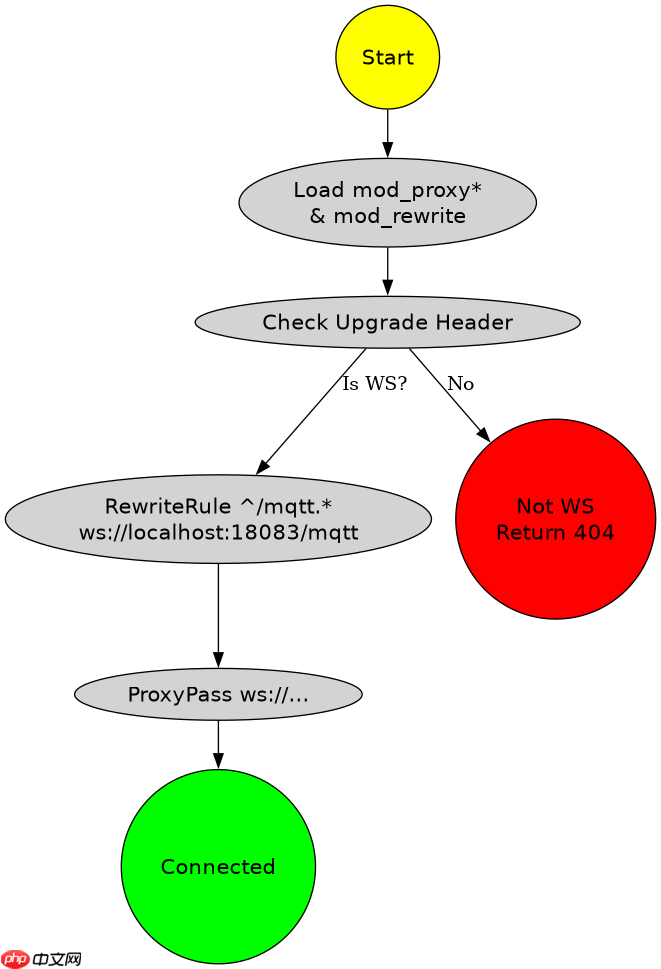
# /etc/apache2/mods-enabled/proxy.conf
LoadModule proxy_module modules/mod_proxy.so
LoadModule proxy_http_module modules/mod_proxy_http.so
LoadModule proxy_wstunnel_module modules/mod_proxy_wstunnel.so
LoadModule rewrite_module modules/mod_rewrite.so

# 确保 httpd.conf 中包含以下 Proxy 设置
<Location /mqtt>
    ProxyPass ws://localhost:18083/mqtt
    ProxyPassReverse ws://localhost:18083/mqtt
    RewriteEngine On
    RewriteCond %{HTTP:Upgrade} websocket [NC]
    RewriteCond %{HTTP:Connection} upgrade [NC]
    RewriteRule ^/mqtt(.*) ws://localhost:18083/mqtt$1 [P,L]
</Location>
预期结果:Apache 成功监听 443 端口,客户端通过 wss://yourdomain.com/mqtt 连接时,Apache 完成 TLS 解密并将流量透传至本地 18083 端口。

Apache Superset 是一个广泛采用的开源 BI 平台,用于 SQL 探索、图表构建和仪表板交付。当代理需要查询仓库数据、组装仪表板或使用成熟的分析界面解释指标而不是临时笔记本代码时,此技能非常有用。
如何配置 Apache 以支持 EMQX 的 ACL 和认证插件
Apache 本身不直接解析 MQTT 协议内容,因此无法直接执行 EMQX 的 ACL 检查。但可以通过 `mod_auth_basic` 或 `mod_authnz_fcgi` 在代理层进行预认证,或者依赖 EMQX 自身的 Dashboard 配置。若需 Apache 拦截非法请求,可配置基于 IP 或基础认证的访问控制。
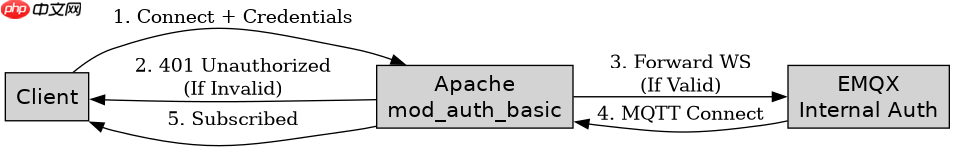
<Location /mqtt>
    AuthType Basic
    AuthName "EMQX WebSocket Access"
    AuthUserFile /etc/apache2/.htpasswd
    Require valid-user

    # 认证通过后,再代理到 EMQX
    ProxyPass ws://localhost:18083/mqtt
    ProxyPassReverse ws://localhost:18083/mqtt
</Location>
预期结果:客户端连接前需提供用户名和密码,Apache 验证通过后才建立 WebSocket 隧道。若认证失败,返回 401 错误,不会消耗 EMQX 资源。
当 EMQX 返回 404 或连接断开时,Apache 日志中通常显示什么错误
通常显示 `AH01114: HTTP: failed to make connection to backend` 或 `AH01664: Connection to child established` 后的立即断开。这往往是因为 EMQX 的 `emqx.conf` 中 `listeners.ws.default` 未绑定正确地址,或 Apache 的 `ProxyTimeout` 设置过短导致长连接被切断。



















