








在 apache 中配置 sslproxyengine on 实现 https 反向代理后端,核心在于启用 mod_proxy 和 mod_ssl 模块,并在 virtualhost 或 directory 上下文中开启 ssl 代理支持。通过 proxypass 和 proxypassreverse 指令将请求转发至后端的 https 地址,apache 会自动处理与后端的 tls 握手及证书验证。若后端使用自签名证书或内部 ca 签发,需额外配置 sslproxyverify 和 sslproxycacertificatefile 以解决证书信任链问题。
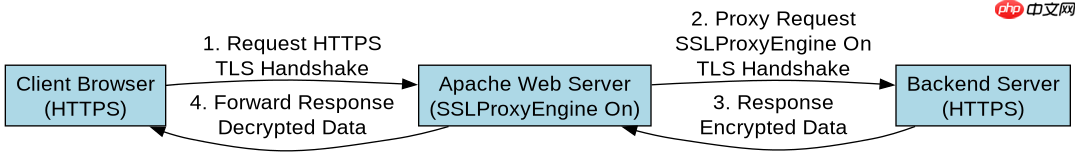
如何配置基本的 HTTPS 反向代理并处理证书验证
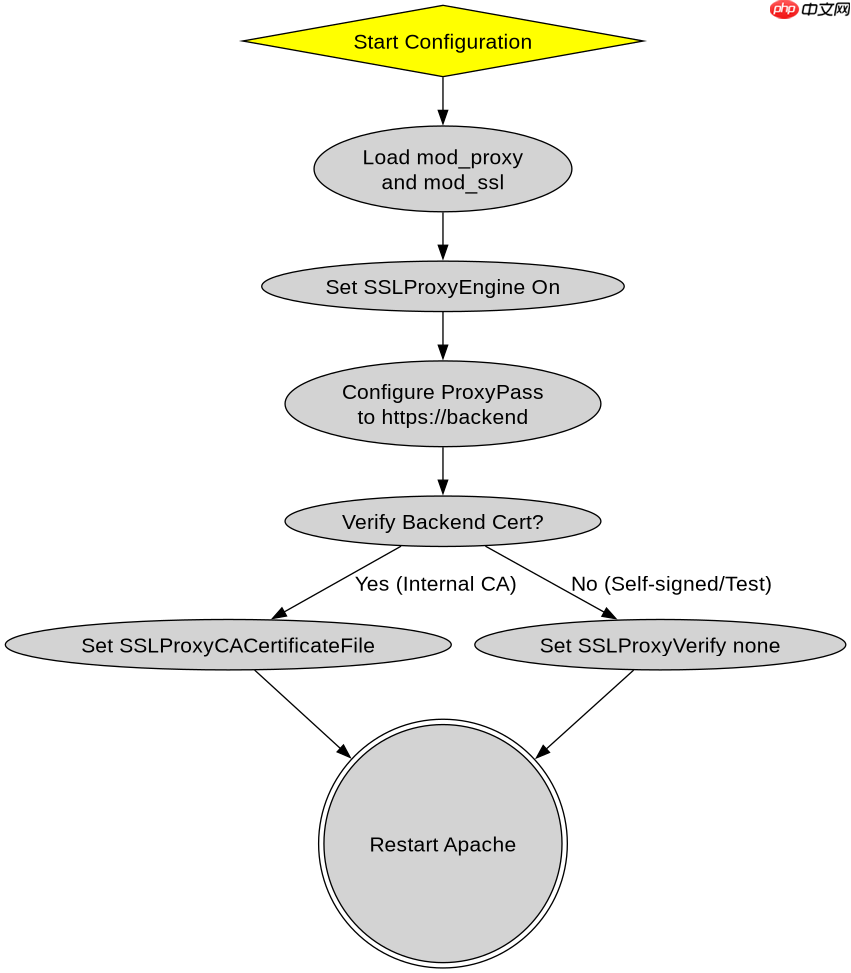
要实现从 HTTP/HTTPS 前端到 HTTPS 后端的代理,必须在 Apache 配置中加载必要的模块并设置代理规则。默认情况下,Apache 作为代理连接后端 HTTPS 服务时,会严格验证后端服务器的 SSL 证书。如果后端证书有效且受信任,只需配置 ProxyPass 指向 https://backend.example.com 即可。若后端证书无效(如自签名),则必须显式关闭验证或使用自定义 CA,否则代理请求将失败并返回 502 Bad Gateway。
<VirtualHost *:443>
    ServerName frontend.example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/frontend.crt
    SSLCertificateKeyFile /etc/ssl/private/frontend.key

    # 启用代理引擎
    ProxyRequests Off
    <Proxy *>
        Require all granted
    </Proxy>

    # 关键配置:允许代理连接到 HTTPS 后端
    SSLProxyEngine On

    # 代理规则:将 /api 路径转发至后端 HTTPS
    ProxyPass /api https://backend.internal:8443/api
    ProxyPassReverse /api https://backend.internal:8443/api

    # 可选:如果后端是自签名证书,取消注释以下行以跳过验证
    # SSLProxyVerify none
    # SSLProxyCheckPeerCN off
    # SSLProxyCheckPeerName off
</VirtualHost>
上述配置中,SSLProxyEngine On 是启用代理端 SSL 功能的关键指令。它告诉 Apache 在与后端服务器建立连接时使用 SSL/TLS。如果没有这一行,Apache 可能会尝试以明文 HTTP 连接后端,导致连接被拒绝或数据泄露。同时,ProxyPass 的目标 URL 必须以 https:// 开头,以明确指示协议类型。对于生产环境,建议保留默认的证书验证行为,并通过 SSLProxyCACertificateFile 指定信任的根证书,而不是简单地禁用验证。
如何处理后端自签名证书或内部 CA 签发的证书
当后端服务器使用自签名证书或由私有内部 CA 签发时,Apache 默认会因无法验证证书链而拒绝连接。此时有两种主要处理方式:一是将内部 CA 的根证书添加到 Apache 的信任库中;二是临时禁用验证用于测试或内网隔离环境。推荐使用第一种方式以确保安全性,第二种方式仅适用于特定场景。

# 方法一:信任特定的 CA 证书(推荐)
SSLProxyEngine On
SSLProxyVerify on
SSLProxyCACertificateFile /etc/ssl/certs/internal-ca.crt

# 方法二:完全禁用验证(不推荐用于生产)
SSLProxyEngine On
SSLProxyVerify none
SSLProxyCheckPeerCN off
SSLProxyCheckPeerName off
SSLProxyCheckPeerExpire off
在使用 SSLProxyCACertificateFile 时,该文件应包含颁发后端证书的 CA 的 PEM 格式公钥证书。如果后端证书由多级 CA 签发,可能需要将所有中间证书也包含在内,或者确保 CA 证书已正确链接。禁用验证虽然能解决问题,但会使代理连接易受中间人攻击,因此仅在受控网络环境中使用。此外,还需注意后端服务器的 ServerName 是否与证书中的 CN 或 SAN 匹配,若不匹配且未禁用检查,仍可能报错。
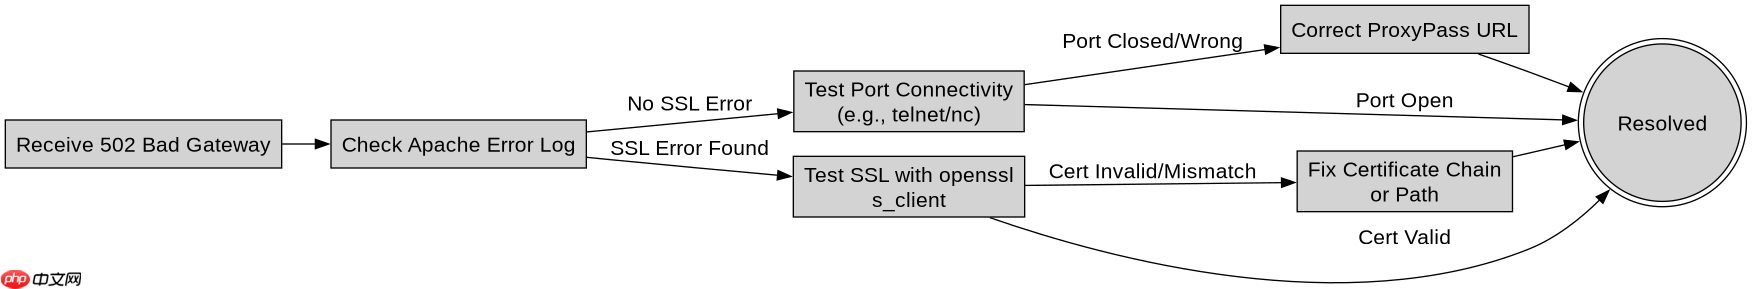
当后端返回 502 错误时,如何排查 SSLProxyEngine 相关配置
如果配置了 SSLProxyEngine On 但仍收到 502 Bad Gateway 错误,通常是因为后端连接失败、证书验证错误或端口不通。首先检查 Apache 的错误日志(/var/log/apache2/error.log 或 /var/log/httpd/error_log),查看是否有具体的 SSL 错误信息,如 "certificate verify failed" 或 "connection refused"。其次,确认后端服务确实在监听指定的 HTTPS 端口,并且防火墙允许 Apache 服务器访问该端口。最后,验证 ProxyPass 中的 URL 是否正确,包括协议、主机名和端口。
# 调试命令示例
# 1. 检查 Apache 错误日志
tail -f /var/log/apache2/error.log | grep proxy

# 2. 手动测试后端 SSL 连接
openssl s_client -connect backend.internal:8443 -servername backend.internal

# 3. 验证证书链
openssl verify -CAfile /etc/ssl/certs/internal-ca.crt backend.crt
在排查过程中,可以使用 openssl s_client 命令直接测试从 Apache 服务器到后端的 SSL 连接,这有助于隔离问题是出在 Apache 配置还是后端服务本身。如果 openssl 测试成功,但 Apache 仍失败,则重点检查 SSLProxyCACertificateFile 的路径和内容是否正确。如果 openssl 测试失败,则可能是后端证书问题或网络问题。确保所有配置文件语法正确,并使用 apachectl configtest 进行预检。




















