








ThinkPHP接口跨域怎么处理?中间件CORS怎么配?
在thinkphp中处理跨域请求,最直接且推荐的做法是配置全局中间件。通过引入或创建cors中间件,并在其中设置允许的来源、方法和头部,即可解决浏览器的前端拦截问题。具体操作是在应用目录下的middleware.php中注册中间件,或在路由中绑定,确保响应头包含正确的access-control-allow-origin等字段。

如何自定义CORS中间件以支持特定域名和Header?
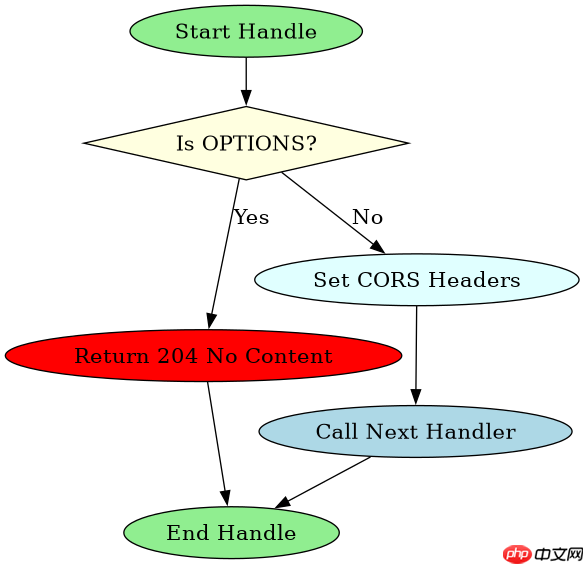
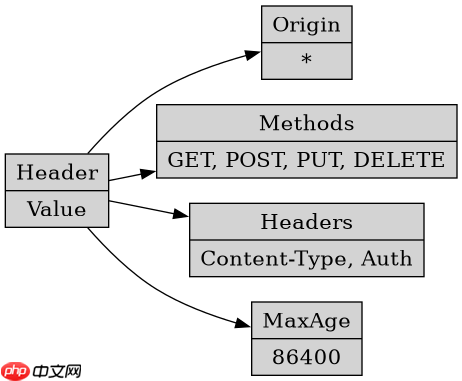
若需精确控制跨域策略,例如仅允许特定域名访问并自定义允许的HTTP方法,应编写自定义中间件类。在中间件的handle方法中,直接修改Response对象,添加必要的CORS响应头,如Access-Control-Allow-Headers和Access-Control-Allow-Methods,从而实现对跨域行为的细粒度管理。
<?php
namespace app\middleware;

class Cors
{
    public function handle($request, \Closure $next)
    {
        // 设置允许的来源,*表示允许所有,也可指定具体域名
        header('Access-Control-Allow-Origin: *');

        // 设置允许的HTTP方法
        header('Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS');

        // 设置允许的自定义请求头
        header('Access-Control-Allow-Headers: Content-Type, Authorization, X-Requested-With');

        // 处理预检请求
        if ($request->isOptions()) {
            return response('', 204);
        }

        return $next($request);
    }
}
上述代码展示了如何在ThinkPHP中手动实现CORS中间件。通过直接调用header函数设置响应头,可以灵活控制跨域行为。对于OPTIONS预检请求,直接返回204状态码,避免执行后续业务逻辑。将此中间件注册到全局或特定路由后,即可解决跨域问题。
立即学习“PHP免费学习笔记(深入)”;

CORS中间件中如何处理预检请求(OPTIONS)?
在处理跨域请求时,浏览器会对某些请求(如包含自定义Header或非简单Method的请求)发送OPTIONS预检请求。CORS中间件必须正确响应这些预检请求,否则实际请求将被浏览器拦截。在中间件中判断请求是否为OPTIONS类型,并直接返回空响应或204状态码,是确保跨域流程顺畅的关键步骤。
<?php
namespace app\controller;

use app\BaseController;
use think\facade\Request;

class Index extends BaseController
{
    public function index()
    {
        // 模拟一个API响应
        return json(['code' => 200, 'msg' => 'Success', 'data' => []]);
    }
}
该控制器示例展示了在ThinkPHP中定义一个简单的API接口。当配合前述CORS中间使用时,任何来自前端的GET、POST等请求均能正常接收响应。注意,中间件需在路由或全局配置中生效,否则此接口的响应将不包含CORS头,导致跨域失败。
基于程序中某个输入、条件或结果的具体问题
在实际开发中,若前端传递了非简单请求(如Content-Type为application/json的POST请求),浏览器会先发送OPTIONS请求。此时,若中间件未正确处理OPTIONS请求,或未在Access-Control-Allow-Headers中包含Content-Type,则预检请求将失败,导致实际POST请求被浏览器拒绝。因此,确保中间件对OPTIONS请求的快速响应及Header的完整性至关重要。
,


















