








在多租户系统中,nginx 加权轮询通过 upstream 模块的 weight 参数实现,核心做法是为每个租户配置独立的 server 节点并赋予不同的权重值,从而在请求分发时按比例倾斜流量。具体操作是在 upstream 块中定义后端服务列表,为不同租户的后端实例设置 weight 属性,nginx 会根据权重比例将请求分配给对应的服务器。若某租户后端负载较高或资源有限,可降低其权重以减少请求量;反之则提高权重以分担更多流量。此方法无需修改应用逻辑,仅通过 nginx 配置即可实现租户流量的精细化控制。
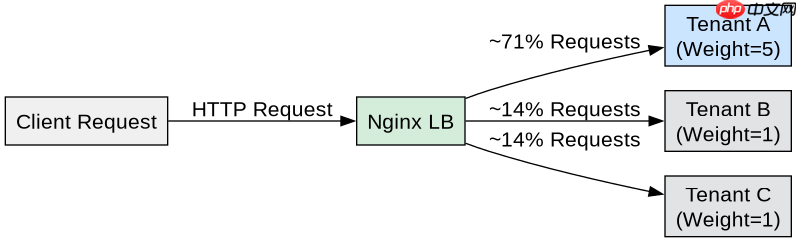
如何为特定租户配置高权重后端节点
为特定租户配置高权重后端节点,需在 upstream 块中为该租户的服务器地址添加 weight=数值 参数,数值越大,该节点被选中的概率越高。例如,若租户 A 拥有高性能服务器,可将其权重设为 5,而其他租户默认权重为 1,这样租户 A 将处理约 71% 的请求(5/(5+1+1))。实际效果是,当多个租户共享同一负载均衡组时,高权重租户会优先获得请求,适用于资源充足且需保障 SLA 的场景。需注意,权重仅在轮询算法生效,若启用健康检查,故障节点会被自动剔除,不影响整体权重比例计算。
upstream tenant_pool {
    server 10.0.0.1:8080 weight=5; # Tenant A
    server 10.0.0.2:8080 weight=1; # Tenant B
    server 10.0.0.3:8080 weight=1; # Tenant C
}

server {
    listen 80;
    location / {
        proxy_pass http://tenant_pool;
    }
}
预期结果:请求按权重比例分发,Tenant A 接收 5/7 请求,Tenant B 和 C 各接收 1/7 请求。验证方式可通过日志统计各后端 IP 的请求计数,确认分布符合权重设定。
如何处理租户后端故障时的权重动态调整
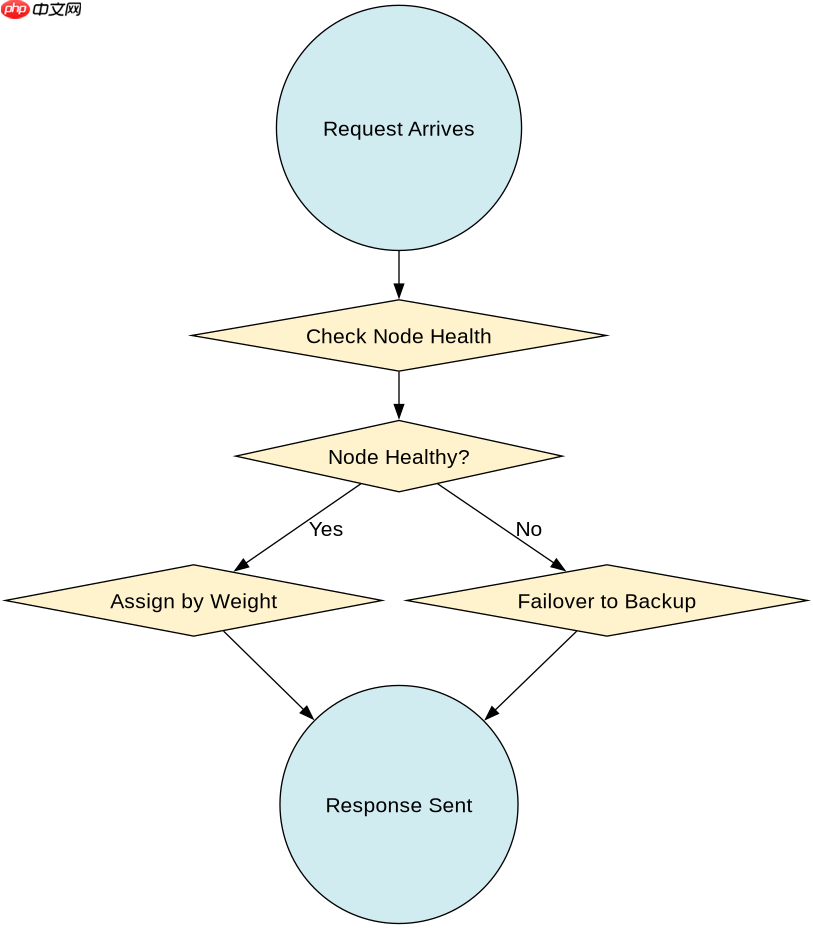
当租户后端节点发生故障时,Nginx 的加权轮询会自动将该节点标记为不可用,并从权重计算中移除,剩余节点的权重重新归一化以维持负载均衡。例如,若 Tenant A 的 weight=5 节点宕机,仅剩 Tenant B 和 C(权重均为 1),则请求将平均分配给 B 和 C,各占 50%。此行为由 Nginx 内置的健康检查机制触发,无需手动干预。为确保故障恢复后权重正确重置,建议启用 max_fails 和 fail_timeout 参数,前者定义连续失败次数阈值,后者指定故障状态持续时间。当节点恢复后,Nginx 会重新将其纳入轮询池,并按原始权重分配流量。此机制保障了系统在高可用场景下的稳定性,避免因单点故障导致租户流量中断。

upstream tenant_pool {
    server 10.0.0.1:8080 weight=5 max_fails=3 fail_timeout=30s; # Tenant A
    server 10.0.0.2:8080 weight=1 max_fails=3 fail_timeout=30s; # Tenant B
    server 10.0.0.3:8080 weight=1 max_fails=3 fail_timeout=30s; # Tenant C
}
预期结果:Tenant A 节点故障后,请求均匀分配至 B 和 C;恢复后权重回归初始值。验证方式可通过模拟节点宕机(如停止服务进程),观察 Nginx 错误日志中的 upstream temporarily disabled 提示,并检查后续请求是否不再转发至故障 IP。
基于租户 ID 路由到对应加权上游组的具体问题
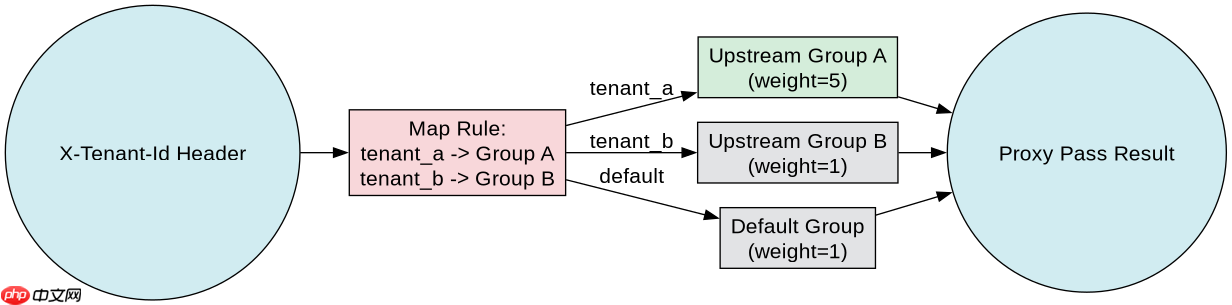
基于租户 ID 路由到对应加权上游组,需在 Nginx 配置中使用 map 指令将请求头中的租户标识映射到不同的 upstream 组,每个组独立配置权重。例如,通过 $http_x_tenant_id 变量匹配租户 ID,将其指向专属的 upstream_tenant_a 或 upstream_tenant_b,各组内可单独设置权重以实现租户级流量控制。此方法隔离了租户间的负载均衡策略,避免跨租户干扰。具体实现中,map 块定义租户 ID 与上游组的对应关系,location 块使用 proxy_pass 引用映射后的变量。若租户 ID 未匹配,可设置默认组处理未知请求。此方案适用于多租户架构中需严格隔离资源分配的场景,确保每个租户的流量调度独立可控。
map $http_x_tenant_id $backend_group {
    default         upstream_default;
    "tenant_a"      upstream_tenant_a;
    "tenant_b"      upstream_tenant_b;
}

upstream upstream_tenant_a {
    server 10.0.0.1:8080 weight=5;
}

upstream upstream_tenant_b {
    server 10.0.0.2:8080 weight=1;
}

upstream upstream_default {
    server 10.0.0.3:8080 weight=1;
}

server {
    listen 80;
    location / {
        proxy_pass http://$backend_group;
    }
}
预期结果:租户 A 请求路由至权重 5 的组,租户 B 请求路由至权重 1 的组,其他请求走默认组。验证方式可通过发送带 X-Tenant-Id: tenant_a 头的请求,检查响应来源是否为 10.0.0.1,并对比租户 B 请求的来源 IP 为 10.0.0.2。





















