








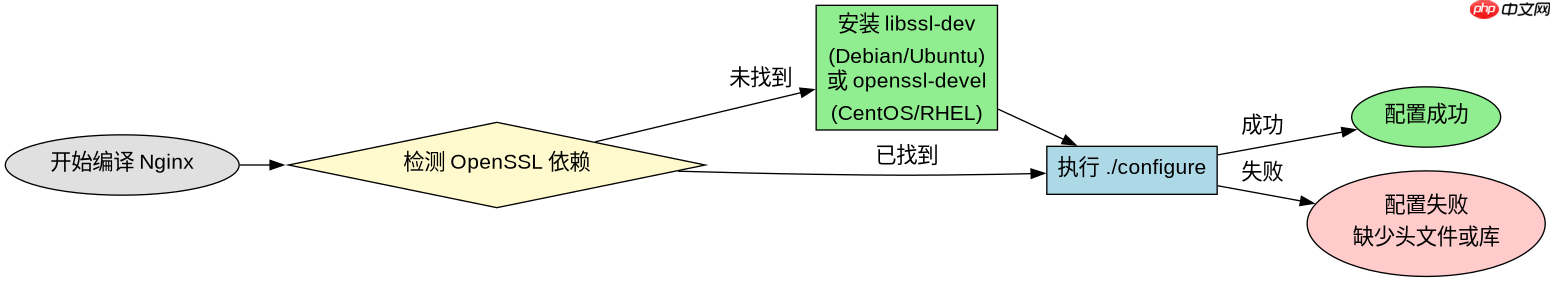
在 nginx 源码编译过程中遇到缺少 openssl 的问题,最直接的办法是安装系统提供的开发库并重新配置。以 ubuntu/debian 为例,执行 sudo apt-get install libssl-dev 即可补齐依赖;centos/rhel 则需运行 sudo yum install openssl-devel。安装完成后,进入源码目录再次执行 ./configure,此时脚本会自动检测到已安装的 openssl 头文件与动态库,从而顺利完成配置阶段。
如何指定自定义的 OpenSSL 路径进行编译
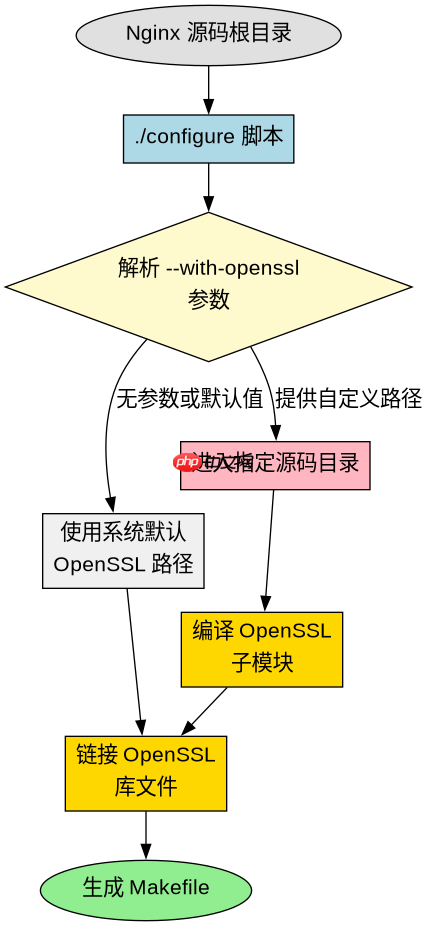
当系统中存在多个版本的 OpenSSL,或者你希望使用自己从源码编译的特定版本时,可以通过 --with-openssl 参数指向该版本的源码目录。Nginx 的配置脚本会进入这个目录执行内部构建流程,确保链接的是你指定的版本。例如,将 --with-openssl=/path/to/openssl-source 加入配置命令中,就能强制 Nginx 使用指定路径下的 OpenSSL 实现。
./configure --prefix=/usr/local/nginx \
--with-http_ssl_module \
--with-openssl=/home/user/openssl-3.0.7 \
--with-openssl-opt='enable-tls1_3'
上述命令中,--with-openssl 指向了本地解压的 OpenSSL 3.0.7 源码目录。配置成功后,执行 make 和 make install,生成的 Nginx 二进制文件将静态或动态链接该特定版本的 OpenSSL。通过 nginx -V 可以查看输出信息,确认是否包含了预期的 OpenSSL 版本标识。

编译后如何验证 Nginx 使用的 OpenSSL 版本
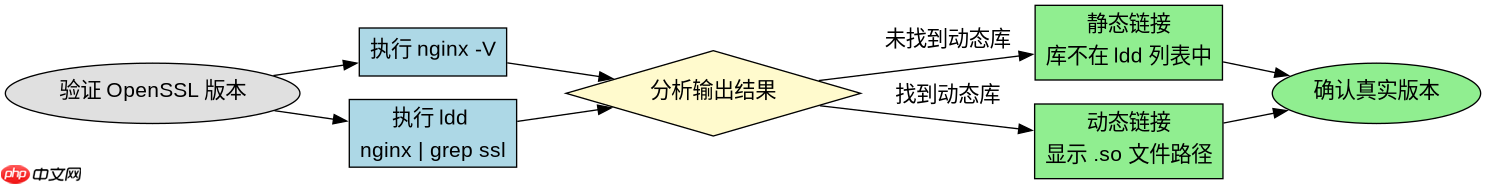
编译完成并启动 Nginx 后,可以通过命令行工具直接检查其链接的 OpenSSL 库版本。运行 nginx -V 命令,在输出的 configure arguments 部分,通常会显示 --with-openssl=... 的路径信息,这能间接反映编译时使用的源码版本。更精确的方法是结合 ldd 命令查看动态链接情况,或者直接启动 Nginx 后通过 SSL 握手测试来确认实际生效的版本。
# 检查动态链接库
ldd /usr/local/nginx/sbin/nginx | grep ssl

# 查看配置参数
/usr/local/nginx/sbin/nginx -V
如果使用的是静态链接方式,ldd 可能不会显示 OpenSSL 相关的库,但 nginx -V 中的配置参数依然有效。对于动态链接的情况,输出结果会类似 libssl.so.3 => /usr/lib/x86_64-linux-gnu/libssl.so.3,这表明 Nginx 正在加载系统的 OpenSSL 3.x 库。若需进一步确认运行时行为,可以使用 openssl s_client 连接 Nginx 服务,观察握手协议版本是否符合预期。

















