








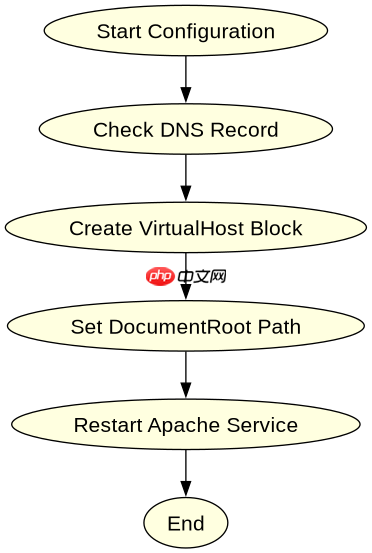
在 apache 中,将二级目录映射为独立子域名通常通过配置虚拟主机(virtualhost)实现,而非简单的 url 重写。具体做法是:确保 dns 解析正确指向服务器 ip,然后在 apache 配置文件中为子域名添加一个新的 virtualhost 块,并将其 documentroot 指向原二级目录的路径。这样访问子域名时,apache 会直接读取该目录下的文件,对外表现为独立的站点。
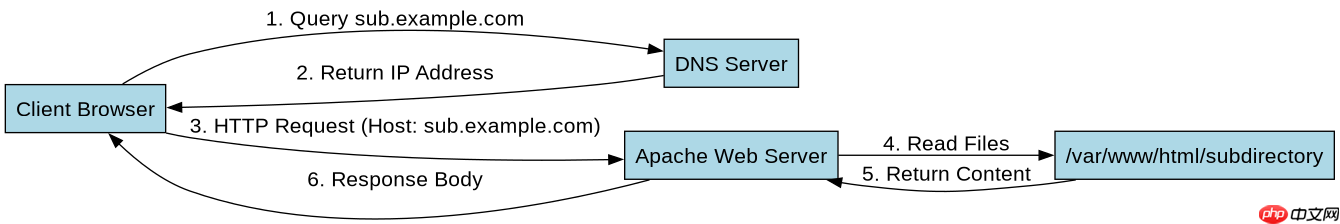
如何配置 DNS 和基础 Apache 环境
首先需要确保子域名的 DNS 记录已正确配置,并且 Apache 服务正在运行。这一步是后续所有配置的基础,没有正确的 DNS 解析,客户端无法找到服务器。
<VirtualHost *:80>
    ServerName sub.example.com
    DocumentRoot /var/www/html/subdirectory

    <Directory /var/www/html/subdirectory>
        Options Indexes FollowSymLinks
        AllowOverride All
        Require all granted
    </Directory>
</VirtualHost>
上述代码创建了一个监听 80 端口的虚拟主机。ServerName 指定了子域名,DocumentRoot 指向了原本作为二级目录存在的文件系统路径。Directory 块允许对该目录进行必要的访问控制。保存配置后,需执行 sudo systemctl restart apache2 重启服务以生效。

Apache Superset 是一个广泛采用的开源 BI 平台,用于 SQL 探索、图表构建和仪表板交付。当代理需要查询仓库数据、组装仪表板或使用成熟的分析界面解释指标而不是临时笔记本代码时,此技能非常有用。
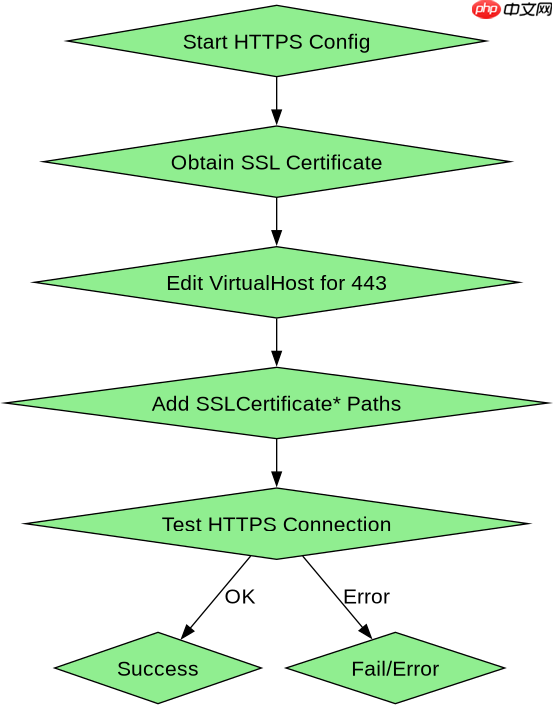
如何处理 HTTPS 证书与 SSL 配置
如果需要通过 HTTPS 访问该子域名,必须为其配置 SSL 证书。可以使用 Let's Encrypt 等工具自动获取证书,或者手动上传证书。关键在于将证书文件路径关联到新的 VirtualHost 中。
<VirtualHost *:443>
    ServerName sub.example.com
    DocumentRoot /var/www/html/subdirectory

    SSLEngine on
    SSLCertificateFile /etc/letsencrypt/live/sub.example.com/fullchain.pem
    SSLCertificateKeyFile /etc/letsencrypt/live/sub.example.com/privkey.pem

    <Directory /var/www/html/subdirectory>
        Options Indexes FollowSymLinks
        AllowOverride All
        Require all granted
    </Directory>
</VirtualHost>
此配置段监听 443 端口并启用 SSL。SSLCertificateFile 和 SSLCertificateKeyFile 分别指向公钥和私钥文件。确保这些文件路径正确且 Apache 用户有读取权限。重启服务后,访问 https://sub.example.com 即可看到加密连接下的内容。
基于程序中某个输入、条件或结果的具体问题
当配置完成后,如果访问子域名出现 403 Forbidden 错误,通常是因为目录权限不足或 .htaccess 文件配置不当。检查操作系统层面的文件权限,确保 www-data 用户拥有读取权限。同时,检查 DocumentRoot 下是否存在 index.html 或启用了 DirectoryIndex 模块。若使用 .htaccess 进行重写,需确认 AllowOverride 设置为 All 或至少包含 FileInfo,否则重写规则将被忽略。




















