








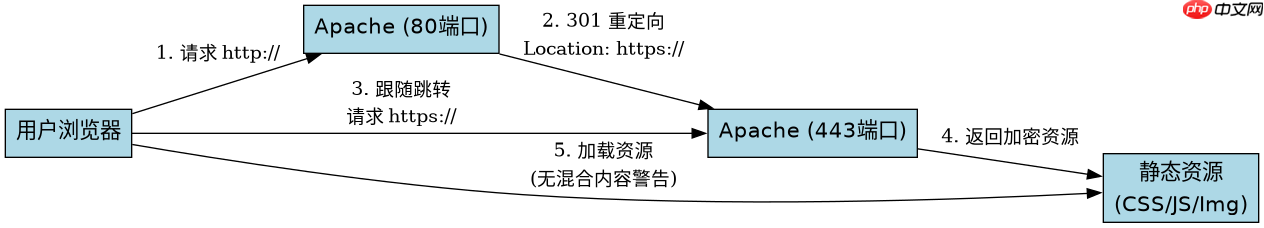
在 apache 中实现全站 ssl 改造并避免混合内容警告,核心做法是配置 <virtualhost></virtualhost> 监听 443 端口启用 https,并在 80 端口的虚拟主机中通过 mod_rewrite 模块将所有 http 请求永久重定向(301)到 https。这样浏览器加载页面时会自动跳转到加密连接,彻底消除因 http 资源引发的混合内容警告。
如何配置 Apache 的 80 端口重定向规则
解决该问题的具体方法是修改 Apache 配置文件中的 80 端口虚拟主机部分,启用 mod_rewrite 并设置重写规则。当用户访问 http://example.com 时,服务器会返回 301 状态码并将 Location 头指向对应的 https:// URL,确保后续所有资源请求均在安全通道中进行。
<VirtualHost *:80>
    ServerName example.com
    RewriteEngine On
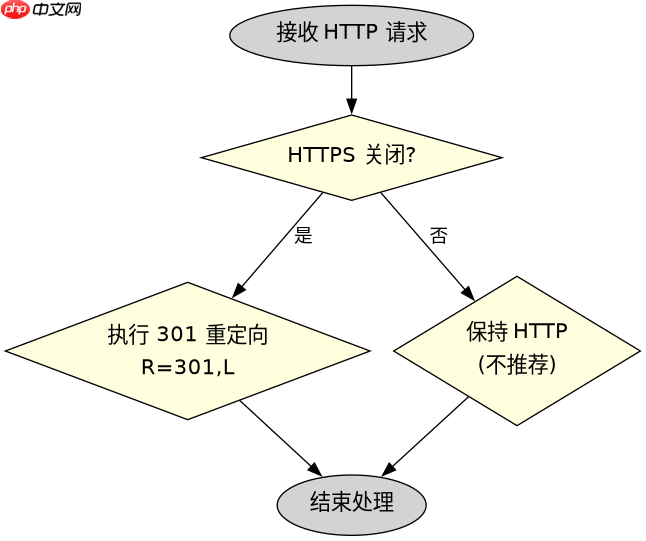
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://%{HTTP_HOST}$1 [R=301,L]
</VirtualHost>
上述代码中,RewriteCond %{HTTPS} off 用于判断当前连接是否非加密,RewriteRule 将请求路径原样追加到新的 HTTPS URL 后。执行该配置后,访问 HTTP 地址将立即跳转至 HTTPS,浏览器地址栏显示绿色锁标志,不再出现混合内容警告。

如何验证 HTTPS 虚拟主机的正确性
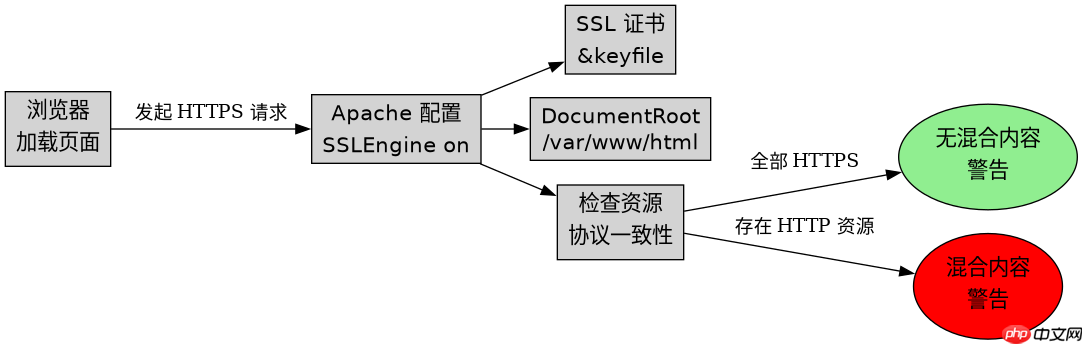
为确保重定向后的页面能正常加载且无混合内容问题,必须正确配置 443 端口的虚拟主机以提供 SSL 证书和静态资源。Apache 需要指定 SSLEngine on、证书文件路径及密钥文件路径,同时确保 DocumentRoot 下的 CSS、JS 等资源使用相对路径或 HTTPS 绝对路径引用,避免因协议不一致导致浏览器拦截。
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/example.crt
    SSLCertificateKeyFile /etc/ssl/private/example.key
    DocumentRoot /var/www/html
    <Directory /var/www/html>
        AllowOverride All
        Require all granted
    </Directory>
</VirtualHost>
该配置片段定义了 HTTPS 服务的基本参数。重启 Apache 服务后,通过浏览器访问 https://example.com,开发者工具的网络面板应显示所有资源均通过 HTTPS 加载,状态码为 200,且无混合内容警告。若资源仍报混合内容错误,需检查 HTML 源码中是否存在硬编码的 http:// 链接,并将其替换为 https:// 或协议相对路径 //。
重定向后页面加载失败的可能原因是什么
当 301 重定向配置完成后,若页面仍出现加载失败或混合内容警告,通常是因为内部资源引用未同步更新。即使外部入口已强制 HTTPS,HTML 文件中直接写死的 http://cdn.example.com/style.css 等链接仍会触发浏览器警告或阻断加载。解决方法是全局搜索项目文件,将所有资源 URL 改为 HTTPS 或相对路径,确保整个站点链路完全加密。



















