








在 nginx 中设置缓存目录层级与大小,核心是配置 proxy_cache_path 指令。通过指定 levels 参数控制子目录的层数(如 1:2 表示两层),使用 max_size 限制磁盘占用上限,并配合 inactive 定义非活跃数据的保留时长。这样 nginx 会自动管理缓存文件的存储结构并在空间不足时清理旧数据。
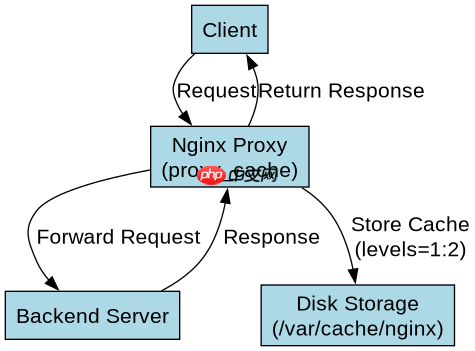
如何配置 proxy_cache_path 的目录层级结构
要改变缓存文件在磁盘上的存储结构,需要修改 proxy_cache_path 中的 levels 参数。该参数决定了在缓存根目录下创建多少层子目录。例如,设置 levels=1:2 会在根目录下先创建一个一级子目录(基于哈希值的最后一位),再在该子目录下创建一个二级子目录(基于哈希值的倒数第二、三位)。这种分层结构可以防止单个目录下文件过多导致文件系统性能下降。
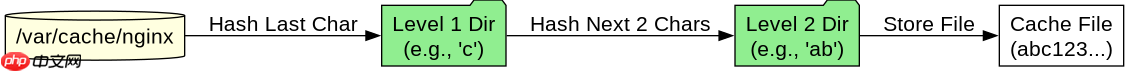
http {
    # 定义缓存路径:
    # levels=1:2 表示两级目录结构
    # keys_zone=my_cache:10m 定义共享内存区域大小
    # max_size=1g 限制缓存总大小为 1GB
    # inactive=60m 超过 60 分钟未访问的文件将被删除
    proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m;

    server {
        location / {
            proxy_pass http://backend;
            proxy_cache my_cache;
            proxy_cache_valid 200 302 10m;
            proxy_cache_valid 404 1m;
        }
    }
}在上述配置中,/var/cache/nginx 是缓存的物理存储路径。levels=1:2 意味着如果某个资源的缓存键哈希值为 abc123def456,Nginx 会将其存储在类似 /var/cache/nginx/c/ab/abc123def456 的路径下。这种结构有助于分散 I/O 负载。需要注意的是,levels 的值只能是 1、2 或 1:2,分别对应一层、两层或两层混合结构。如果设置为 levels=1,则只有一级子目录,适合缓存量较小的场景。
如何限制缓存大小并自动清理过期数据
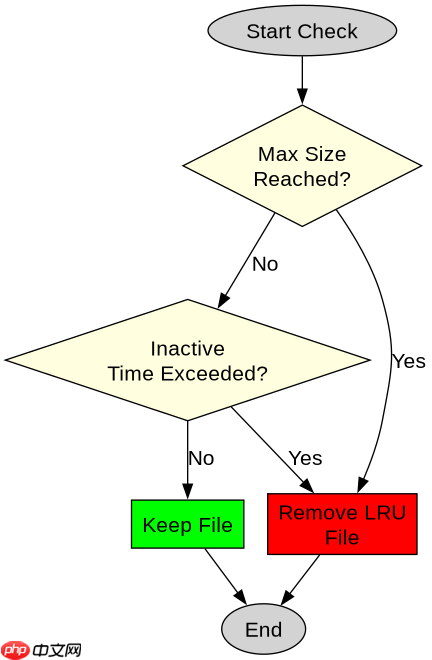
为了防止缓存无限增长占用过多磁盘空间,必须设置 max_size 和 inactive 参数。max_size 设定了缓存目录允许占用的最大磁盘空间。当缓存达到这个大小时,Nginx 会启动清理机制,移除最近最少使用(LRU)的缓存文件,直到空间低于阈值。inactive 参数则定义了数据在非活动状态下的存活时间。如果文件在指定的时间内没有被访问过,即使它还没有过期(即未达到 proxy_cache_valid 设定的 TTL),也会被删除。

# 假设 max_size=1g, inactive=60m
# 当缓存达到 1GB 时,Nginx 开始清理 LRU 文件
# 任何超过 60 分钟未被访问的文件都会被立即删除

server {
    location /api {
        proxy_pass http://api_backend;
        proxy_cache my_cache;

        # 设置不同状态码的缓存有效期
        proxy_cache_valid 200 302 10m;
        proxy_cache_valid 404 1m;

        # 强制客户端重新验证缓存
        add_header Cache-Control "no-cache";
    }
}在实际运行中,max_size 的清理过程是后台异步进行的,不会阻塞请求处理。如果希望更精细地控制缓存生命周期,可以结合 proxy_cache_valid 来设定特定 HTTP 状态码的缓存时间。例如,上述配置中,成功响应(200/302)会被缓存 10 分钟,而 404 错误仅缓存 1 分钟。如果在这 10 分钟内,某个 200 响应的缓存文件没有被访问,且距离上次访问时间已超过 60 分钟(inactive),它也会被清理。这种机制确保了热点数据保留在内存和磁盘中,而冷数据及时释放资源。
当缓存目录权限不足时会发生什么
如果 Nginx worker 进程没有权限写入 proxy_cache_path 指定的目录,缓存功能将完全失效,并且 Nginx 的错误日志中会出现 “permission denied” 错误。这是因为 Nginx master 进程通常以 root 身份启动,但 worker 进程通常以非特权用户(如 nginx 或 www-data)运行。如果缓存目录的所有者不是 worker 用户,或者权限设置不允许写入,worker 进程将无法创建或更新缓存文件。
# 检查当前 Nginx worker 运行的用户
ps aux | grep nginx

# 假设 worker 用户是 'nginx',确保缓存目录归属正确
chown -R nginx:nginx /var/cache/nginx
chmod -R 755 /var/cache/nginx

# 重启 Nginx 使配置生效
systemctl restart nginx
解决此问题的关键是确保缓存目录的所有权和权限与 Nginx worker 进程的用户匹配。可以通过 ps aux 命令查看 worker 进程的实际运行用户。然后使用 chown 和 chmod 命令调整目录权限。此外,还需要确保父目录也有足够的执行权限,以便 Nginx 能够遍历路径。如果使用了 SELinux 或 AppArmor 等安全模块,可能还需要调整相应的安全上下文策略,否则即使权限正确,也可能因安全策略被拒。

















