








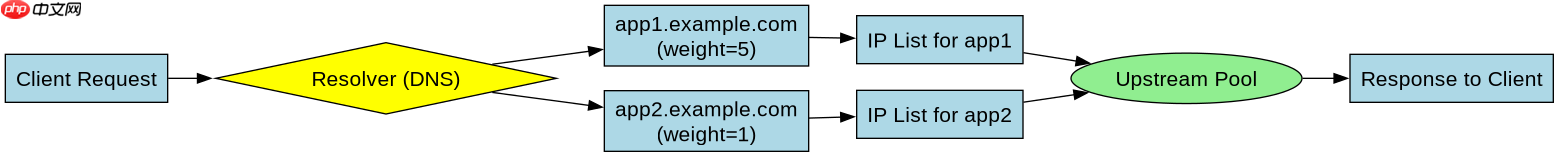
在 nginx 中实现加权轮询结合域名动态解析,核心做法是在 upstream 块中使用 resolver 指令指定 dns 服务器,并将后端地址配置为域名而非 ip。nginx 会在每次请求时根据权重对域名进行解析,将解析到的 ip 加入临时池并执行加权轮询。若某个域名的解析结果发生变化(如 dns 记录更新),nginx 会自动获取新 ip 并继续按权重分配流量,无需重启服务。
如何配置 upstream 以支持域名解析和权重分配
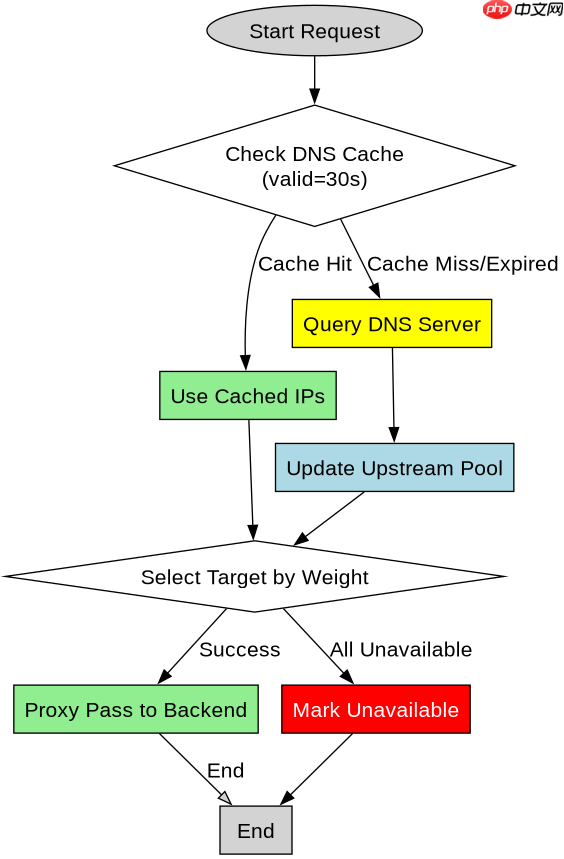
要实现这一功能,必须在 server 或 http 上下文中定义 resolver 指向可用的 DNS 服务器(如 8.8.8.8 或本地 127.0.0.11)。接着,在 upstream 块中列出域名,并为每个域名设置 weight 参数。Nginx 会缓存这些解析结果,直到 TTL 过期。当客户端请求到达时,Nginx 会根据配置的权重从解析出的 IP 列表中选择一个目标。如果某个域名解析失败或返回空,该域名对应的节点会被暂时标记为不可用,直到下一次解析成功。
worker_processes  1;
events {
    worker_connections  1024;
}
http {
    resolver 8.8.8.8 valid=30s;

    upstream backend_pool {
        server app1.example.com weight=5;
        server app2.example.com weight=1;
    }

    server {
        listen 80;
        location / {
            proxy_pass http://backend_pool;
        }
    }
}
上述配置中,app1.example.com 的权重是 app2.example.com 的五倍。这意味着每 6 次请求中,大约会有 5 次被转发到 app1 解析出的 IP,1 次转发到 app2 解析出的 IP。valid=30s 表示解析结果的缓存有效期为 30 秒,在此期间 Nginx 不会重新发起 DNS 查询,除非缓存失效。这种机制确保了在 DNS 记录频繁变动的场景下,负载均衡依然能保持平滑过渡。
如何处理域名解析失败或 TTL 过期的情况
当域名解析失败或 TTL 过期时,Nginx 的行为取决于具体的错误类型。如果 DNS 服务器无响应或返回 NXDOMAIN(域名不存在),Nginx 会将该上游节点标记为 unavailable,并在接下来的请求中跳过它,直到下一次解析尝试成功。对于 TTL 过期的情况,Nginx 会在缓存到期后重新发起 DNS 查询。如果新解析出的 IP 与旧 IP 不同,Nginx 会更新内部状态,继续使用新的 IP 进行加权轮询。需要注意的是,Nginx 默认不会立即重试失败的解析,而是等待下一个请求周期或缓存刷新时机。

# 模拟 DNS 解析失败后的行为
# 假设 app3.example.com 无法解析
upstream dynamic_backend {
    resolver 8.8.8.8 valid=10s;
    server app3.example.com weight=3;
    server app4.example.com weight=1;
}

server {
    listen 80;
    location / {
        # 如果 app3 解析失败,所有流量将流向 app4
        # 即使 app3 权重更高,也会因不可用而被忽略
        proxy_pass http://dynamic_backend;
    }
}
在实际运行中,如果 app3.example.com 的 DNS 记录被删除或服务器宕机导致无法解析,Nginx 会在第一次请求时遇到错误,并将该节点标记为不可用。随后的请求将全部由 app4.example.com 处理,尽管其权重较低。一旦 app3 的 DNS 记录恢复且缓存刷新,Nginx 会重新将其纳入加权轮询池,权重比例恢复正常。这种自动故障转移机制依赖于 resolver 的稳定性和 DNS 记录的准确性。
基于权重配置中某域名解析出多个 IP 时的具体表现
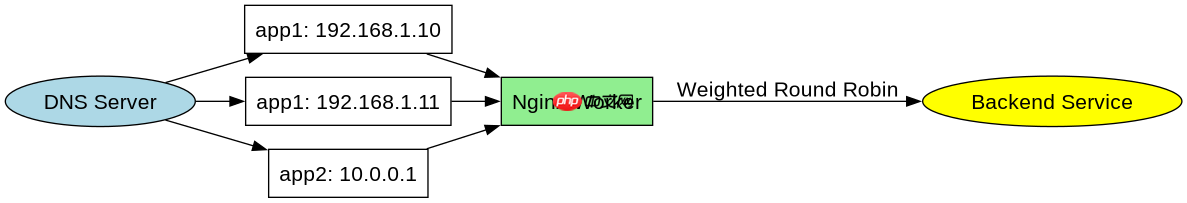
当一个域名通过 DNS 解析出多个 IP 地址时,Nginx 会将这些 IP 视为该上游节点的独立实例,并分别应用权重。例如,如果 app1.example.com 解析出两个 IP:192.168.1.10 和 192.168.1.11,Nginx 会将这两个 IP 都加入轮询池,并按配置的权重分配请求。权重是针对域名设置的,而不是针对单个 IP,因此所有解析出的 IP 共享该域名的权重值。如果某个 IP 不可达(如 TCP 连接失败),Nginx 会尝试下一个 IP,但不会改变权重分配逻辑。
# 单域名多 IP 解析示例
upstream multi_ip_backend {
    resolver 8.8.8.8 valid=30s;
    server app-multi.example.com weight=4;
}

server {
    listen 80;
    location / {
        proxy_pass http://multi_ip_backend;
    }
}
假设 app-multi.example.com 解析出 10.0.0.1 和 10.0.0.2,权重为 4。Nginx 会在 10.0.0.1 和 10.0.0.2 之间按权重轮流分发请求。如果 10.0.0.1 响应超时,Nginx 会自动切换到 10.0.0.2,确保请求不丢失。这种机制利用了 DNS 的多 A 记录特性,实现了更细粒度的负载分担和高可用性。开发者应确保 DNS 记录中的 IP 地址都是有效的,并且后端服务能够正确处理来自不同 IP 的请求。


















