








ssh 性能调优的核心在于减少握手开销、优化加密算法选择以及调整网络传输参数。具体做法包括在 sshd_config 中启用 ciphers 和 macs 以优先使用高性能算法(如 chacha20-poly1305),开启 compression 压缩数据流,并适当增大 maxstartups 和 logingracetime 以应对高并发连接。这些配置能显著降低延迟并提升吞吐量。
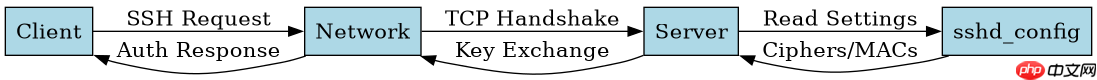
如何选择合适的加密算法以提升速度?
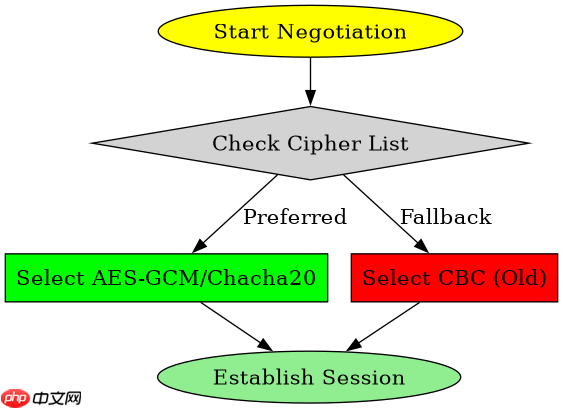
通过修改 Ciphers 和 MACs 配置项,可以强制 SSH 使用计算效率更高的算法。例如,将 aes256-gcm@openssh.com 或 chacha20-poly1305@openssh.com 置于列表首位,可以减少 CPU 加解密耗时。同时,禁用旧的 CBC 模式算法能避免额外的填充处理开销。
Server {\n Ciphers aes256-gcm@openssh.com,chacha20-poly1305@openssh.com,aes256-ctr\n MACs hmac-sha2-512-etm@openssh.com,hmac-sha2-256-etm@openssh.com\n KexAlgorithms curve25519-sha256,diffie-hellman-group-exchange-sha256\n}
预期结果:客户端连接时协商出 aes256-gcm 算法,CPU 占用率下降,首屏响应时间缩短。
如何处理高并发下的连接拒绝问题?
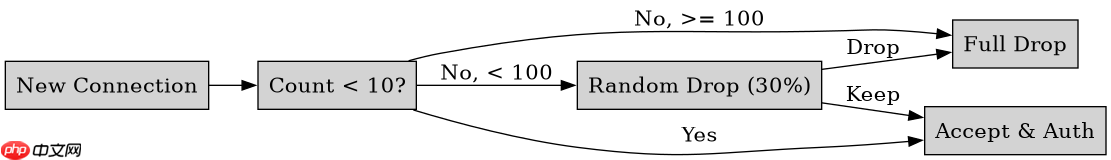
在高并发场景下,SSH 服务器可能因启动进程过多而拒绝新连接。通过调整 MaxStartups 参数,可以控制未认证连接的上限及随机丢弃策略。设置 MaxStartups 10:30:100 表示允许最多 10 个未认证连接,超过后以 30% 概率丢弃,达到 100 个后全部丢弃。这能防止资源耗尽导致的连接失败。
Server {\n MaxStartups 10:30:100\n LoginGraceTime 60\n ClientAliveInterval 300\n ClientAliveCountMax 3\n}
预期结果:当并发连接数超过阈值时,服务器不再立即崩溃,而是按策略丢弃部分连接,保持服务可用性。
基于 MaxStartups 参数的具体行为验证
当 MaxStartups 设置为 10:30:100 时,若同时有 50 个未认证连接尝试登录,服务器不会直接拒绝所有连接,而是开始随机丢弃约 30% 的连接请求。这意味着大约 15 个连接会被丢弃,其余 35 个继续等待认证。这种机制确保了服务器在高负载下仍能处理部分合法用户,避免因瞬时流量峰值导致服务完全不可用。

















