








通过 Web 界面登录 iDRAC
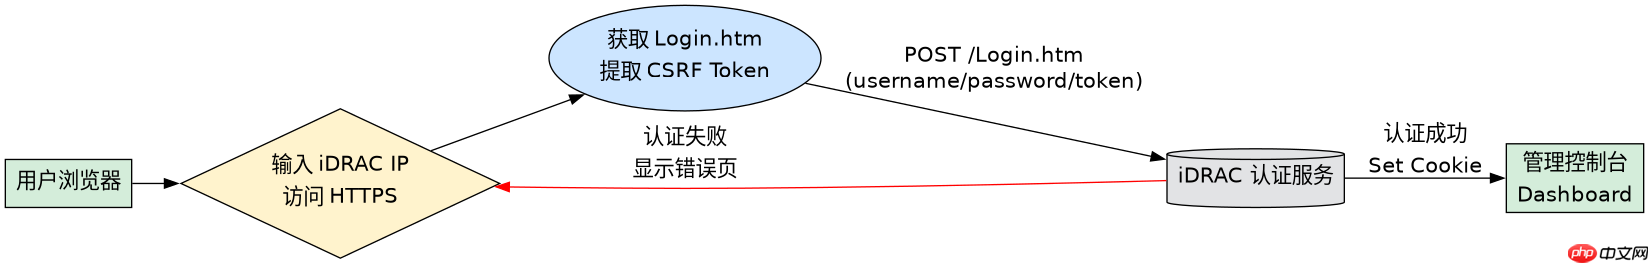
在浏览器中直接访问 idrac 的 ip 地址即可进入登录页面。使用默认管理员账号 root 和初始密码(通常印在服务器标签上或为 calvin)进行认证,成功后会跳转到管理控制台。
import requests
from bs4 import BeautifulSoup

# 配置信息
idrac_ip = "192.168.1.100"
username = "root"
password = "calvin"

# 1. 获取 CSRF Token (关键步骤)
session = requests.Session()
login_url = f"https://{idrac_ip}/Login.htm"
response = session.get(login_url, verify=False)
csrf_token = BeautifulSoup(response.text, 'html.parser').find('input', {'name': 'csrf_token'})['value']

# 2. 提交登录凭证
payload = {
    'username': username,
    'password': password,
    'csrf_token': csrf_token,
    'login_submit': 'Login'
}
try:
    login_response = session.post(login_url, data=payload, verify=False)
    if 'Welcome' in login_response.text or 'Dashboard' in login_response.url:
        print(f"成功登录 {idrac_ip}")
    else:
        print("登录失败,请检查账号密码或证书信任问题")
except Exception as e:
    print(f"连接错误: {e}")
上述 Python 脚本演示了自动化登录的核心逻辑。由于 iDRAC 基于 Web 服务,直接 POST 密码会被拒绝,必须先 GET 首页提取隐藏的 csrf_token。脚本中使用 verify=False 忽略自签名证书的警告,这是测试环境常见的做法。实际生产环境中应导入正确的 CA 证书。执行该脚本后,若返回内容包含欢迎页特征,即表示会话建立成功。
通过 SSH 命令行登录 iDRAC
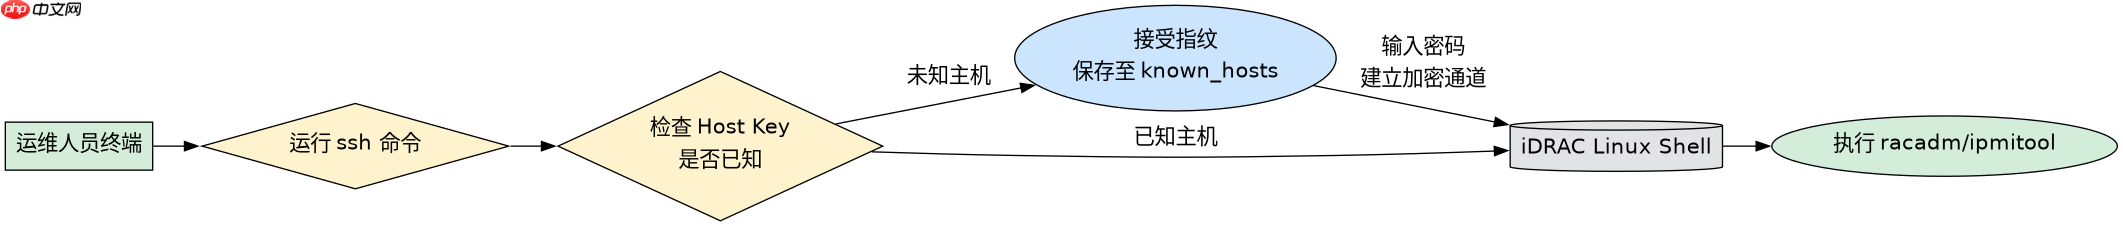
启用 SSH 服务后,可以使用 ssh root@<idrac_ip></idrac_ip> 命令直接连接。这种方式适合批量配置或无图形界面的服务器环境,登录后直接进入 Shell 交互模式。
# 假设 iDRAC IP 为 192.168.1.100
# 首次连接需确认指纹
ssh -o StrictHostKeyChecking=no root@192.168.1.100

# 输入密码 calvin
# 登录成功后显示 shell 提示符
[root@idrac ~]# ipmitool mc info
# 或者使用 racadm 命令
[root@idrac ~]# racadm getconfig -g cfgLanNetworking
SSH 登录依赖于 iDRAC 内部运行的 OpenSSH 服务。在 Dell EMC OpenManage Administrator 或 BIOS 设置中需确保 SSH 服务已启用。连接时若遇到主机密钥验证失败,可使用 -o StrictHostKeyChecking=no 参数跳过首次指纹确认。登录后的命令行环境与 Linux 类似,支持 racadm 等专用工具进行底层配置查询。相比 Web 界面,SSH 更适合脚本化运维。
iDRAC 默认凭证与重置方法
如果默认密码无效,可通过物理接触服务器或使用 Dell SupportAssist 进行重置。对于较新的 iDRAC9,默认密码可能已更改为随机生成并打印在系统标签上;对于旧款 iDRAC7/8,通常为 calvin。若忘记密码且无法通过物理方式重置,可能需要联系戴尔技术支持或通过 BMC 固件升级恢复出厂设置。
















