








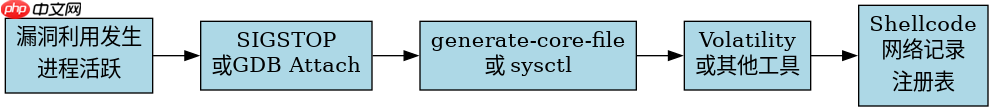
针对109619漏洞利用后的内存取证,核心做法是立即冻结进程状态并提取完整的coredump文件,随后使用volatility等工具进行离线分析。要留下coredump,最直接的方法是利用gdb附加到目标进程并执行generate-core-file命令,或者在linux系统中通过配置sysctl参数启用自动dump。取证时重点排查内存中的shellcode、网络连接记录以及被篡改的系统调用表。
如何利用GDB生成完整CoreDump
使用GDB生成coredump的关键在于正确附加到受影响的进程ID并触发转储操作。具体做法是启动gdb后使用attach命令绑定到目标进程,然后执行generate-core-file指令将内存镜像写入磁盘。这样做会得到一个包含进程所有内存段、寄存器状态和堆栈信息的二进制文件,该文件可直接用于后续分析。若进程已崩溃但未被回收,需确保/proc/sys/kernel/core_pattern配置正确以保存文件。
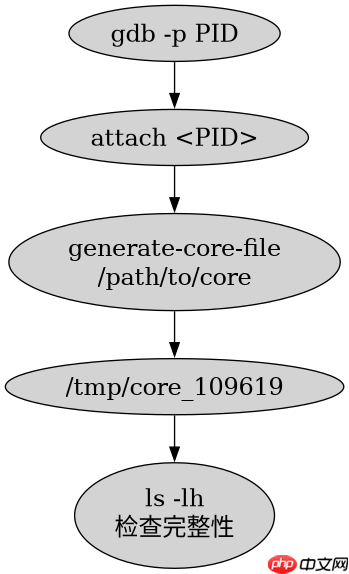
gdb -p <PID>
(gdb) generate-core-file /tmp/core_109619
(gdb) quit
上述代码中
如何从CoreDump中提取恶意Shellcode
从coredump中提取恶意shellcode主要依赖Volatility框架的yara扫描和内存分段分析功能。具体做法是使用volatility工具加载core文件,结合yara规则匹配常见的shellcode特征如x86汇编指令或已知恶意载荷签名。这样做能快速定位内存中隐藏的 executable code 区域。对于109619这类漏洞,攻击者常注入自定义payload,因此需要关注非标准内存权限区域(如RWX)。

volatility -f /tmp/core_109619 --profile=Win7SP1x64 yarascan -Y rule=/path/to/shellcode.yar
该命令会输出匹配到的内存地址和内容。建议预先准备针对常见漏洞利用技术的yara规则库。提取出的shellcode可进一步使用radare2或ida进行反汇编分析。若发现可疑的动态链接库加载行为,可使用dlllist插件检查异常模块。
基于CoreDump中网络连接记录的溯源问题
在coredump中查找网络连接记录可以确定漏洞利用后的横向移动路径。具体做法是使用Volatility的netscan或connscan插件列出活动TCP/UDP连接。这样做能获取本地端口、远程IP、状态及所属进程信息。对于109619利用场景,重点关注与外部C2服务器建立的非常规端口连接。通过分析连接建立时的进程上下文,可关联到具体的恶意线程。



















