








要用 cloudflare security-audit 启动一次代码仓库审计,先在有权审查的仓库中打开已加载该技能的编码助手,再明确要求执行完整安全审计,并指定范围和报告目录。执行目标仓库控制的构建或测试时,需要由操作系统强制隔离。可从输出目录中的 coverage-ledger.json、findings.json 和 report.md 核对检查范围、结论和最终报告。
确定范围和执行条件
明确目标目录、允许读取的文件和报告存放位置。执行由目标仓库控制的构建、测试或程序时,需要由操作系统强制隔离,限制外网、环境变量、资源和可写路径。缺少条件时,把依赖动态验证的候选保留为 needs_validation。
开跑前确定源码版本和输出位置
把当前提交和工作区改动情况记下来,后续核对证据时才能定位到同一份代码。为本轮选择一个仓库外的可写目录,避免审计过程修改待审源码。若只审一部分,提前列出明确的路径范围。
向编码助手发起审计
在已经加载技能的编码助手里输入「对当前仓库做完整安全审计,并输出审计报告」。如果只检查 src,可以明确写出目录。需要自定义输出时,把目标路径同时告诉助手。确认助手开始梳理架构和输入面。如果只收到一般建议,进一步明确需要完整审计和报告产物。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
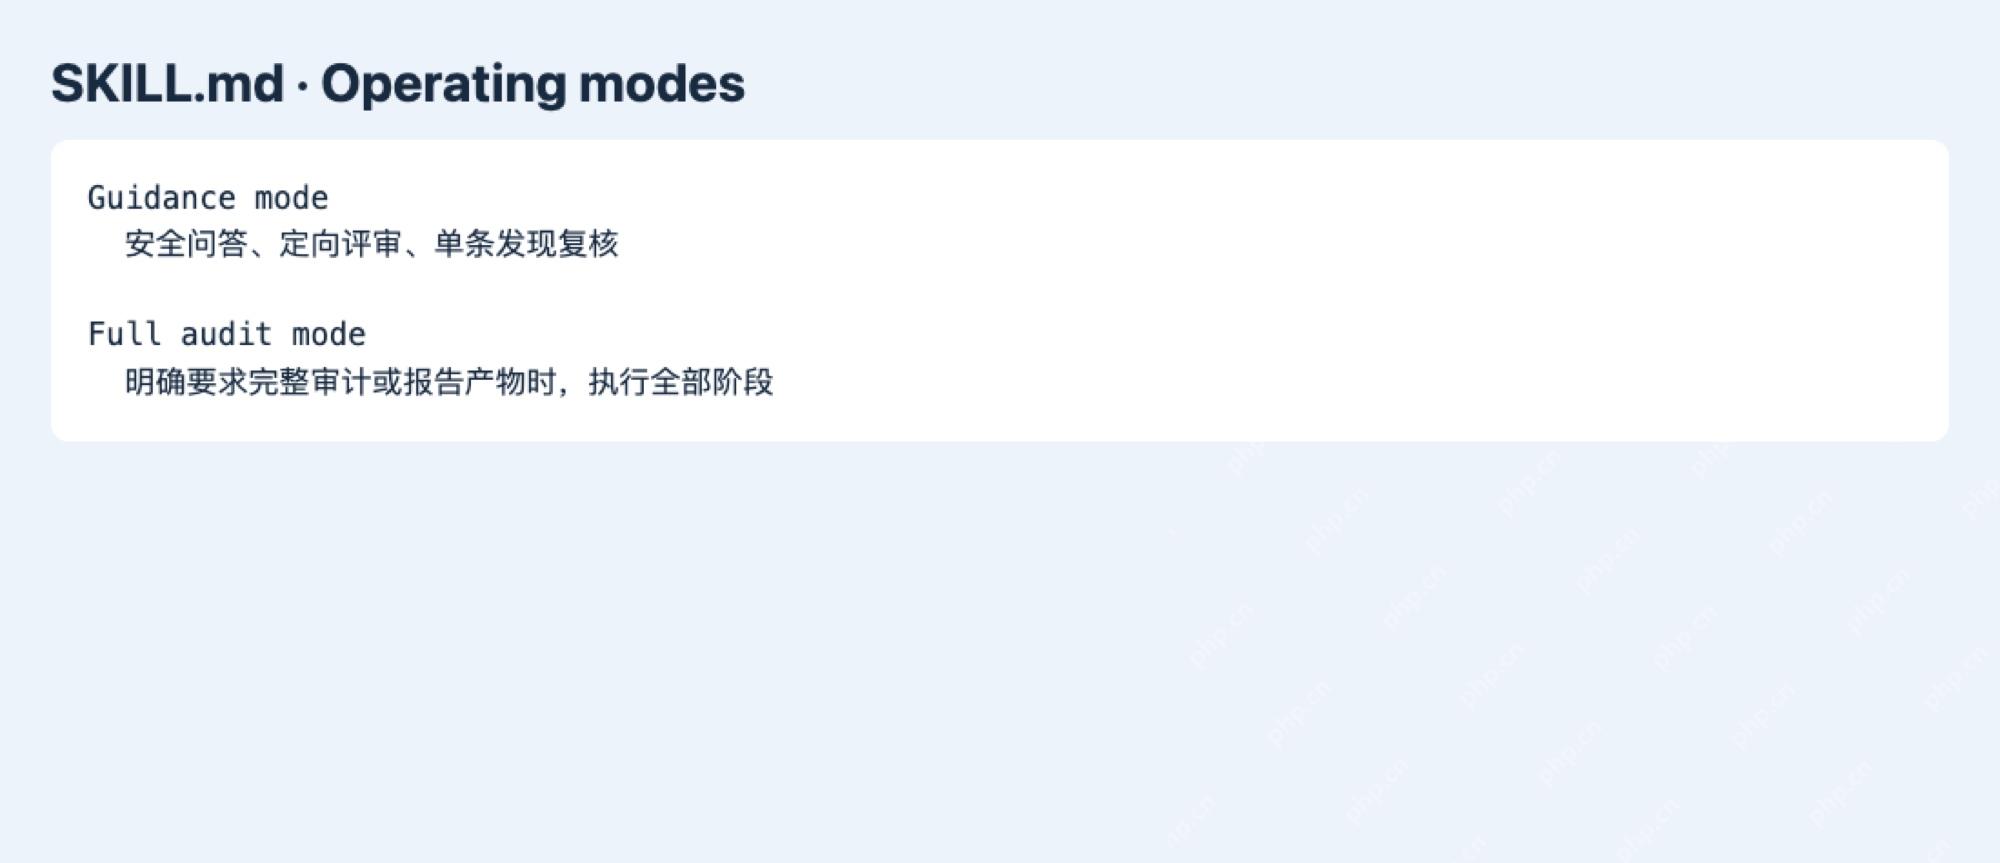
检查助手是否理解了完整审计请求
可用「对当前仓库的 src 目录执行完整安全审计,将报告写入 ~/audits/my-project,先列出审计范围和执行限制」作为练习请求。它是在助手会话里发送的任务描述。预期先看到范围和侦察计划,再有台账和报告产物。
如果只需要判断一个输入校验问题,可以让助手就该问题给出指导。完整审计会消耗更多模型调用,尤其是候选验证和最终记录复核。
检查输出目录
未指定路径时,项目默认使用 ~/security-audit-skill/
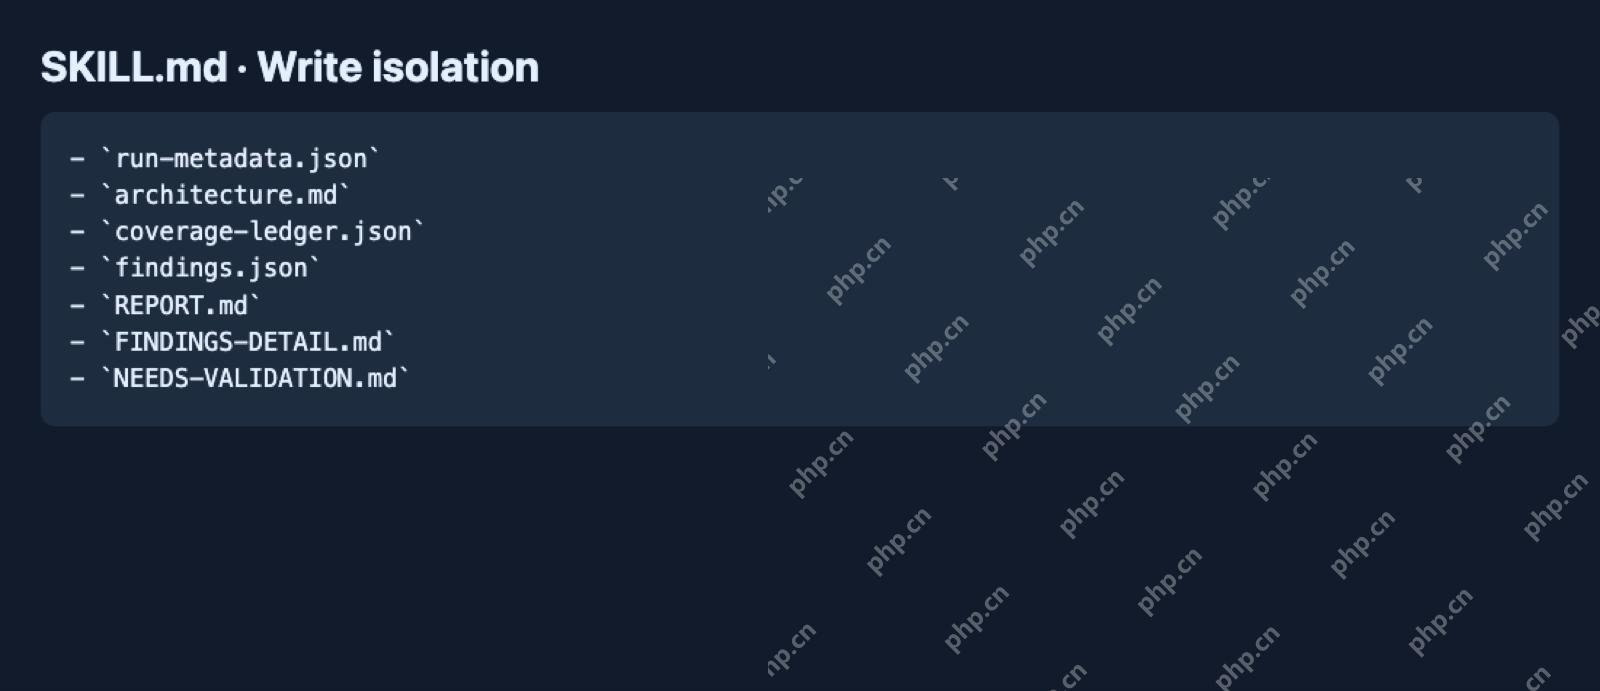
可以按产物判断进度。先有架构说明和覆盖台账,后续才有结构化发现记录及报告。缺少最终报告时,查看本轮元数据、最后一条运行消息及输出目录写入情况。完整审计的结果因目标仓库而异。





















