





讲师中心 微信公众号

工具推荐

视频效率加速
立刻MV
立刻MV

低成本歌曲 MV、视频生成

Seko
Seko

AI短剧一键生成成片

AniShort
AniShort

AI短剧协同制作平台

Laper
Laper

剧本策划到成片协作

CVE-2026-109618的CVSS4.0向量里AC:H是什么意思?为什么NVD评9.8?

酷雪小哥_3982

酷雪小哥_3982

发布时间:2026-11-09 13:08:49

|

420人浏览过

|

来源于php中文网

原创

AC:H在CVSS v4.0中代表什么含义

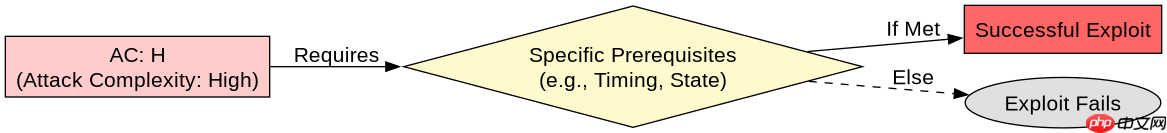
ac:h表示攻击复杂度(attack complexity)为高(high)。这意味着攻击者在成功利用该漏洞之前,需要满足特定的前置条件或执行额外的步骤,例如需要目标系统处于某种特定状态、需要特定的时序竞争,或者需要用户进行复杂的交互操作。这与低复杂度(low)形成对比,后者意味着攻击可以轻易且自动化地触发。
CVE-2026-109618的CVSS4.0向量里AC:H是什么意思?为什么NVD评9.8?

在CVSS v3.x和v4.0中,AC指标的核心逻辑是一致的:它衡量的是“利用难度”。如果漏洞利用需要绕过多个安全机制、依赖罕见的系统配置或需要精确的时间窗口,评估者就会将其标记为H。对于CVE-2026-109618而言,尽管其潜在危害极大,但AC:H的存在表明自动化的远程扫描工具很难直接发现并触发它,通常需要人工介入或特定的环境配合。

NVD为何在存在AC:H的情况下仍给出9.8的极高评分

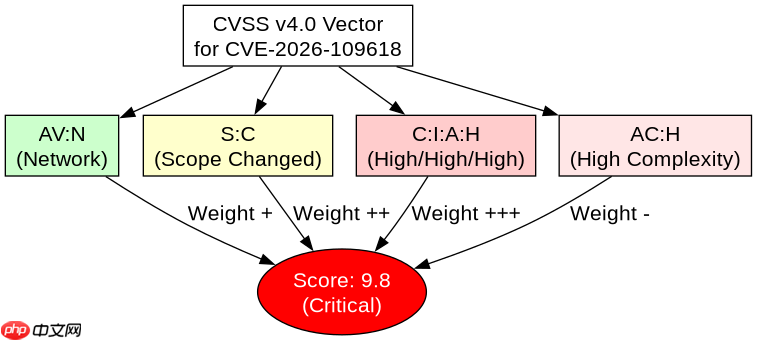
NVD给出9.8分是因为CVSS评分是各子向量加权计算的结果,AC只是其中一个因素。当其他关键指标如攻击范围(Attack Scope)、用户交互(User Interaction)以及受影响资源的机密性、完整性和可用性(CIA)达到最高级别时,即使AC较高,总分依然可以接近满分10.0。9.8分通常对应Critical(危急)等级,意味着该漏洞对系统安全构成极端威胁。
CVE-2026-109618的CVSS4.0向量里AC:H是什么意思?为什么NVD评9.8?

具体到CVE-2026-109618,其高分主要源于以下组合:AV:N(网络可攻击)允许远程发起;S:C(影响范围变更)意味着漏洞不仅影响当前组件,还波及相邻系统;C:H/I:H/A:H(机密性、完整性、可用性均为高)表示一旦成功利用,攻击者可完全控制数据及系统运行。这种“高复杂度+高破坏力+广范围”的组合,使得即便利用门槛稍高,其整体风险评级依然被推至顶端。

import cvss
# 模拟CVE-2026-109618的CVSS v4.0向量计算
vector = {
    "AV": "N",      # Attack Vector: Network
    "AC": "H",      # Attack Complexity: High
    "PR": "L",      # Privileges Required: Low
    "UI": "N",      # User Interaction: None
    "S": "C",       # Scope: Changed
    "C": "H",       # Confidentiality: High
    "I": "H",       # Integrity: High
    "A": "H"        # Availability: High
}

score = cvss.calculate(vector)
print(f"Calculated Score: {score}")
# Expected Output: 9.8 (or close to it depending on exact weights)

上述代码展示了如何解析CVSS向量。在实际应用中,开发者可以使用如cvss等库来验证评分。注意,虽然AC:H会略微降低分数,但由于S:C和全高的CIA指标权重极大,最终结果仍锁定在9.8。这提醒我们在评估漏洞时,不能仅看单一指标,而应关注整体向量组合。

基于AC:H条件,实际利用时需要满足哪些具体输入或状态

针对CVE-2026-109618,由于AC:H的限制,实际利用往往依赖于特定的输入序列或系统状态。例如,可能需要先通过其他非关键漏洞获取初步访问权限,或者需要在目标系统执行特定操作后产生的内存布局中插入恶意载荷。这些条件构成了“高复杂度”的具体体现,即攻击者不能简单地发送一个数据包就完成利用。

在实际排查中,如果发现某个模块在处理复杂嵌套结构时出现异常,且该异常仅在特定线程并发下触发,这可能就是AC:H所指的利用条件。开发者应检查相关代码路径,确认是否存在竞态条件或状态依赖。例如,若漏洞存在于文件解析器中,可能要求文件名包含特殊字符且同时处于锁定状态才能触发溢出。理解这些具体条件是缓解漏洞的关键,因为消除这些前置条件(如增加锁机制或简化输入处理)可以直接将AC从H降为L,从而改变漏洞的风险画像。


热门AI工具

更多
WorkBuddy

一款AI办公效率工具,主要用于腾讯云推出的AI原生桌面智能体工作台,适合需要提升相关任务效率的用户。

Seko
Seko Hot

一款AI视频创作工具,主要用于商汤科技推出的创编一体的AI短视频创作Agent,适合需要提升相关任务效率的用户。

超级简历WonderCV

一款AI办公效率工具,主要用于免费求职简历模版下载制作,应届生职场人必备简历制作神器,适合需要提升相关任务效率的用户。

音述AI
音述AI Hot

一款AI音频处理工具,主要用于音述AI是一个以“用声音述说故事”为核心的 AI 音乐创作与声音分享社区,适合需要提升相关任务效率的用户。

火山引擎

火山引擎是一款面向企业的云计算与AI服务平台。

码上飞
码上飞 Hot

一款基于自然语言的AI应用开发平台,可根据用户描述自动生成应用程序,帮助个人和团队快速完成应用原型与开发。

DeepSeek

DeepSeek是一款面向对话、写作、编程和推理场景的AI大模型工具。

豆包大模型

豆包大模型是一款由字节跳动推出的企业级大语言模型服务平台。

UP简历
UP简历 Hot

一款AI办公效率工具,主要用于基于AI技术的免费在线简历制作工具,适合需要提升相关任务效率的用户。

相关专题

更多
Postman身份认证怎么配置
Postman身份认证怎么配置

本专题从实际API接口调试场景出发,讲解Postman身份认证的完整配置流程,包括常见认证协议介绍、授权参数设置、访问令牌填写、OAuth 2.0授权及认证失败排查,帮助用户正确完成接口授权与访问验证。

40

2026.11.06

Postman请求头Headers怎么设置

围绕Postman HTTP请求头配置展开,讲解Headers选项的具体使用方式,包括Key和Value参数填写、请求头信息添加、常见Header字段设置及请求头修改方法,帮助用户解决接口调试过程中遇到的请求头配置问题。

20

2026.11.06

Postman接口请求发送教程
Postman接口请求发送教程

详细介绍Postman接口请求的创建与发送方法,涵盖GET和POST请求、URL配置、请求参数、Headers请求头、Body请求体设置以及响应结果查看,帮助用户掌握Postman接口请求的完整操作流程。

20

2026.11.06

DBeaver怎么导入数据
DBeaver怎么导入数据

DBeaver数据导入专题,整理Excel、CSV、SQL、TXT等常见文件的数据导入方法,涵盖目标数据库选择、数据表创建、字段映射、数据类型设置及导入参数配置等操作,帮助用户将本地文件中的数据写入数据库,并了解批量导入、重复数据处理和导入失败等常见问题的解决方法。

40

2026.11.05

DBeaver安全防护教程大全
DBeaver安全防护教程大全

DBeaver安全防护专题,围绕数据库连接安全、账号密码保护和访问权限管理展开,整理SSL/TLS加密连接、SSH隧道、数据库凭据保存及证书验证等配置方法,同时介绍敏感信息保护、远程连接风险和高权限账号使用等注意事项,帮助用户提高数据库日常管理的安全性。

40

2026.11.05

DBeaver连接创建与配置教程
DBeaver连接创建与配置教程

本专题聚焦DBeaver数据库连接配置与管理,覆盖从新建连接、选择数据库类型到填写连接参数和验证连接的完整流程。针对MySQL、PostgreSQL、SQL Server等常见数据库,整理相应的连接设置方法,并提供驱动缺失、认证失败和连接异常等问题的排查方向。

40

2026.11.04

XORM框架结构体映射与表结构同步
XORM框架结构体映射与表结构同步

本专题围绕XORM框架的结构体映射展开,说明表名与字段的命名策略、xorm标签常用属性、主键自增与时间字段自动填充,并演示Sync2自动建表、增量字段升级、索引声明与反向生成结构体的完整流程。

40

2026.11.04

XORM框架安装配置与数据库连接
XORM框架安装配置与数据库连接

本专题聚焦XORM框架的配置与连接环节,拆解MySQL、PostgreSQL、SQLite、SQL Server的DSN写法与驱动选择,讲清连接池参数、多数据源拆分、读写分离与超时重连的处理方式,并补充容器与兼容数据库的适配经验。

40

2026.11.04

XORM框架安装配置与数据库连接
XORM框架安装配置与数据库连接

本专题聚焦XORM框架的配置与连接环节,拆解MySQL、PostgreSQL、SQLite、SQL Server的DSN写法与驱动选择,讲清连接池参数、多数据源拆分、读写分离与超时重连的处理方式,并补充容器与兼容数据库的适配经验。

0

2026.11.04

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
PHP安全与漏洞
PHP安全与漏洞

共12课时 | 2.5万人学习

PHP安全与漏洞
PHP安全与漏洞

共12课时 | 2.5万人学习

关于我们 免责申明 举报中心 意见反馈 讲师合作 广告合作 最新更新
php中文网:公益在线php培训,帮助PHP学习者快速成长!
关注服务号
PHP中文网订阅号
每天精选资源文章推送

Copyright 2014-2026 https://www.php.cn/ All Rights Reserved | php.cn










