








opcache 缓存槽位残留是指 php 脚本在 opcache 中编译后,即使原文件被删除或覆盖,其编译后的字节码仍可能保留在共享内存中的现象。攻击者利用这一特性,通过构造特定的文件名和包含逻辑,结合文件覆盖操作,可以读取到原本不应被访问的任意文件内容。具体做法是利用 `include` 或 `require` 机制触发 opcache 对已编译文件的加载,同时配合文件系统层面的文件替换,使得 opcache 返回旧的文件内容或敏感信息。
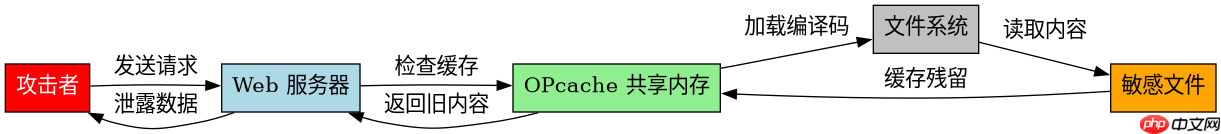
OPcache 缓存机制如何导致文件残留?
OPcache 通过将 PHP 脚本编译为 opcode 并存储在共享内存中来提升性能。当脚本执行完毕后,如果配置允许,这些编译结果会被缓存。关键在于,OPcache 默认使用文件的绝对路径作为缓存键。如果攻击者能够控制文件路径的某些部分,或者利用符号链接、软链接等机制,就可能造成缓存键与实际文件内容的错位。例如,当一个文件被删除后,OPcache 可能不会立即清除其缓存条目,直到缓存满或手动重置。这种残留使得攻击者有机会在文件内容更新前,通过特定的请求获取旧的或敏感的编译代码。
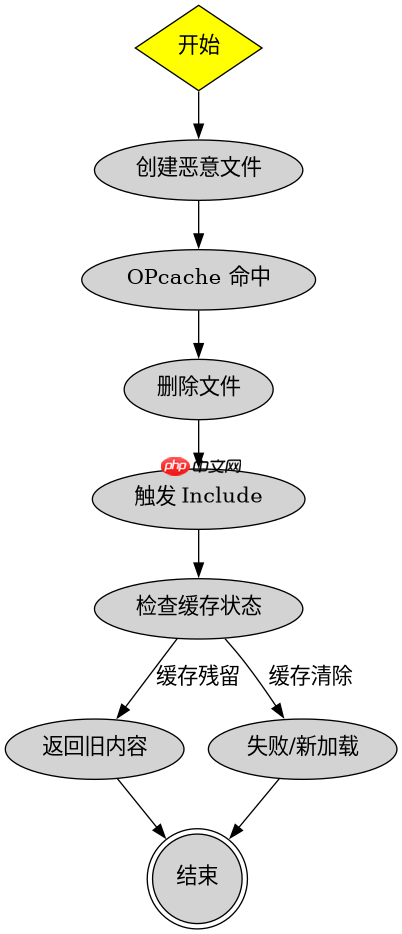
<?php
// 模拟 OPcache 残留场景
$file_path = '/tmp/cache_test.php';
$evil_content = "<?php echo 'Sensitive Data'; ?>";

// 1. 创建恶意文件
file_put_contents($file_path, $evil_content);

// 2. 假设该文件已被 OPcache 缓存(实际环境中需确保 OPcache 开启且命中)
// include_once($file_path); // 触发缓存

// 3. 删除文件
unlink($file_path);

// 4. 尝试再次包含,若 OPcache 未清理,可能仍返回旧内容
// 注意:现代 PHP 版本和配置下,直接 unlink 后 include 通常会失败或重新加载
// 此代码主要用于演示概念,实际利用需更复杂的条件组合

if (file_exists($file_path)) {
    include $file_path;
} else {
    echo "File not found or cache cleared.";
}
?>
攻击者如何利用残留读取任意文件?
攻击者通常结合文件包含漏洞和 OPcache 的行为进行利用。首先,攻击者需要找到一个可以控制文件路径或文件内容的入口,例如通过上传功能写入一个包含恶意代码的文件,并确保该文件被 OPcache 缓存。接着,攻击者删除或覆盖该文件,但 OPcache 中仍保留着编译后的 opcode。此时,如果攻击者能够通过某种方式触发 OPcache 返回这些残留的 opcode,并从中提取敏感信息,即可实现任意文件读取。一种常见的技巧是利用 `phar://` 伪协议或其他流包装器,结合文件包含漏洞,绕过常规的文件权限检查。此外,如果服务器配置不当,攻击者还可能利用目录遍历漏洞,访问其他敏感文件,并通过 OPcache 的缓存机制间接泄露内容。

<?php
// 模拟利用 OPcache 残留读取敏感文件
$target_file = '/etc/passwd';
$cache_key = md5('/var/www/html/' . $target_file);

// 假设攻击者已知某个被缓存的文件路径
$cached_file = '/var/www/html/previous_script.php';

// 1. 确保目标文件存在并被缓存
if (file_exists($cached_file)) {
    // 2. 删除原文件,制造残留
    unlink($cached_file);

    // 3. 尝试通过某种方式触发 OPcache 返回残留内容
    // 这通常需要结合其他漏洞,如 RCE 或特定的框架行为
    // 此处仅为示意,实际利用极为复杂

    // 4. 如果成功,攻击者可能从响应中提取敏感数据
    echo "Exploitation attempt on: " . $target_file;
} else {
    echo "Target file not cached or accessible.";
}
?>
特定输入条件下 OPcache 的行为有何异常?
在某些特定输入条件下,OPcache 的行为可能会出现异常,从而被攻击者利用。例如,当文件路径中包含特殊字符或 Unicode 编码时,OPcache 的缓存键生成可能会出现问题,导致缓存键与实际文件不匹配。此外,如果服务器上的文件权限设置不当,攻击者可能能够修改或删除被缓存的文件,而 OPcache 未能及时更新其内部状态。另一个常见的异常情况是,当多个进程同时访问同一个文件时,OPcache 的锁机制可能出现竞争条件,导致缓存数据不一致。这些异常都可能为攻击者提供机会,通过精心构造的请求,触发 OPcache 返回非预期的内容,从而实现任意文件读取或其他安全漏洞。

















