








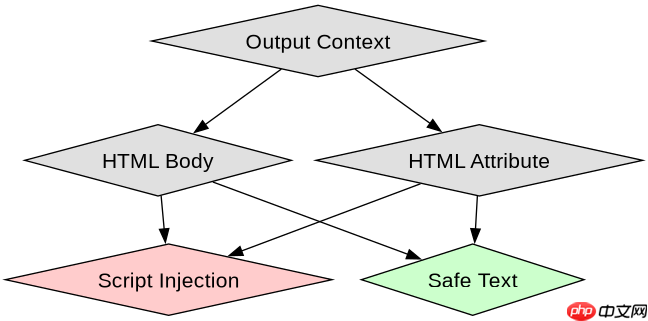
php防止xss攻击的核心做法是在输出到html环境时,对包含特殊字符的用户输入进行html实体编码。具体操作是调用htmlspecialchars()函数,并设置ent_quotes和utf-8参数,这样可以将单引号、双引号等转换为安全实体,从而阻断脚本注入。

哪些输入场景需要应用过滤规则?
在Web开发中,所有源自用户且最终渲染到HTML页面的数据都必须经过过滤。这包括表单提交的文本、URL查询参数以及Cookie中的值。只要这些数据被嵌入到HTML标签的属性或正文中,就必须使用htmlspecialchars()进行处理,确保浏览器将其视为纯文本而非可执行代码。
<?php
// 模拟用户输入
$user_input = '<script>alert(1)</script>';

// 输出到HTML正文
$escaped_body = htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');
echo '<p>' . $escaped_body . '</p><div class="aritcle_card flexRow">
                                                        <div class="artcardd flexRow">
                                                                <a class="aritcle_card_img" href="/xiazai/skill5233" title="btpanel phpsite 宝塔面板PHP网站"><img
                                                                                src="https://img.php.cn/upload/skill/000/000/081/179040786932301.jpg" alt="btpanel phpsite 宝塔面板PHP网站" ></a>
                                                                <div class="aritcle_card_info flexColumn">
                                                                        <a href="/xiazai/skill5233" title="btpanel phpsite 宝塔面板PHP网站">btpanel phpsite 宝塔面板PHP网站</a>
                                                                        <p>宝塔面板 PHP 网站管理:站点创建、删除、启停、PHP 版本切换、域名管理、SSL证书管理、伪静态管理、数据库管理</p>
                                                                </div>
                                                                <a href="/xiazai/skill5233" title="btpanel phpsite 宝塔面板PHP网站" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span> </a>
                                                        </div>
                                                </div><p><span>立即学习</span>“<a href="https://pan.quark.cn/s/7fc7563c4182" style="text-decoration: underline !important; color: blue; font-weight: bolder;" rel="nofollow" target="_blank">PHP免费学习笔记(深入)</a>”;</p>';

// 输出到HTML属性
$escaped_attr = htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');
echo '<div data-info="' . $escaped_attr . '">Content</div>';
?>
不同编码选项对结果有何影响?
在使用htmlspecialchars()时,第二个参数决定了转义的范围。如果只使用默认的ENT_COMPAT,只有双引号会被转义,而单引号保持原样。这在某些情况下可能导致漏洞,例如当HTML属性使用单引号包裹时,未转义的单引号可以提前结束属性并注入新内容。因此,必须显式指定ENT_QUOTES以同时处理两种引号。
<?php
$input = "<b>test</b>";

// 默认行为:仅转义双引号
$default = htmlspecialchars($input);
echo $default; // <b>test</b>

// 推荐行为:转义双引号和单引号
$safe = htmlspecialchars($input, ENT_QUOTES, 'UTF-8');
echo $safe; // <b>test</b>
?>
基于程序中某个输入、条件或结果的具体问题
当输入中包含已存在的HTML实体(如&)时,htmlspecialchars()会再次对其进行转义,导致双重转义现象。例如,原始的&会变成&。虽然这通常不会直接导致XSS,但会影响数据的可读性和后续处理。解决此问题的最佳实践是确保输入源是原始数据,或者在显示前不进行重复编码。


















