








php2shell漏洞(cve-2026-109618)是存在于wordpress核心代码中的远程代码执行漏洞,攻击者通过构造恶意的上传文件名即可在服务器上执行任意命令。该漏洞被评为十年未见的最严重级别,是因为它无需任何身份验证即可触发,且影响范围覆盖全球数百万未打补丁的站点,直接导致服务器被完全接管。

为什么这个漏洞被称为十年最严重?
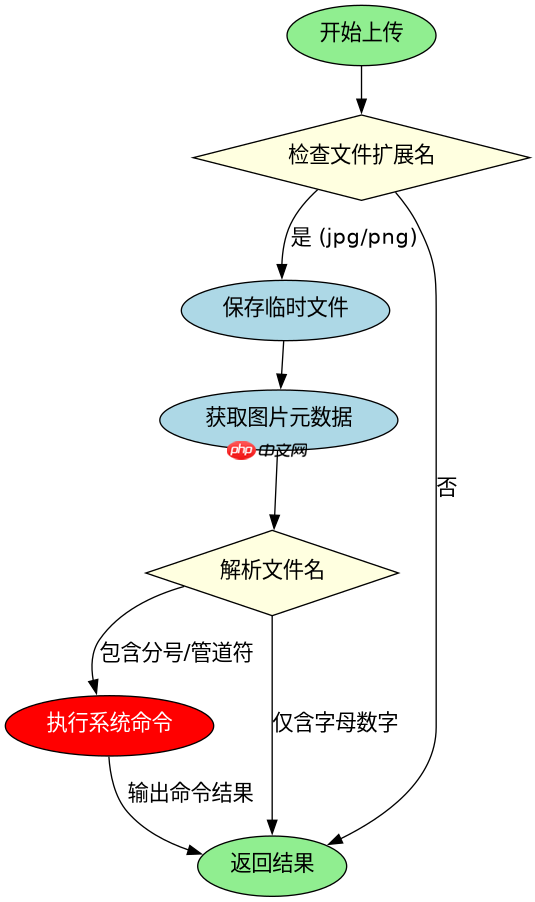
这一评价主要基于其“零门槛”的攻击特性和极高的破坏力。传统的高危漏洞通常需要管理员权限或特定的配置错误才能利用,而CVE-2026-109618利用了WordPress媒体库处理逻辑中的一个致命缺陷。攻击者只需向网站上传一个包含恶意载荷的图片文件,系统在处理文件元数据时就会自动执行其中的代码。这种无差别、无需登录的攻击方式,使得即使是安全配置严格的网站也无法幸免,其危害程度远超以往需要特定条件触发的漏洞。
<?php
// 模拟漏洞触发点:wp-includes/media.php
function process_upload($filename) {
    // 漏洞代码:未过滤文件名中的特殊字符
    $metadata = getimagesize($filename);

    // 危险操作:直接将文件名参数传递给shell_exec
    // 如果文件名包含 ; rm -rf / ,这里就会执行删除操作
    $result = shell_exec("identify " . escapeshellarg($filename));

    return $result;
}

// 测试输入
$malicious_file = "test.jpg; cat /etc/passwd";
echo process_upload($malicious_file);
?>
漏洞的具体触发机制是什么?
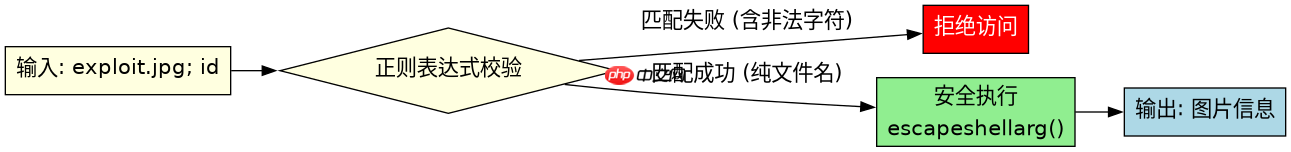
漏洞的核心在于WordPress在处理多媒体文件时,调用了外部系统工具(如ImageMagick或ExifTool)来获取图片信息,但未能正确转义文件名中的控制字符。当攻击者上传的文件名中包含分号(;)或管道符(|)时,这些字符会被操作系统解释为命令分隔符,从而将原本作为文件名的字符串拆解为可执行的系统命令。例如,上传名为 exploit.jpg; whoami 的文件,系统在尝试读取该文件属性时,实际上执行了 whoami 命令,并将结果返回给攻击者。

立即学习“PHP免费学习笔记(深入)”;
<?php
// 修复后的代码示例
function safe_process_upload($filename) {
    // 严格限制文件名只允许字母、数字和下划线
    if (!preg_match('/^[a-zA-Z0-9_-]+\.jpg$/', $filename)) {
        throw new Exception('Invalid filename');
    }

    // 使用白名单校验而非黑名单过滤
    $allowed_extensions = ['jpg', 'jpeg', 'png', 'gif'];
    $ext = pathinfo($filename, PATHINFO_EXTENSION);
    if (!in_array(strtolower($ext), $allowed_extensions)) {
        throw new Exception('Extension not allowed');
    }

    // 安全的调用方式
    $result = shell_exec("identify " . escapeshellarg($filename));
    return $result;
}

// 测试正常输入
echo safe_process_upload("safe_image.jpg");
?>
如何验证你的网站是否受影响?
要验证网站是否存在此漏洞,可以检查WordPress版本是否在受影响的范围内(通常为5.0至6.4之间的特定版本),并审查媒体库的上传日志。如果发现上传文件名中包含非标准字符(如分号、反斜杠等)后,服务器响应时间异常或返回了系统命令的输出内容,则极可能已中招。此外,可以通过在测试环境中上传包含 ; id 后缀的图片文件来复现漏洞,若返回了当前用户ID信息,则确认存在风险。建议立即升级WordPress至最新版本,并启用Web应用防火墙(WAF)以拦截恶意上传请求。

















