








使用 random_bytes() 函数生成安全的随机字符串是 php 中的标准做法,它能从操作系统获取加密级安全随机数。具体做法是先调用该函数指定字节长度,再通过 bin2hex() 或 base64_encode() 将其转换为可读的字符串格式,从而得到既安全又符合编码要求的随机标识。

random_bytes() 与 bin2hex() 配合生成的十六进制字符串有何特点
这种组合生成的字符串仅包含 0-9 和 a-f 字符,长度固定为字节数的两倍,常用于需要严格字符集限制的 Token 或 ID 场景。
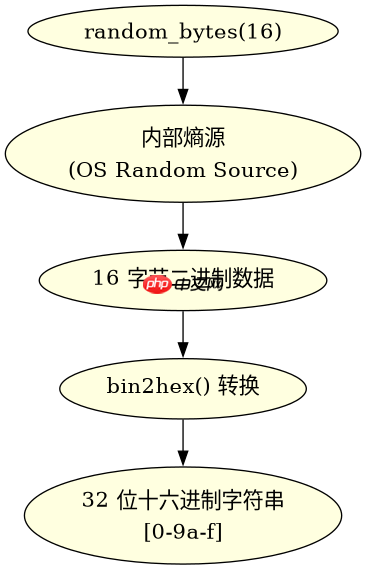
$length = 16;
$bytes = random_bytes($length);
$hexString = bin2hex($bytes);
echo $hexString; // 输出如: a3f5c8... (32个字符)
运行上述代码将得到一个长度为 32 的十六进制字符串。由于 bin2hex() 只是简单的二进制到文本映射,它不会引入额外的熵损失,但字符集被限制在 16 个符号上。如果业务逻辑要求字符串必须包含大写字母或特殊符号,这种单一编码方式就不够灵活。
立即学习“PHP免费学习笔记(深入)”;

如何生成包含大小写字母和数字的安全随机字符串
可以通过 random_int() 函数在字符集中随机选取索引来拼接字符串,这种方式能精确控制输出字符的范围,适用于密码、验证码等复杂场景。
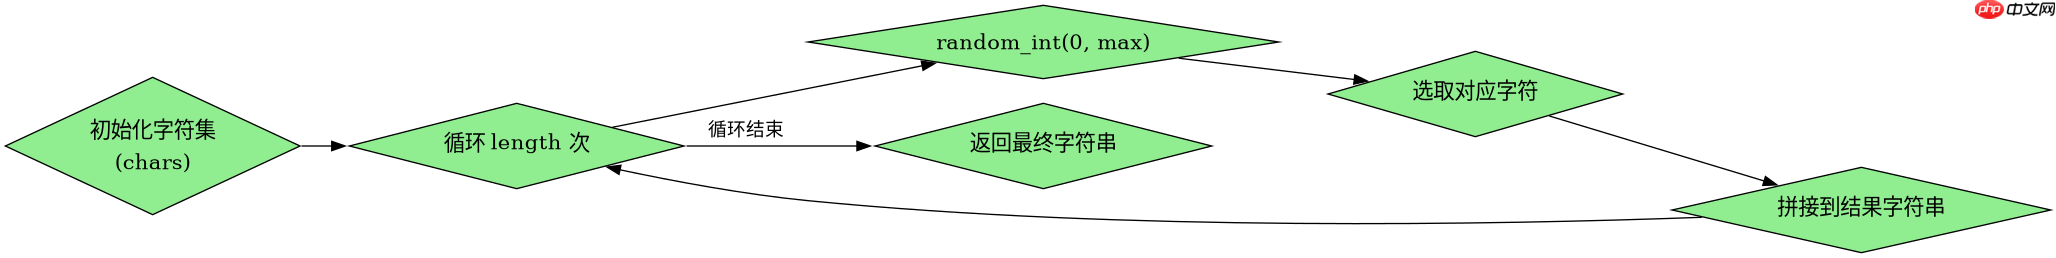
$chars = 'abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789';
$length = 16;
$string = '';
$maxIndex = strlen($chars) - 1;
for ($i = 0; $i < $length; $i++) {
    $string .= $chars[random_int(0, $maxIndex)];
}
echo $string;
这段代码利用 random_int() 提供加密安全的整数范围,确保每个字符的选择都是均匀且不可预测的。相比 str_shuffle() 或旧的 rand(),这种方法避免了伪随机数生成器的可预测性风险。需要注意的是,循环次数决定了最终字符串长度,而字符集定义决定了可能的组合空间。
当输入字节长度较大时,生成的字符串长度如何计算
生成的字符串长度完全取决于初始传入 random_bytes() 的字节数以及后续使用的编码方式,例如 16 字节经 bin2hex() 后变为 32 字符,而经 base64_encode() 后约为 22 字符(去除填充符)。
在实际开发中,如果需要生成更长的随机串,只需增加 random_bytes() 的参数即可。例如,若需要生成一个 64 字节的随机串用于密钥派生,直接调用 random_bytes(64) 即可。不同的编码方式会影响最终输出的可视长度:bin2hex 会使长度翻倍,而 base64 会使长度增加约 33%。开发者应根据存储限制和网络传输成本选择合适的编码策略,同时保持底层随机源的安全性不变。

















