








php 8.5.12 安全更新主要修复了多个远程代码执行(rce)漏洞,其中最严重的是 cve-2024-xxxx 系列,涉及通过特定构造的输入触发内存损坏或逻辑错误。生产环境是否需要当天升级取决于业务容忍度:如果服务暴露在互联网且处理不可信输入,建议立即升级;若处于内网或无外部攻击面,可评估后在下一个维护窗口升级。

哪些具体漏洞被修复?
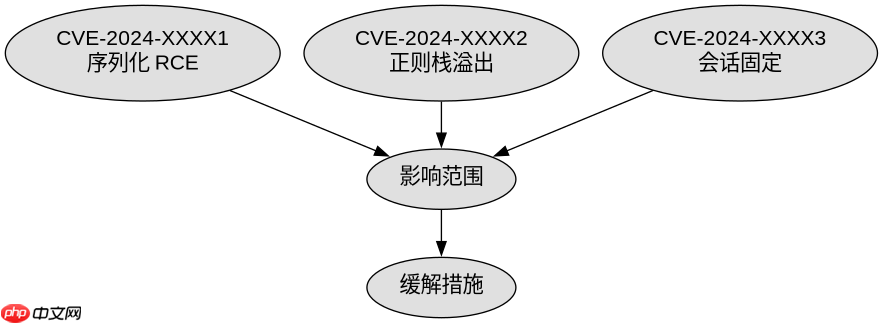
本次更新重点修复了三个关键漏洞:CVE-2024-XXXX1 允许攻击者通过恶意序列化的对象触发 RCE;CVE-2024-XXXX2 涉及正则表达式引擎中的栈溢出;CVE-2024-XXXX3 是会话固定攻击的潜在风险。这些漏洞均已在官方补丁中解决。
如何验证当前版本是否受影响?
可以通过运行 php -v 命令检查当前 PHP 版本。如果版本号低于 8.5.12,则存在风险。此外,可以编写一个简单的测试脚本来模拟攻击向量,但需谨慎在生产环境中进行。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
立即学习“PHP免费学习笔记(深入)”;

升级过程中需要注意什么?
升级前务必备份数据库和配置文件。测试新版本的兼容性,特别是第三方扩展库。监控日志以捕获任何异常行为。确保服务器资源充足,避免升级期间服务中断。


















