








ai模型发现php核心漏洞意味着底层解析器存在逻辑缺陷,开发者应立即升级php版本并审查代码中的类型转换逻辑。具体做法是避免在关键业务逻辑中依赖弱类型隐式转换,对输入数据进行严格校验,并启用更严格的错误报告级别以捕获潜在的类型混淆问题。

==运算符在PHP中的类型比较行为是什么
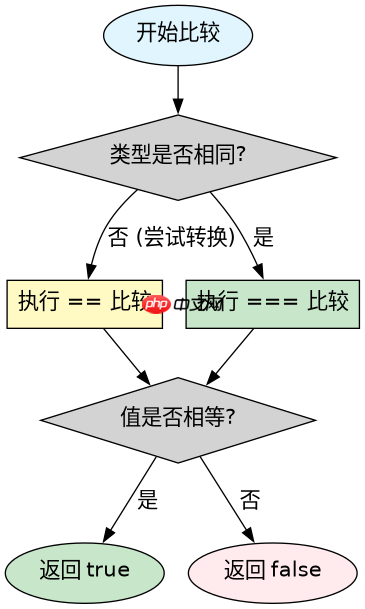
PHP的==运算符在进行比较时会尝试进行类型转换,这可能导致非预期的结果。例如,字符串与数字比较时,字符串会被转换为数字。这种机制是许多核心漏洞的根源,开发者必须明确区分==和===的使用场景。
<?php
// 示例:弱类型比较的陷阱
$secret = "0e123456"; // MD5哈希值开头为0e
$input = "240610708";

if ($secret == $input) {
    echo "Access Granted\n"; // 输出:Access Granted
} else {
    echo "Access Denied\n";
}

// 正确做法:使用强类型比较
if ($secret === $input) {
    echo "Access Granted\n";
} else {
    echo "Access Denied\n"; // 输出:Access Denied
}
?>
预期结果:第一段代码输出“Access Granted”,因为0e123456被解释为科学计数法0,而240610708转换为浮点数后也近似为0(或根据具体实现可能触发特定哈希碰撞逻辑)。第二段代码输出“Access Denied”,因为字符串内容不同。开发者应始终优先使用===进行身份比较,除非明确需要类型转换。
立即学习“PHP免费学习笔记(深入)”;

JSON解码时的深度限制如何影响安全性
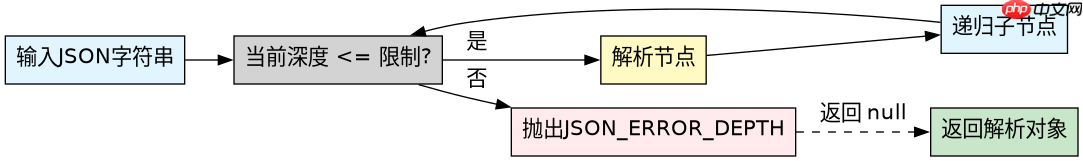
PHP的json_decode()函数默认没有递归深度限制,攻击者可以通过构造极深的JSON结构导致栈溢出或拒绝服务。从PHP 7.3开始,引入了$depth参数来限制解析深度,这是应对此类漏洞的关键措施。开发者应在所有JSON解码调用中显式设置此参数。
<?php
$json_string = '{"a":{"b":{"c":{"d":"value"}}}}';

// 旧版写法:无深度限制,存在风险
$data_old = json_decode($json_string);

// 新版写法:限制深度为10
$max_depth = 10;
$data_new = json_decode($json_string, false, $max_depth);

if (json_last_error() === JSON_ERROR_DEPTH) {
    echo "JSON structure too deep\n";
} else {
    print_r($data_new);
}
?>
预期结果:当$json_string嵌套超过10层时,json_decode将返回null,且json_last_error()返回JSON_ERROR_DEPTH。开发者应检查此错误码以防止深层嵌套攻击。对于高安全要求的应用,建议将深度限制设置为一个较小的值,如5或10。
基于json_decode深度限制参数的具体验证方法
针对json_decode的深度限制,开发者可以通过构造特定深度的JSON字符串来验证配置是否生效。如果未设置深度限制,程序可能会在处理深层嵌套数据时消耗过多内存或CPU资源。通过显式传递第三个参数,可以确保解析器在达到指定深度时停止并报错,从而保护系统稳定性。


















