








已停更的php 7.4和8.0无法从官方渠道获取针对php2shell漏洞的补丁,因为该漏洞属于应用层逻辑缺陷而非语言运行时错误,修复必须通过更新web服务器软件或修改配置文件实现。建议立即升级至受支持的php版本(如8.1+),并在当前环境中禁用危险函数、限制文件上传权限以缓解风险。
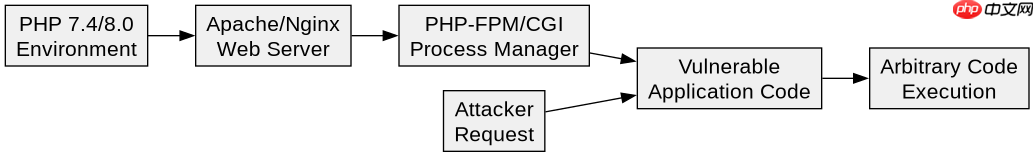
如何确认当前环境是否受PHP2Shell影响
PHP2Shell漏洞主要影响运行在Apache/Nginx下且配置不当的PHP-FPM或CGI模式服务,核心风险在于攻击者可通过构造特定请求绕过安全限制执行任意代码。需检查Web服务器日志中是否存在异常POST请求、未授权的文件上传行为以及`/proc/self/environ`等敏感路径访问记录。
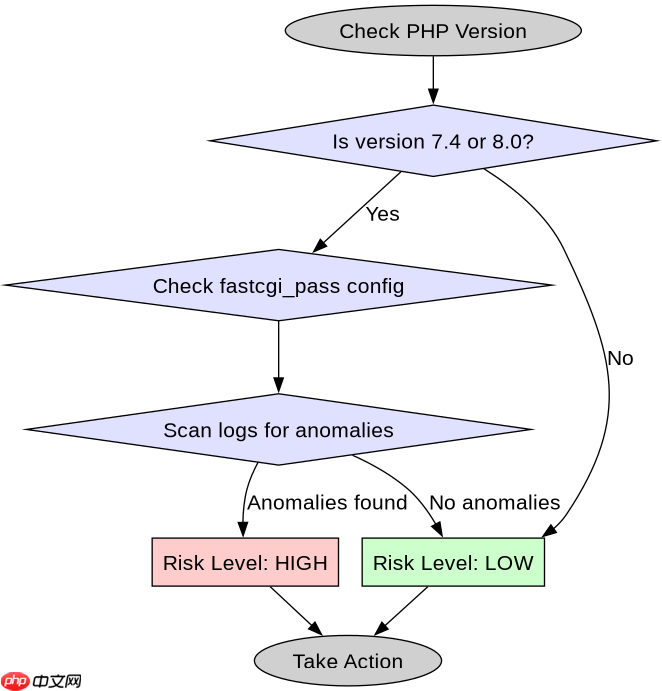
curl -s http://localhost/phpinfo.php | grep "PHP Version"
cat /etc/nginx/sites-enabled/default | grep "fastcgi_pass"
上述命令可验证PHP版本及FastCGI配置。若发现版本为7.4或8.0且未启用`security.limit_extensions`限制,则存在被利用风险。应结合WAF规则拦截包含`eval()`、`exec()`等危险函数的输入参数。
立即学习“PHP免费学习笔记(深入)”;

临时缓解措施与配置调整方案
在无法升级PHP版本的情况下,可通过修改`php.ini`和Web服务器配置降低漏洞利用概率。关键操作包括禁用`disable_functions`中的高危函数、设置`open_basedir`限制文件访问范围,并关闭不必要的模块如`fileinfo`和`zip`。

sed -i 's/^disable_functions.*/disable_functions = exec,passthru,shell_exec,system/' /etc/php/7.4/fpm/php.ini
nginx -t && systemctl reload nginx
这些配置变更需重启PHP-FPM和Nginx服务生效。注意:此方法仅能减轻风险,不能彻底消除漏洞。长期解决方案仍是迁移至受支持的PHP版本并定期扫描依赖库。
基于程序中某个输入、条件或结果的具体问题
当用户提交包含特殊字符的文件名时,PHP2Shell漏洞可能被触发。例如,上传名为`test.php%00.jpg`的文件可能导致解析器误判文件类型,从而执行恶意代码。需对文件名进行严格过滤,移除所有非字母数字字符,并强制扩展名校验。


















