10月29日消息,据科技媒体 the register 报道,anthropic 最近在发布的 claude code v2.1.311 版本中,悄然引入了一个全新的环境变量。启用该变量后,ai 智能体在执行删除文件等高风险操作时,将不再重复向用户请求确认。
该环境变量的完整名称为 CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS,直译为“更加危险地跳过权限检查”。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
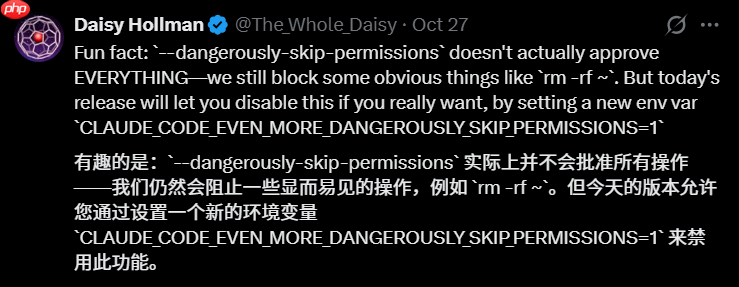
Anthropic 工程师 Daisy Hollman 后续对此功能作出说明。此前版本中已存在 --dangerously-skip-permissions(危险地跳过权限检查)命令行选项,尽管其名称极具警示性,但实际并未完全绕过所有安全限制——系统底层仍会主动拦截部分明确高危指令,例如类似 rm -rf ~ 这类递归清空用户主目录的操作。而本次新增的环境变量,则专为满足部分高级开发者的深度控制需求而设,允许其彻底禁用这最后一层内置防护机制。

复杂任务工程化执行框架 — Sprint Contract 协商、三代理角色切换、对抗性评估、任务分解与上下文管理。3+ 文件修改或多模块设计时自动触发,防止复杂任务中的上下文污染和自我评估偏差。
对于该变量命名过于直白、甚至略带戏谑色彩,以及未出现在对应版本官方更新日志中所引发的广泛质疑,Hollman 随后在社交平台明确回应:“这不是玩笑。”
需特别强调的是,该功能默认处于关闭状态,并不会自动对所有用户启用;必须由开发者手动在运行环境中配置才能激活。此外,组织内部管理员此前设定的安全策略与访问限制依然有效。对追求极致效率、期望赋予 AI 智能体完全自主执行权的资深开发者而言,此次更新显著减少了反复弹窗确认带来的流程干扰;但从系统安全维度出发,如何在彻底放权与规避误操作之间实现合理平衡,也将成为开发者在真实场景中必须审慎考量的新挑战。