过滤器实例二:拦截器实战应用详解
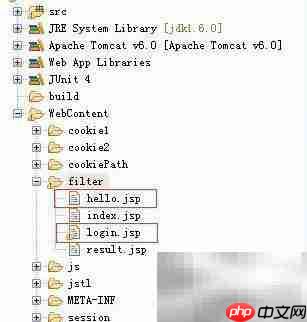
1、 新建两个页面文件,分别用于用户登录及登录成功后的信息展示
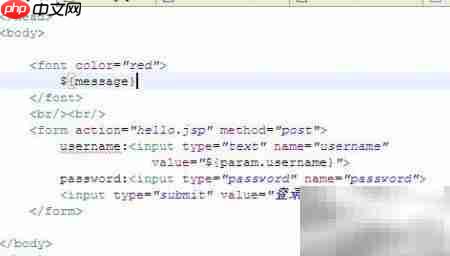
2、 登录界面包含标准表单,支持输入账号与密码;若校验未通过,则自动保留已填用户名,并在页面中提示具体错误原因。
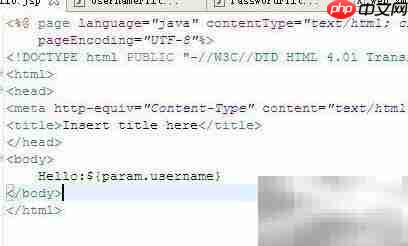
3、 登录验证通过后,跳转至欢迎页,显示当前登录用户的名称。
4、 创建自定义Filter类,实现请求拦截功能
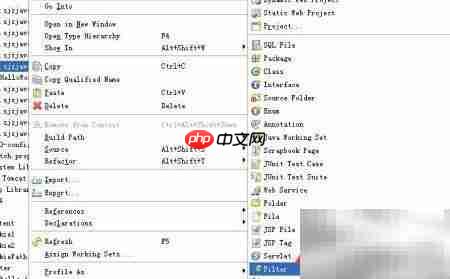
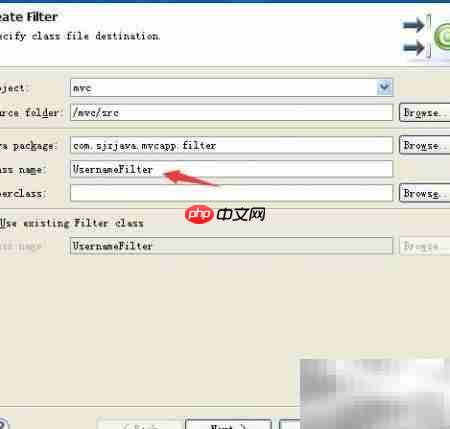
5、 在IDE中为过滤器指定唯一标识名称
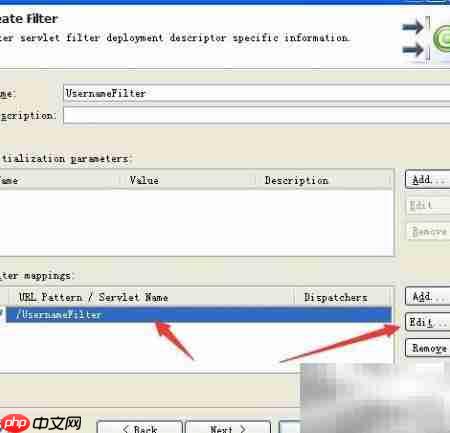
6、 配置URL映射规则,明确该过滤器需作用的目标资源路径。
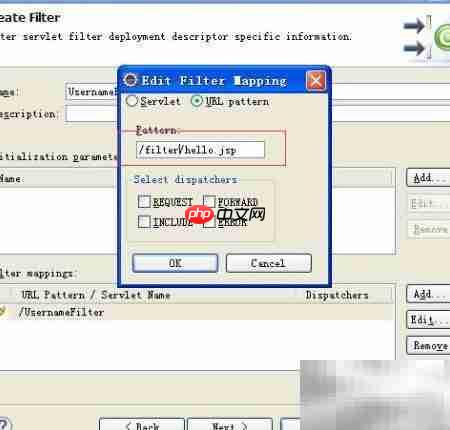
7、 在URL模式字段中填写具体的访问路径(如/login.jsp)
8、 上述即为Filter拦截器的完整创建流程,其开发模式与Servlet高度一致,相关配置项会同步写入web.xml中。
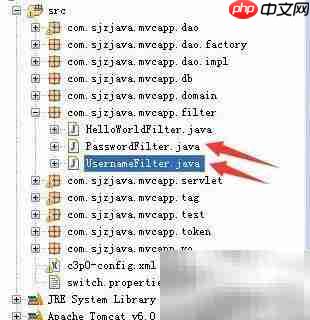
9、 按照相同方式,再新建两个独立的过滤器组件
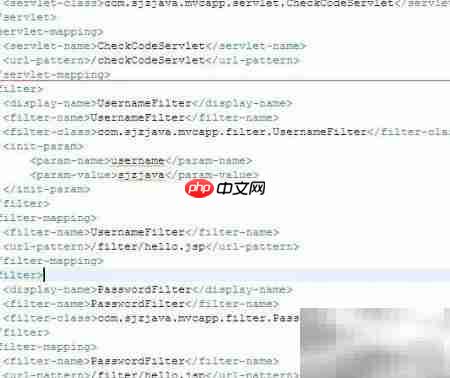
10、 web.xml中的Filter配置除username参数需手动补充外,其余均由工具自动生成。
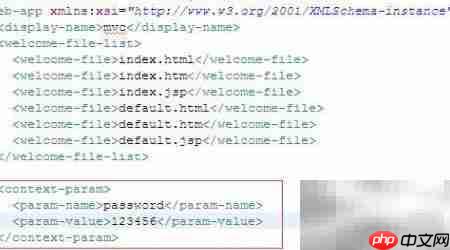
11、 在Web项目配置中设置密码相关的初始化参数
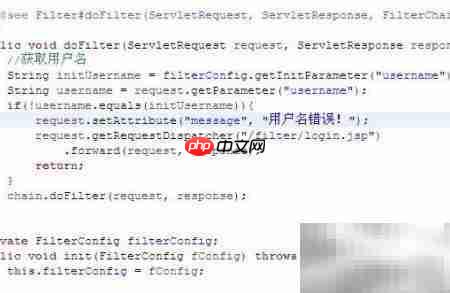
12、 第十一条:用户名校验过滤器的核心业务逻辑
13、 重点观察从HTTP请求中提取用户名参数的方式与位置
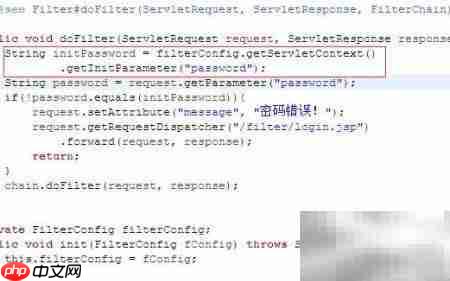
14、 密码校验过滤器的具体实现逻辑与处理流程
15、 再次梳理如何从web.xml中读取Filter初始化参数的标准方法
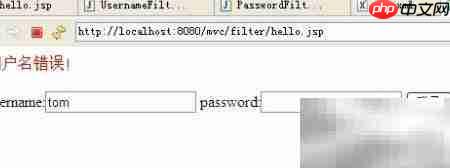
16、 当访问login.jsp时,若输入的用户名不符合要求,前端将即时反馈对应错误提示。
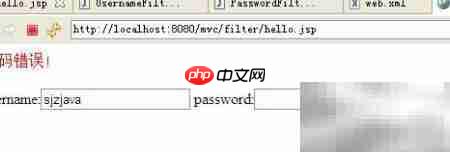
17、 用户名正确但密码不匹配时,系统同样返回专属提示信息。
18、 经测试验证,两个过滤器均已成功注册并协同运行。
19、 当用户名与密码均验证无误时,系统顺利完成页面跳转操作。