在实施远程连接过程中,用户身份验证是必不可少的环节。其中一种广泛应用的安全机制是基于非对称加密的身份认证方式——通过生成一对数学关联的密钥完成验证流程,只有在确认通信双方身份合法且数据完整后,才允许接入目标服务器或远程环境。该密钥对由公钥与私钥组成:私钥须由用户严格保密并本地保管;公钥则公开提供,供服务端用于校验用户身份。下文将逐步说明该机制的实际操作步骤与部署要点。
1、运行PuTTY Key Generator(puttygen)工具后,系统将自动打开一个图形化界面窗口。如图所示,界面布局清晰、功能集中,各项操作逻辑直观,用户无需具备专业背景即可快速完成密钥创建及基础配置。
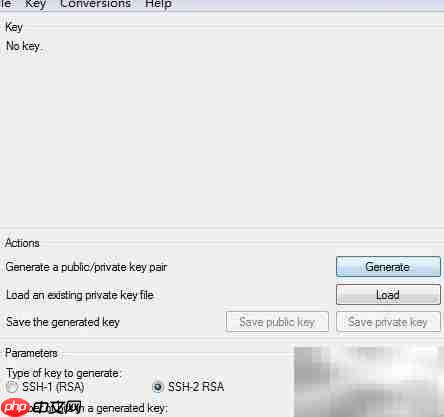
2、前文已对PuTTY密钥生成流程做过简要介绍。若仍有读者对具体操作尚不熟悉,建议优先查阅配套的密钥生成指南,熟悉基本流程后再继续阅读后续内容,有助于提升实操效率与理解深度。
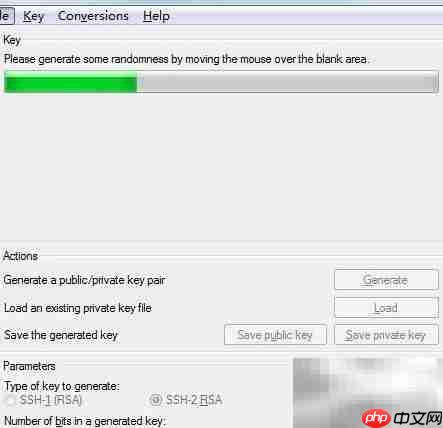
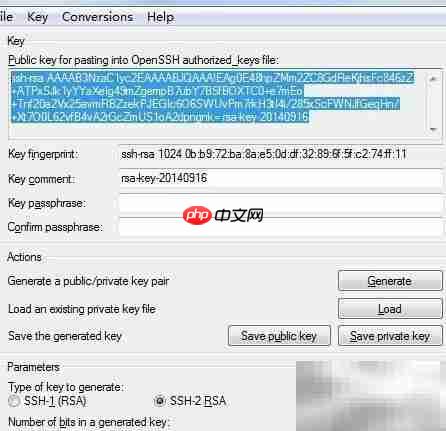
3、密钥生成完成后所呈现的界面虽为英文显示,但并非所有字段都需要逐一解读。用户只需聚焦于关键信息区域,提取实际所需内容即可,其余部分可忽略。
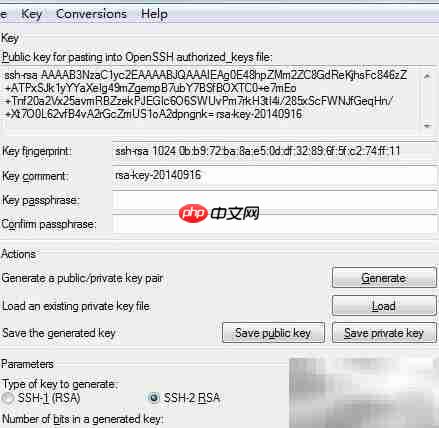
4、图中标注出的高亮字符串即为本次生成的公钥内容,通常需将其复制并写入远程服务器的授权密钥文件(如 authorized_keys),或嵌入相关配置中,以便系统在登录时调用比对。
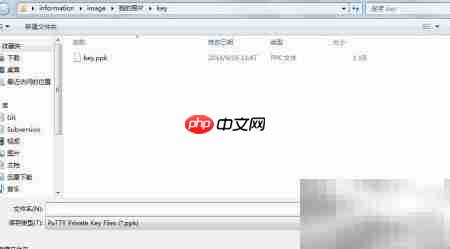
5、点击对应按钮,将当前生成的私钥以文件形式导出并保存至本地设备。该文件将在后续连接过程中被客户端调用,与服务器端存储的公钥进行配对验证。
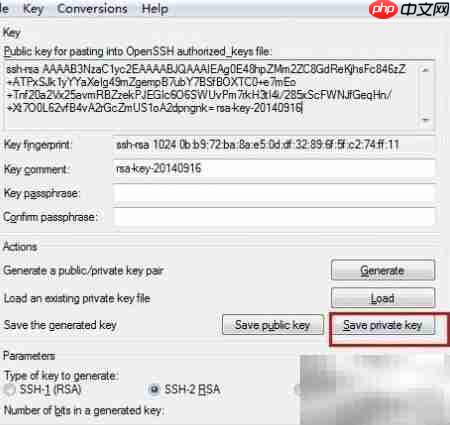
6、请务必记录私钥文件的具体存储位置,并为其设置具有辨识度的文件名,例如包含服务器名称、用途或时间标识等信息,便于后期快速定位与统一管理,防止因命名模糊导致误用或遗漏。